 0498 70 98 60
Site WordPress piraté à Charleville-Mézières : site sain et relancé
Un acheteur vous prévient que votre site redirige vers une boutique douteuse. Ou Google affiche un avertissement sous votre nom. Dans une PME industrielle sans service informatique, personne n’a le temps de s’en charger. Pourtant, un site WordPress piraté à Charleville-Mézières continue de détourner vos prospects tant qu’il n’est pas traité. Nous le nettoyons à distance, refermons la brèche et le remettons en état de produire des demandes. Plus de 15 ans d’expérience WordPress, 4,7/5 sur 107 avis Google : obtenez votre diagnostic gratuit.
Sans attendre notre réponse, faites tester votre site : notre outil gratuit réalise un premier contrôle de sécurité en ligne.
PME ardennaises : des sites anciens, souvent sans gardien
Fin 2023, l’industrie représentait 20,4 % de l’emploi salarié des Ardennes, selon la DREETS Grand Est. La moyenne régionale s’établissait à 15,5 %. Forges, fonderies et ateliers d’usinage composent l’essentiel de ce tissu, souvent avec des équipes réduites.
Dans ces entreprises, le site a souvent été créé il y a des années par un prestataire qui n’en assure plus le suivi. Les mises à jour s’arrêtent, les extensions vieillissent, et la version de PHP n’est plus corrigée. C’est précisément ce que cherchent les robots qui scannent le web en continu.
Or ce site sert de vitrine auprès des services achats. Un acheteur qui qualifie un nouveau fournisseur consulte ses pages capacités et ses certifications. S’il tombe sur une alerte de sécurité, la consultation s’arrête là.
Beaucoup d’entreprises de l’agglomération vendent aussi en Belgique : par l’A304, la frontière n’est qu’à une trentaine de kilomètres. Un site compromis abîme alors votre image sur deux marchés à la fois.
Les symptômes d’une intrusion sur WordPress
Certains signes sautent aux yeux, d’autres demandent un peu de recherche. En voici six, à vérifier sans attendre :
- Le site renvoie vers des sites de jeux, de rencontres ou de faux antivirus.
- Google affiche des titres en japonais ou des produits sans rapport avec votre métier.
- Chrome présente un écran d’avertissement, ou Search Console mentionne un problème de sécurité.
- Vos e-mails rebondissent ou tombent dans les indésirables de vos clients.
- Un administrateur WordPress inconnu est apparu, parfois sous un nom proche d’un compte existant.
- Votre hébergeur suspend le site ou vous écrit au sujet d’une activité anormale.
Notre guide que faire si votre site WordPress est piraté liste les gestes à accomplir tout de suite. Si vos messages n’arrivent plus, lisez aussi notre article sur WordPress et l’envoi de spam. Conservez une copie de l’état actuel du site : elle aide à retrouver l’origine de l’attaque.
Ce que comprend notre intervention sur un site piraté à Charleville-Mézières
Chaque problème constaté appelle une réponse précise. Voici comment nous traitons les situations les plus courantes.
| Problème constaté | Notre réponse |
|---|---|
| Code malveillant dans les fichiers | Analyse du cœur, du thème, des extensions et des médias, puis nettoyage complet |
| Base de données modifiée | Suppression des contenus injectés, des redirections et des comptes illégitimes |
| Faille non identifiée | Recherche du point d’entrée et correction : extension, mot de passe ou accès serveur |
| Versions dépassées | Mise à jour de PHP, de WordPress, du thème et des extensions, après tests |
| Accès trop ouverts | Double authentification, mots de passe renouvelés, droits limités, pare-feu applicatif |
| Aucune sauvegarde fiable | Sauvegardes automatiques stockées à l’extérieur, restauration testée |
| Avertissement de Google | Retrait des pages parasites indexées, puis demande de réexamen à Google |
| Absence de suivi | Surveillance de l’intégrité des fichiers et alertes |
Un site resté sur une ancienne version de PHP est une cible facile. Les raisons sont détaillées dans notre article sécuriser WordPress grâce à la version de PHP. Cette suppression de malware WordPress à Charleville-Mézières aboutit à un rapport écrit. Il vous sert face à votre assureur ou à un client qui pose la question.
Notre méthode en 4 étapes
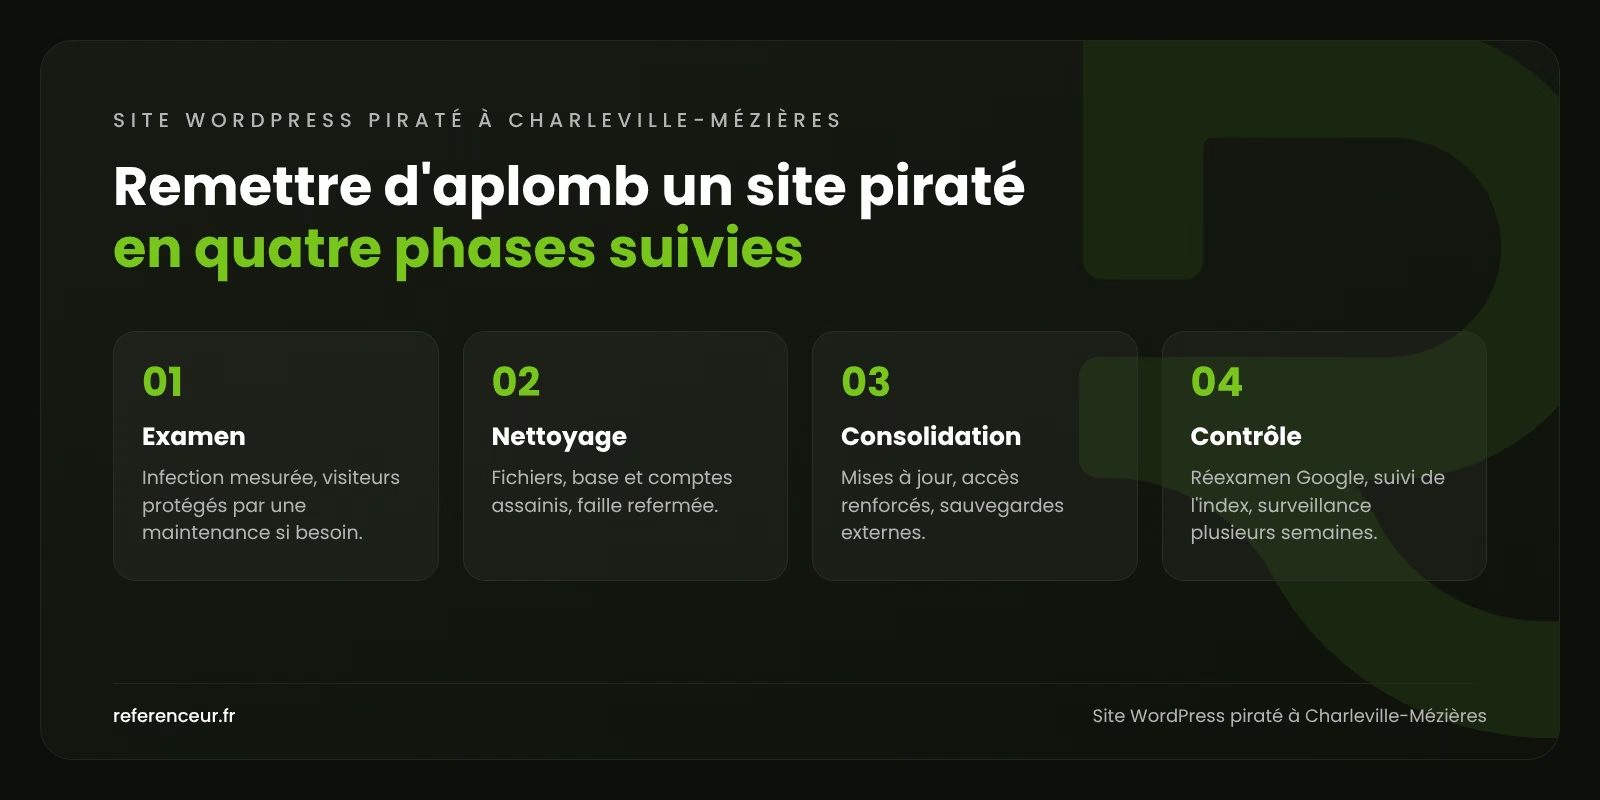
Le nettoyage d’un site piraté à Charleville-Mézières se déroule en quatre phases. Leur durée varie avec la taille du site et l’étendue de l’infection.
- Examen : nous mesurons l’infection et protégeons vos visiteurs par une mise en maintenance si besoin.
- Nettoyage : fichiers, base et comptes sont assainis, la faille est refermée. De quelques heures à quelques jours.
- Consolidation : mises à jour, accès renforcés, sauvegardes externes automatiques.
- Contrôle : réexamen par Google, suivi de l’index et surveillance pendant plusieurs semaines.
Google répond aux demandes de réexamen en quelques jours, parfois davantage. Nous suivons le dossier jusqu’à sa réponse et vous tenons informé.
Site WordPress piraté à Charleville-Mézières : de Nouzonville à Ardennes Émeraude, des besoins qui diffèrent
La sécurité WordPress à Charleville-Mézières se règle selon le rôle que joue le site. Quelques situations fréquentes :
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Fonderie ou forge implantée le long de la Meuse | Rester crédible auprès des acheteurs qui la qualifient | Nettoyage prioritaire des pages capacités et certifications, rapport transmissible |
| Atelier d’usinage de Nouzonville ou de Sedan | Recevoir de nouveau les demandes avec plans joints | Contrôle du formulaire et des fichiers déposés, tests d’envoi |
| Logisticien du parc Ardennes Émeraude | Rassurer chargeurs français et belges | Désinfection, double authentification, contrôle de la version anglaise |
| Distributeur de fournitures industrielles avec boutique WooCommerce | Reprendre les commandes en sécurité | Vérification du paiement, des comptes clients et des commandes récentes |
| Cabinet comptable ou juridique du centre-ville | Protéger les documents de ses clients | Audit des formulaires et des espaces privés, éléments factuels pour l’analyse RGPD |
| Entreprise du bâtiment d’Ardenne Métropole | Retrouver ses appels et ses devis | Nettoyage, messagerie authentifiée, fiche Google vérifiée |
Votre site a été créé par un prestataire devenu injoignable ? Ce n’est pas bloquant : nous partons des accès à l’hébergement et au nom de domaine, et nous vous aidons à les récupérer. Décrivez-nous la situation.
Pourquoi faire appel à Référenceur
Un site piraté est un problème technique, mais aussi commercial. Nos spécialistes WordPress, SEO et Google Ads agissent ensemble, avec un seul interlocuteur pour vous.
Nos bureaux sont à Francorchamps, dans l’Ardenne belge, et à Wemperhardt, au Luxembourg. Nous n’avons pas d’adresse à Charleville-Mézières : l’intervention se fait à distance, par visio et partage d’écran.
Partenaires Google et Microsoft, nous comptons plus de 150 clients. Nos références publiées, la Menuiserie Rosen, Lupulus, Isolpur et l’Auto-école Georges, sont toutes belges. Découvrez nos réalisations.
Aucune protection n’est infaillible. Nous nous engageons sur un nettoyage complet et une faille refermée, puis sur une surveillance qui signale vite toute anomalie.
Après le nettoyage
Si le site est trop daté pour être maintenu, notre agence web à Charleville-Mézières peut le refaire sur une base moderne et suivie. Pour coordonner site, SEO et publicité, consultez notre accompagnement marketing digital à Charleville-Mézières.
L’ensemble de notre offre est présenté sur la page site WordPress piraté : notre intervention. Une filiale ou des clients dans la Marne ? Voyez notre page site WordPress piraté à Reims, consacrée au bassin rémois.
FAQ : site WordPress piraté à Charleville-Mézières
Quand pouvez-vous commencer ?
Les sites qui exposent leurs visiteurs passent en premier, dans la limite de notre planning. Nous vous indiquons un délai réaliste dès votre premier message.
Notre site va-t-il reculer dans Google ?
Cela dépend de la durée de l’infection et de ce qui a été indexé. Après nettoyage et réexamen, les positions reviennent souvent par étapes. Personne ne peut garantir un retour exact aux classements antérieurs.
Des données de clients ou de salariés étaient sur le site : que faut-il faire ?
Si la violation crée un risque pour les personnes, vous devez la notifier à la CNIL sous 72 heures. En cas de risque élevé, les personnes concernées doivent aussi être informées. Nous vous transmettons les constats techniques nécessaires.
Combien coûte l’intervention ?
Le prix dépend de l’étendue de l’infection, de l’âge du site et des mises à jour à mener. Un site laissé plusieurs années sans maintenance demande plus de travail. Le chiffrage arrive après un diagnostic gratuit, sous forme de devis détaillé.
Nous n’avons pas de service informatique : est-ce un problème ?
Non. Il nous faut un contact qui valide les décisions et transmet les accès. Notre équipe prend en charge le reste, avec des explications claires.
Que faire pour éviter une rechute ?
Planifiez les mises à jour, retirez les extensions inutiles et activez la double authentification. Confiez la surveillance à un prestataire si personne ne peut s’en charger en interne. Gardez des sauvegardes hors de votre hébergement.
Une incertitude sur votre site ? Notre outil lance gratuitement une analyse de sécurité :
Demandez votre diagnostic gratuit de site WordPress piraté à Charleville-Mézières : donnez-nous l’adresse de votre site. Vous apprenez ce qui est infecté, comment l’attaquant est entré et quelles corrections lancer en premier.