 0498 70 98 60
Site WordPress piraté à Thionville : nettoyé, sécurisé, relancé
Votre site affiche une alerte, renvoie vers un casino en ligne ou ne transmet plus vos demandes de devis ? C’est le signe d’une intrusion. Pour une entreprise du bassin, un site WordPress piraté à Thionville fait perdre des contacts dès le premier jour. Nous le désinfectons à distance, refermons la brèche et le remettons au service de vos ventes. Référenceur travaille sur WordPress depuis plus de 15 ans et affiche 4,7/5 sur 107 avis Google. Demandez un diagnostic gratuit dès aujourd’hui.
Commencez par un contrôle sans engagement : notre scanner gratuit passe en revue les signes visibles d’une compromission de votre site.
Bassin thionvillois : ce qu’un site compromis fait perdre
Dans le Nord mosellan, la plupart des prospects découvrent une entreprise par son site avant de décrocher leur téléphone. Selon l’Insee, 46 % des actifs occupés du territoire de Cattenom, Thionville comprise, travaillent au Luxembourg. Ces clients pressés comparent le soir ou dans le train. Une mention « Ce site a peut-être été piraté » sous votre nom suffit à les détourner.
Le recrutement est touché lui aussi. Face aux salaires luxembourgeois, beaucoup de PME locales comptent sur leur site pour attirer des candidats. Si le formulaire de candidature est compromis, ce sont des CV, donc des données personnelles, qui se retrouvent exposés.
Vos annonces peuvent s’arrêter net. Le règlement de Google sur l’utilisation abusive du réseau publicitaire refuse les annonces menant vers un site compromis. Si vous financez une campagne Google Ads à Thionville, chaque jour d’infection coûte du budget sans apporter de contact.
Reste la messagerie. Quand un site infecté envoie du spam, la réputation de votre nom de domaine s’effondre. Vos propositions commerciales finissent alors dans les courriers indésirables de vos clients. Notre article quand WordPress envoie du spam par e-mail décrit ce scénario.
Les signes qu’un WordPress a été compromis
Certains piratages restent invisibles depuis votre poste. Contrôlez ces points, idéalement depuis un téléphone et un réseau extérieur à l’entreprise :
- Des redirections vers des boutiques douteuses, surtout pour les visiteurs qui arrivent de Google.
- Des centaines de pages en japonais ou en anglais commercial rattachées à votre domaine dans les résultats.
- Une alerte de sécurité dans Search Console, ou un écran rouge affiché par Chrome.
- Des messages envoyés à vos clients sous votre nom, que personne n’a rédigés.
- Un compte administrateur inconnu dans la liste des utilisateurs de WordPress.
- Un site soudain très lent, ou suspendu par l’hébergeur pour activité anormale.
Les premiers réflexes sont résumés dans notre guide que faire quand son site WordPress est piraté. Évitez d’effacer des fichiers au hasard : des traces utiles au diagnostic disparaîtraient avec eux.
Notre méthode en 4 étapes
Le nettoyage d’un site piraté à Thionville suit toujours le même ordre. Seule la durée change, selon le volume du site et l’ancienneté de l’infection.
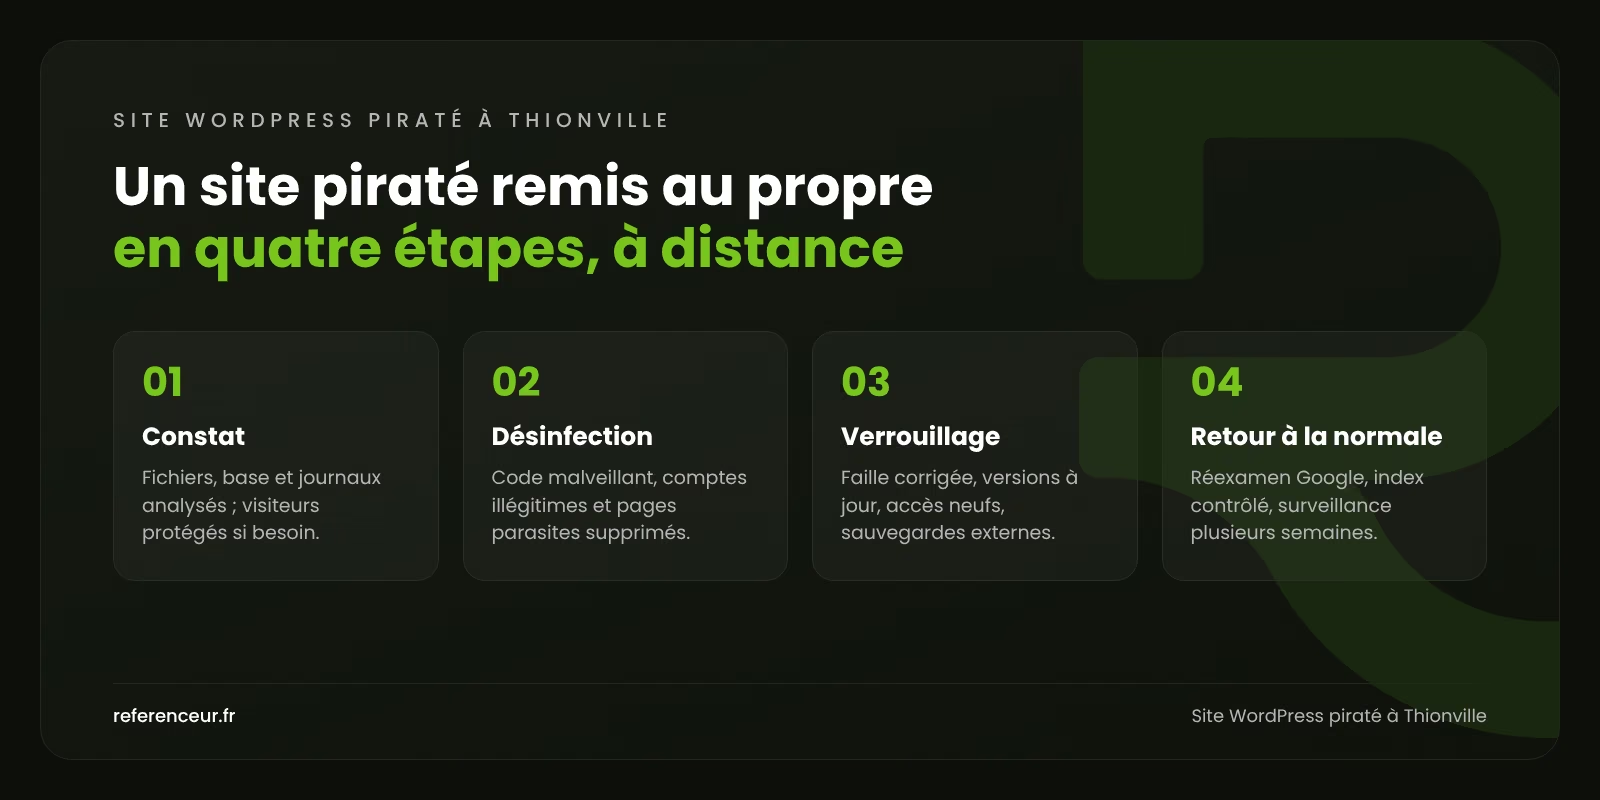
- Constat : analyse des fichiers, de la base et des journaux ; mise hors ligne temporaire si vos visiteurs sont exposés.
- Désinfection : retrait du code malveillant, des comptes illégitimes et des pages parasites. De quelques heures à quelques jours.
- Verrouillage : faille corrigée, versions à jour, accès renouvelés, sauvegardes externes programmées.
- Retour à la normale : réexamen demandé à Google, contrôle de l’index et surveillance pendant plusieurs semaines.
Le délai de réexamen dépend de Google, pas de nous. Vous êtes informé par écrit à chaque étape franchie.
Ce que comprend notre intervention sur un site piraté à Thionville
Une suppression de malware WordPress à Thionville ne s’arrête pas au code visible. Voici le périmètre complet de notre travail.
- Diagnostic complet : cœur WordPress, thème, extensions, dossier des médias, base de données, comptes et tâches planifiées.
- Nettoyage des fichiers et de la base, portes dérobées comprises, pour empêcher le retour de l’attaquant.
- Fermeture de la faille exploitée : extension vulnérable, mot de passe faible ou accès FTP oublié.
- Mises à jour de PHP, de WordPress, du thème et des extensions, testées avant mise en production.
- Durcissement : double authentification, droits réduits, pare-feu applicatif, édition de fichiers désactivée dans l’administration.
- Sauvegardes automatiques stockées hors de l’hébergement, avec un essai de restauration.
- Réexamen par Google via Search Console et retrait des pages parasites indexées.
- Surveillance de l’intégrité des fichiers, avec alerte en cas de modification suspecte.
Une version de PHP dépassée ouvre souvent la porte. Nous la mettons à niveau après avoir vérifié la compatibilité du thème et des extensions. Vous recevez enfin un compte rendu écrit, utile face à votre assureur ou à votre direction.
Site WordPress piraté à Thionville : de Thi’Pi à l’Europort, des besoins qui diffèrent
La sécurité WordPress à Thionville n’obéit pas à une recette unique. Le rôle du site dans votre activité fixe l’ordre des priorités.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Logisticien ou transporteur de l’Europort | Recevoir de nouveau les demandes de cotation | Contrôle des formulaires et des notifications, vérification que les messages parviennent bien aux commerciaux |
| Sous-traitant intervenant pour la centrale de Cattenom | Préserver la confiance de ses donneurs d’ordres | Nettoyage complet, rapport technique transmissible, revue des accès laissés aux anciens prestataires |
| Cabinet comptable ou juridique conseillant des frontaliers | Protéger les documents confiés par ses clients | Audit des formulaires et des pièces jointes stockées, éléments factuels pour votre analyse RGPD |
| Commerce du centre-ville doté d’une boutique WooCommerce | Reprendre les ventes en ligne sans risque | Vérification du module de paiement, des comptes clients et des commandes récentes |
| PME qui recrute par son site | Sécuriser les candidatures reçues | Contrôle du formulaire de candidature, purge des CV stockés sans nécessité sur le serveur |
| Jeune entreprise du pôle numérique Thi’Pi | Rassurer partenaires et investisseurs | Désinfection, durcissement, procédure de mise à jour documentée pour l’équipe |
Votre site existe en français et en anglais pour des clients luxembourgeois ? Nous contrôlons chaque version linguistique, car l’infection s’y loge parfois différemment. Décrivez-nous votre situation pour une première lecture.
Pourquoi confier votre site piraté à Référenceur
Un site compromis touche à la fois la technique, le référencement et la publicité. Notre équipe réunit ces trois compétences, avec un seul interlocuteur du diagnostic au rapport final.
Nos bureaux sont à Francorchamps, en Belgique, et à Wemperhardt, au nord du Luxembourg. Nous n’avons pas d’agence à Thionville : toute l’intervention se fait à distance, en français, pendant vos heures de bureau.
Partenaires Google et Microsoft, nous avons accompagné plus de 150 clients. Nos références publiées, toutes belges, vont d’Isolpur à l’Auto-école Georges, en passant par Lupulus et la Menuiserie Rosen. Elles figurent sur la page de nos réalisations.
Personne ne peut garantir une sécurité absolue, et nous ne le prétendons pas. Notre engagement porte sur un site remis au propre, des failles connues corrigées et une surveillance qui alerte vite.
Une fois le site assaini
Un thème abandonné ou un site trop ancien finira par céder de nouveau. Dans ce cas, notre agence web à Thionville vous propose une refonte sur une base saine. Pour coordonner site, SEO et publicité, découvrez notre accompagnement marketing digital à Thionville.
L’ensemble de notre offre est décrit sur la page réparation d’un site WordPress piraté, avec la prévention proposée après un nettoyage. Vos clients se trouvent aussi dans l’agglomération messine ? Voyez notre page site WordPress piraté à Metz.
FAQ : site WordPress piraté à Thionville
Sous quel délai pouvez-vous commencer ?
Les urgences passent en priorité, selon notre charge du moment. Nous vous confirmons le délai dès le premier échange. Rassemblez les accès à l’hébergement et à l’administration : le démarrage sera plus rapide.
Notre référencement va-t-il en pâtir ?
Tout dépend de la durée de l’infection et de ce que Google a indexé. Après nettoyage et réexamen, les positions reviennent souvent de façon progressive. Nous ne garantissons pas de retrouver exactement les classements d’avant.
Des CV ou des données clients ont pu fuiter : que faire ?
Le RGPD impose de notifier la CNIL dans les 72 heures si la violation présente un risque pour les personnes. En cas de risque élevé, il faut aussi informer les personnes concernées. Nous vous transmettons des constats techniques précis ; la décision vous appartient.
Comment le prix est-il fixé ?
Il dépend de l’étendue de l’infection, du nombre de sites sur l’hébergement et des corrections nécessaires. Après le diagnostic gratuit, vous recevez un devis détaillé en euros, avant tout engagement.
Notre version anglaise est-elle concernée ?
Souvent, oui. Les extensions de traduction ajoutent des fichiers et des tables qui peuvent être infectés. Nous traitons l’ensemble du site, toutes langues comprises.
Comment éviter une récidive ?
Installez chaque correctif dès sa sortie et désinstallez les extensions qui ne servent plus. Réservez les droits d’administration à quelques personnes, avec double authentification. Conservez des sauvegardes hors de votre hébergement et testez-les.
Un dernier doute avant de nous contacter ? Le scanner ci-dessous examine votre site gratuitement :
Demandez votre diagnostic gratuit de site WordPress piraté à Thionville : transmettez-nous l’adresse du site concerné. Vous saurez quels éléments sont infectés, par où l’attaque est passée et quelles actions mener d’abord.