 0498 70 98 60
Site WordPress piraté à Brest : remis en ligne, assaini et surveillé
Un client vous prévient que votre site l’envoie vers une boutique suspecte. Ou bien Google Ads vient de refuser toutes vos annonces. Ou encore votre hébergeur a coupé le site sans préavis. Dans chacun de ces cas, vos demandes entrantes s’arrêtent net.
Nous remettons en état les sites WordPress piratés des entreprises brestoises et finistériennes. Notre intervention supprime l’infection, ferme la faille qui l’a permise et rétablit la confiance de Google. Vous récupérez un outil commercial fiable, pas un site rafistolé.
Référenceur entretient des sites WordPress depuis plus de 15 ans et totalise 107 avis Google, notés 4,7/5. Nos techniciens interviennent entièrement à distance, depuis la Belgique et le Luxembourg. Décrivez-nous votre incident pour obtenir un premier diagnostic gratuit.
Avant tout échange, mesurez l’état de votre site : notre scanner gratuit ci-dessous examine votre WordPress en quelques instants.
Site piraté : symptômes et conséquences pour votre activité
Chaque symptôme renvoie à un type d’attaque et à un risque commercial précis. Ce tableau vous aide à évaluer l’urgence.
| Symptôme observé | Ce qu’il révèle souvent | Conséquence pour l’entreprise |
|---|---|---|
| Redirection vers un site de jeux, de rencontres ou de faux produits | Code injecté dans les fichiers ou la base de données | Prospects perdus et image dégradée |
| Pages en japonais dans les résultats Google | Spam SEO injecté pour exploiter l’autorité de votre domaine | Positions effondrées sur vos vraies pages |
| Serveur qui expédie des courriels non sollicités | Script d’envoi caché, souvent dans un dossier d’extension | Vos devis et factures finissent en indésirables |
| Alerte « Ce site a peut-être été piraté » ou écran rouge | Google a détecté un logiciel malveillant | Chute brutale des visites |
| Annonces Google Ads refusées | Pages d’arrivée jugées dangereuses | Campagnes à l’arrêt, budget bloqué |
| Administrateurs inconnus dans WordPress | Accès dérobé ou mot de passe compromis | Nouvelle attaque possible et données clients exposées |
Pour les courriels frauduleux, notre guide WordPress envoie du spam détaille les vérifications à mener. Les premiers réflexes à adopter figurent dans notre article site WordPress piraté : que faire. Évitez de tout effacer vous-même : les fichiers infectés contiennent souvent la trace de l’intrusion.
Ce que comprend notre intervention sur un site WordPress piraté à Brest
Une remise en état sérieuse traite l’infection, sa cause et ses conséquences. Voici les opérations incluses dans chaque intervention.
- Diagnostic approfondi : examen des fichiers, de la base de données, des journaux du serveur et des comptes, pour dater et comprendre l’attaque.
- Nettoyage des fichiers : retrait des scripts malveillants et des portes dérobées, comparaison avec les sources officielles de WordPress et des extensions.
- Assainissement de la base : suppression des contenus injectés, des redirections cachées et des utilisateurs illégitimes.
- Fermeture de la faille : correction de la vulnérabilité exploitée, remplacement des extensions abandonnées ou d’origine douteuse.
- Mises à jour : PHP, cœur de WordPress, thème et extensions. Notre guide sur la version PHP et la sécurité de WordPress explique l’enjeu.
- Durcissement : mots de passe et clés renouvelés, double authentification, droits des fichiers resserrés, pare-feu applicatif.
- Sauvegardes : copies automatiques conservées hors de votre hébergement.
- Réexamen : contrôle dans la Search Console, puis demande de levée de l’avertissement auprès de Google.
- Surveillance continue : vérification régulière de l’intégrité des fichiers, avec alerte en cas d’anomalie.
L’offre détaillée figure sur notre page nettoyage de site WordPress piraté. Aucun prestataire ne peut promettre une sécurité absolue. Un site maintenu, sauvegardé et surveillé devient en revanche une cible bien moins facile.
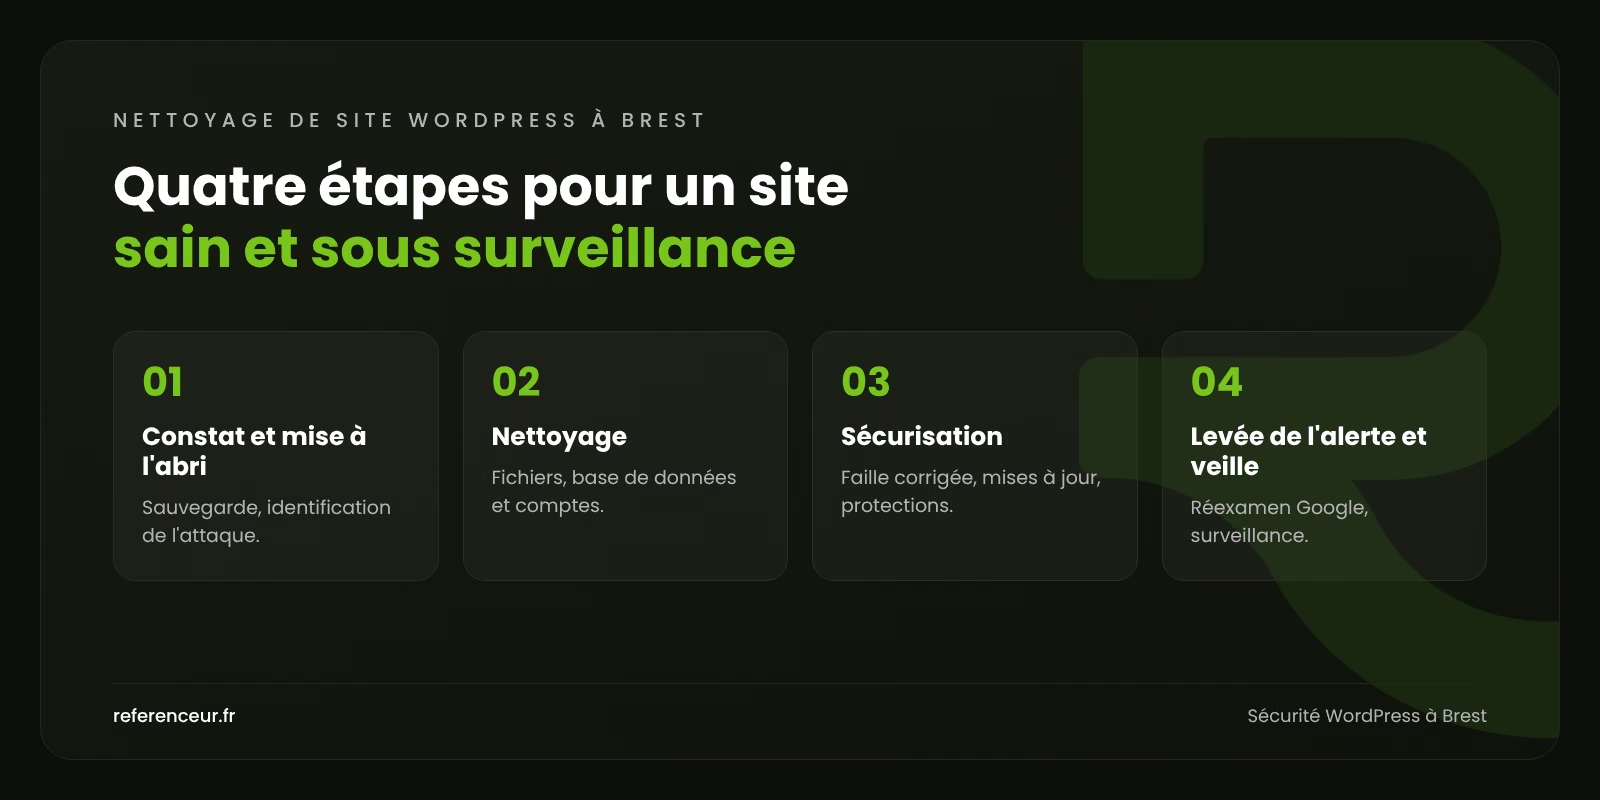
Notre méthode en 4 étapes
Nous suivons toujours le même ordre, du constat à la surveillance. La durée totale dépend de l’étendue de l’infection et de la réactivité de l’hébergeur.
- Constat et mise à l’abri : sauvegarde de l’état infecté, identification de l’attaque, page de maintenance si besoin. Le travail commence dès que nous recevons les accès.
- Nettoyage : fichiers, base de données et comptes. Un site de présentation est le plus souvent assaini en un à deux jours ouvrés.
- Sécurisation : correction de la faille, mises à jour, accès renouvelés, protections ajoutées.
- Levée de l’alerte et veille : demande de réexamen, contrôle de l’indexation, puis surveillance selon votre choix.
Google répond habituellement à une demande de réexamen sous quelques jours, sans engagement de délai. Nous suivons la demande jusqu’à son aboutissement.
Site WordPress piraté à Brest : des enjeux différents selon votre activité
La sécurité n’a rien de local, mais l’impact d’un piratage dépend de votre métier. Voici des situations typiques pour un site WordPress piraté à Brest et dans sa métropole.
| Profil d’entreprise | Enjeu principal | Ce que nous mettons en place |
|---|---|---|
| Sous-traitant naval ou industriel travaillant pour la défense | Crédibilité auprès de donneurs d’ordres exigeants | Intervention discrète, rapport d’incident complet, durcissement renforcé |
| Start-up ou PME du Technopôle Brest-Iroise | Image technologique et confiance des investisseurs | Nettoyage rapide, double authentification, surveillance continue |
| Cabinet d’avocats, d’expertise comptable ou de conseil à Brest | Confidentialité des documents transmis par les clients | Contrôle des pièces jointes reçues via le site, accompagnement dans l’analyse du risque |
| Boutique en ligne d’un producteur ou d’un commerçant finistérien | Commandes interrompues et paiements à protéger | Contrôle du tunnel d’achat, des extensions de paiement et des comptes clients |
| Entreprise brestoise qui diffuse des annonces Google | Campagnes suspendues | Nettoyage, réexamen du compte publicitaire, vérification des pages d’arrivée |
| Entreprise de services aux établissements de santé | Données sensibles et obligations renforcées | Analyse des accès, conseils de notification, journal des actions menées |
Votre cas figure dans ce tableau ? Contactez notre équipe technique : nous vous indiquons les mesures urgentes à prendre.
Pourquoi faire appel à Référenceur pour la sécurité WordPress à Brest
Un nettoyage de site se réalise à distance, avec vos accès d’hébergement. Notre absence de bureau en France n’est donc pas un obstacle : nos techniciens sont basés à Francorchamps et à Wemperhardt. Un technicien dédié vous informe à chaque étape, par téléphone ou par e-mail.
Notre équipe réunit aussi des spécialistes du référencement et de Google Ads. Après l’intervention, nous contrôlons vos pages indexées, vos positions et vos campagnes publicitaires. Le rapport final précise l’origine de l’attaque, les actions réalisées et nos recommandations.
Les entreprises de nos études de cas sont belges : Lupulus, Isolpur, Menuiserie Rosen et Auto-école Georges. Parcourez nos réalisations.
Après l’incident : consolider votre présence en ligne
Si votre WordPress est trop ancien pour être protégé efficacement, notre agence web à Brest peut le reconstruire sur des bases saines. La page agence marketing digital à Brest présente tous nos services pour la métropole. Vos équipes sont aussi présentes en Ille-et-Vilaine ? Consultez notre page site WordPress piraté à Rennes. Votre site redevient ainsi un atout, et non un risque.
FAQ : site WordPress piraté à Brest
Sous quel délai démarrez-vous ?
Nous engageons le travail dès que nous disposons des accès à l’hébergement et à l’administration du site. La date de démarrage vous est précisée dès le premier contact. Pour un site vitrine, le nettoyage tient souvent en un à deux jours ouvrés.
Notre référencement va-t-il souffrir ?
Un piratage prolongé fait souvent reculer les positions, surtout avec du spam SEO ou un avertissement. Une intervention rapide réduit l’impact. Les positions se redressent généralement après le réexamen, sans calendrier garanti.
Que dit le RGPD si des données clients ont été exposées ?
Une violation de données personnelles présentant un risque doit être notifiée à la CNIL dans les 72 heures. Les personnes concernées doivent parfois être informées elles aussi. Nous vous transmettons les constats techniques utiles à votre déclaration.
Combien coûte l’intervention ?
Le coût dépend de l’ampleur de l’infection, de la taille du site et de l’hébergement. Nous vous adressons un devis après un diagnostic gratuit. Rien n’est engagé sans votre accord sur le montant.
Comment limiter le risque d’une nouvelle attaque ?
Appliquez sans tarder chaque mise à jour de WordPress, de PHP, du thème et des extensions. Désinstallez les extensions inutilisées et imposez la double authentification aux administrateurs. Des sauvegardes externes et une surveillance régulière complètent ce socle.
Pouvons-nous continuer à utiliser le site pendant le nettoyage ?
Cela dépend de la gravité de l’infection. Si les visiteurs sont exposés, nous affichons une page de maintenance temporaire. Dans les autres cas, le site reste en ligne pendant que nous travaillons.
Vous hésitez sur l’état de votre site ? Faites-le analyser gratuitement par notre outil de sécurité :
Demandez votre diagnostic gratuit de site WordPress piraté à Brest : écrivez à notre équipe technique. Il établit la nature de l’infection, les failles probables et le plan d’intervention pour remettre votre site en ligne.