 0498 70 98 60
Site WordPress piraté à Grenoble : remise en ligne rapide et site sain
Votre site redirige vers des pages douteuses, Google affiche un avertissement ou vos campagnes publicitaires sont refusées. Pendant ce temps, les demandes de contact s’arrêtent et vos prospects doutent de votre sérieux. La priorité est de reprendre la main, vite et proprement.
Nous intervenons sur votre site WordPress piraté à Grenoble comme partout en France, entièrement à distance. Notre équipe identifie l’infection, nettoie les fichiers et la base de données, puis ferme la faille utilisée. L’objectif est double : un site de nouveau en ligne et des protections qui limitent le risque de récidive.
Forte de plus de 15 ans d’expérience du web et de WordPress, l’agence affiche 4,7/5 sur 107 avis Google. Signalez-nous votre incident dès maintenant : un premier diagnostic est réalisé gratuitement.
Vérifiez l’état de votre site WordPress en quelques instants : notre outil gratuit ci-dessous lance une première analyse de sécurité.
Les symptômes d’un WordPress compromis
Un piratage ne se voit pas toujours depuis la page d’accueil. Plusieurs symptômes, isolés ou combinés, doivent conduire à un contrôle rapide.
- Redirections : vos visiteurs, souvent sur mobile, arrivent sur un site de jeux, de pharmacie ou d’arnaque.
- Spam SEO japonais : des milliers de pages en japonais ou de fausses fiches produits apparaissent dans les résultats Google à votre nom.
- Envoi de spam : votre hébergeur signale des volumes d’e-mails anormaux, ou vos messages finissent en indésirables. Voir quand WordPress envoie du spam.
- Avertissement Google : le navigateur affiche un écran rouge, ou la Search Console signale un problème de sécurité.
- Comptes administrateurs inconnus dans WordPress, extensions installées sans votre accord ou fichiers modifiés récemment.
- Publicités refusées : Google Ads suspend les annonces qui renvoient vers un site compromis.
Plus l’infection reste en place, plus elle laisse de traces dans l’index de Google. Notre guide site WordPress piraté : que faire détaille les premiers réflexes. Une intervention rapide limite la perte de positions et la durée d’arrêt commercial.
Ce que comprend notre intervention sur un site piraté
Pour un site WordPress piraté à Grenoble, notre prestation couvre l’urgence, puis la remise à niveau. Chaque étape est documentée dans un compte rendu.
| Volet | Ce que nous faisons |
|---|---|
| Diagnostic | Examen des fichiers, des tables, des journaux d’accès et de la liste des utilisateurs |
| Fichiers du site | Retrait des scripts malveillants et des portes dérobées, contrôle du cœur WordPress, du thème et des extensions |
| Base de données | Retrait des contenus injectés, des liens cachés, des comptes illégitimes et des redirections |
| Fermeture des failles | Identification du point d’entrée : extension vulnérable, mot de passe compromis, thème obsolète |
| Mises à jour | WordPress, thème, extensions et version de PHP, après sauvegarde et contrôle de compatibilité |
| Durcissement | Droits des fichiers, accès administrateur, double authentification, pare-feu applicatif |
| Sauvegardes | Sauvegardes programmées, conservées sur un espace distinct de l’hébergement |
| Réexamen Google | Nettoyage des URL indexées et demande de réexamen dans la Search Console |
| Surveillance | Contrôle périodique de l’intégrité des fichiers et alertes en cas d’anomalie |
Vous trouverez le détail de cette offre sur notre page nettoyage de site WordPress piraté. Les délais dépendent de l’ampleur de l’infection et de l’accès aux serveurs.
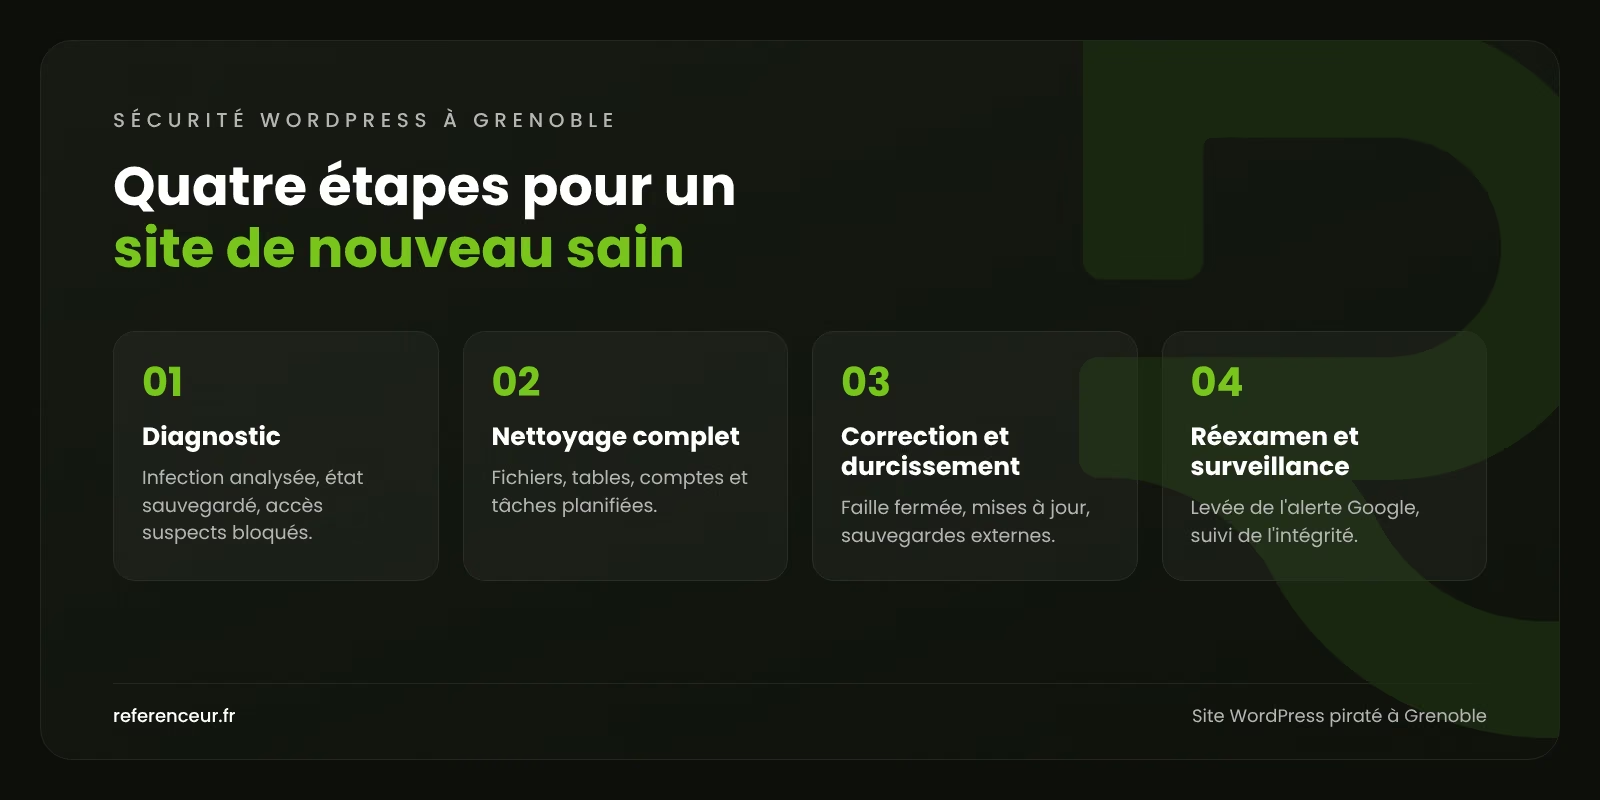
Notre méthode en 4 étapes
Chaque intervention suit un ordre précis. Nettoyer sans comprendre le point d’entrée revient souvent à voir l’infection revenir quelques jours plus tard.
- Diagnostic et mise en sécurité : analyse de l’infection, sauvegarde de l’état actuel, blocage des accès suspects. Ce premier bilan intervient généralement sous un à deux jours ouvrés après réception des accès.
- Nettoyage complet : fichiers, tables de la base, comptes et tâches planifiées (cron). Selon l’ampleur, cette étape prend souvent de quelques heures à plusieurs jours.
- Correction et durcissement : fermeture de la faille, mises à jour, protections renforcées et sauvegardes externes configurées.
- Réexamen et surveillance : demande de levée de l’avertissement Google, contrôle des pages indexées, puis suivi de l’intégrité du site.
Google traite généralement les demandes de réexamen en quelques jours, parfois davantage. Nous suivons la réponse jusqu’à la levée de l’alerte.
Site WordPress piraté à Grenoble : d’Inovallée à Europole, des enjeux qui diffèrent
La sécurité n’est pas une question de quartier. L’impact d’un site WordPress piraté à Grenoble, lui, dépend fortement de votre modèle d’activité.
| Profil d’entreprise | Risque principal | Ce que nous mettons en place |
|---|---|---|
| Boutique en ligne d’une PME de la métropole | Ventes interrompues, données de paiement ou de livraison exposées | Nettoyage prioritaire, contrôle des formulaires de commande, analyse RGPD |
| Start-up incubée à Inovallée ou sur la Presqu’île | Leads perdus au moment d’une levée de fonds ou d’un salon | Remise en ligne rapide, audit des extensions, double authentification |
| Cabinet d’avocats ou d’expertise comptable à Europole | Atteinte à la confidentialité et à la réputation | Analyse des données exposées, aide à la décision de notification, durcissement |
| PME industrielle avec un catalogue technique | Fiches produits remplacées par du spam, positions SEO perdues | Nettoyage des URL indexées, réexamen Google, surveillance des pages |
| Organisme de formation à Saint-Martin-d’Hères | Formulaires d’inscription détournés, campagnes Ads suspendues | Sécurisation des formulaires, levée des refus publicitaires, sauvegardes |
| Bureau d’études travaillant pour la filière énergie | Méfiance des donneurs d’ordre sur la cybersécurité | Rapport d’intervention transmissible, mesures de prévention documentées |
Dans un bassin aussi technologique, un site compromis entame la confiance de clients eux-mêmes très attentifs à la cybersécurité. Le rapport d’intervention vous aide à leur répondre.
Pourquoi choisir Référenceur en cas de piratage
Nous n’avons pas de bureau en France : nos équipes sont en Belgique et au Luxembourg. Un nettoyage WordPress se fait de toute façon sur le serveur, à distance. Vous échangez avec un technicien attitré, en visio ou par téléphone, du diagnostic au compte rendu.
Notre équipe réunit la sécurité WordPress, le SEO et la publicité Google. Nous traitons donc aussi les conséquences commerciales : pages spam désindexées, positions suivies, annonces remises en diffusion. Une agence de maintenance seule s’arrête souvent au nettoyage technique.
Nous restons honnêtes sur les limites. Aucun prestataire ne peut garantir qu’un site ne sera plus jamais attaqué. Nous réduisons fortement le risque et nous vous alertons en cas d’anomalie. Nos références clients, des entreprises belges, sont visibles sur nos projets clients.
Votre site est déjà touché ? Transmettez-nous vos accès pour un diagnostic sans engagement.
Après le nettoyage : faire repartir le site
Si les positions ont souffert, un travail de fond en référencement naturel aide à regagner le terrain perdu. Le suivi analytique vérifie le retour du trafic et de confirmer que les demandes reviennent.
Un site trop ancien ou bâti sur des extensions abandonnées reste fragile. Notre agence web à Grenoble peut alors le reconstruire sur une base saine.
Une fois votre site sécurisé, il reste à regagner du terrain : découvrez l’ensemble de notre accompagnement sur la page agence marketing digital à Grenoble.
Questions fréquentes sur le nettoyage d’un site piraté à Grenoble
Quand pouvez-vous commencer le nettoyage ?
Nous commençons dès réception des accès à l’hébergement et à WordPress. Le diagnostic est généralement livré sous un à deux jours ouvrés. Les cas les plus lourds, avec plusieurs sites sur le même serveur, demandent plus de temps.
Allons-nous perdre nos positions sur Google ?
Une baisse temporaire de visibilité est possible, surtout si des pages spam ont été indexées ou si un avertissement s’affiche. Un nettoyage rapide et une demande de réexamen limitent cette perte. Nous suivons ensuite vos positions pour mesurer le retour.
Des données clients ont-elles pu être volées ?
Le diagnostic cherche à établir ce qui a été consulté ou extrait. Si des données personnelles sont touchées, le RGPD impose en principe de notifier la CNIL dans les 72 heures. Nous vous fournissons les éléments techniques pour décider avec votre conseil.
Combien coûte une intervention ?
Le coût dépend de l’ampleur de l’infection, du nombre de sites et de l’état des mises à jour. Nous n’affichons pas de tarif forfaitaire. Un devis détaillé après un diagnostic gratuit vous est ensuite remis.
Le site peut-il être de nouveau piraté ?
Le risque zéro n’existe pas. Une fois la faille fermée, les mises à jour suivies et les sauvegardes en place, il devient nettement plus faible. La surveillance permet de réagir vite si une anomalie apparaît.
Quelles bonnes pratiques adopter ensuite ?
Mettez à jour WordPress, le thème et les extensions, supprimez celles qui ne servent plus et utilisez une version de PHP maintenue. Activez la double authentification pour chaque administrateur. Conservez des sauvegardes hors du serveur, testées régulièrement.
Une inquiétude sur votre site ? Passez-le au crible de notre analyse de sécurité gratuite :
Demandez votre diagnostic gratuit pour votre site WordPress piraté à Grenoble : contactez notre équipe technique. Il précise le type d’infection, la faille probable, les données potentiellement exposées et le plan d’intervention proposé.