 0498 70 98 60
Site WordPress piraté à Montpellier : remise en ligne et site assaini
Votre site redirige vers des pages douteuses, Google affiche un avertissement ou votre hébergeur a suspendu le compte. Pendant ce temps, vos demandes de devis s’arrêtent et vos annonces Google peuvent être refusées. Chaque jour compte, sans qu’il faille céder à la panique.
Pour un site WordPress piraté à Montpellier, nous intervenons à distance : diagnostic, nettoyage complet, fermeture de la faille et remise en ligne. L’objectif est double : retrouver un site propre, puis réduire le risque d’une nouvelle intrusion.
Référenceur entretient et sécurise des sites depuis plus de 15 ans, avec une note de 4,7/5 sur 107 avis Google. Signalez-nous votre incident pour un diagnostic gratuit : nous vous indiquons l’étendue du problème et la marche à suivre.
Vous voulez d’abord un premier état des lieux ? Notre outil ci-dessous réalise une analyse de sécurité gratuite de votre site WordPress.
Les signes d’un site WordPress piraté
Une intrusion reste parfois invisible depuis la page d’accueil. Voici les symptômes observés le plus fréquemment lors de nos interventions.
- Redirections inattendues : vos visiteurs, souvent sur mobile, atterrissent sur des sites de jeux ou de faux produits.
- Spam SEO japonais : Google indexe des milliers de pages en japonais ou de produits contrefaits sous votre nom de domaine.
- Envoi de spam : votre serveur expédie des e-mails non sollicités et vos messages tombent en indésirables. Notre guide WordPress qui envoie du spam détaille ce cas.
- Avertissement Google : Chrome signale un site trompeur, ou Search Console mentionne un problème de sécurité.
- Comptes administrateurs inconnus, extensions installées sans votre accord ou fichiers PHP suspects.
- Site soudain très lent, erreurs 500 à répétition ou suspension par votre hébergeur.
Un seul de ces signes suffit à justifier un contrôle. Plus l’intrusion dure, plus elle risque de laisser des traces dans l’index de Google.
Ce qu’un piratage coûte à une entreprise de la métropole
Pour une PME, le premier coût est commercial. Un formulaire détourné ou un site hors ligne, ce sont des demandes perdues. Si vous diffusez des annonces, Google peut bloquer les campagnes qui pointent vers un site compromis.
Le deuxième coût touche la confiance. La métropole compte plus de 200 entreprises de santé et 7 500 emplois dans cette filière, selon l’agence Entreprendre à Montpellier. Ces sociétés, comme les cabinets de Port Marianne, manipulent des informations sensibles. Un incident visible sur leur site inquiète aussitôt clients et partenaires.
Le troisième coût est réglementaire. Si des données personnelles sont touchées, le RGPD impose de notifier la CNIL dans les 72 heures. Le délai court dès que vous en avez connaissance, sauf risque improbable pour les personnes. Un diagnostic rapide aide à documenter l’incident et à prendre la bonne décision.
Site WordPress piraté à Montpellier : de l’e-commerce aux cabinets, des besoins qui diffèrent
L’urgence et les priorités varient selon votre activité. Voici des situations types que nous traitons pour un site WordPress piraté à Montpellier.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Boutique WooCommerce de la métropole | Reprendre les ventes sans exposer les acheteurs | Nettoyage prioritaire du tunnel de commande, contrôle des scripts de paiement, analyse RGPD |
| Cabinet d’avocats ou d’expertise à Port Marianne | Protéger la confidentialité et l’image | Nettoyage, revue des comptes, double authentification, journal des accès |
| Medtech ou laboratoire du secteur Euromédecine | Préserver la confiance des partenaires | Analyse de l’intrusion, rapport documenté, durcissement du serveur |
| Sous-traitant industriel installé à Garosud | Retrouver ses demandes de devis | Remise en ligne rapide, contrôle des formulaires, surveillance continue |
| Startup tech du pôle Millénaire-Eurêka | Éviter qu’un spam SEO ruine son référencement | Suppression des pages injectées, nettoyage de l’index, demande de réexamen |
| Annonceur Google Ads à Lattes ou Castelnau-le-Lez | Faire réactiver ses annonces | Nettoyage, vérification dans Search Console, demande de réexamen des annonces |
Dans chaque cas, le nettoyage précède toute optimisation. Reconstruire sur une installation encore infectée serait du temps perdu.
Ce que comprend notre intervention de nettoyage de site piraté
- Diagnostic de l’intrusion : analyse des fichiers, de la base de données, des journaux du serveur et des comptes.
- Nettoyage des fichiers : suppression des portes dérobées, des scripts injectés et des fichiers étrangers à WordPress.
- Nettoyage de la base de données : contenus, options et utilisateurs malveillants retirés.
- Fermeture des failles : mise à jour de PHP, du cœur WordPress, du thème et des extensions, ou remplacement des composants abandonnés.
- Durcissement : mots de passe renouvelés, double authentification, droits des fichiers, pare-feu applicatif.
- Sauvegardes externalisées et testées, pour pouvoir restaurer une version saine.
- Demande de réexamen à Google via Search Console, puis suivi de la levée des avertissements.
- Surveillance après intervention, pour détecter une éventuelle réinfection.
Le détail de ce service figure sur notre page réparation de site WordPress piraté. Aucune mesure ne rend un site invulnérable, mais ces actions réduisent fortement le risque.
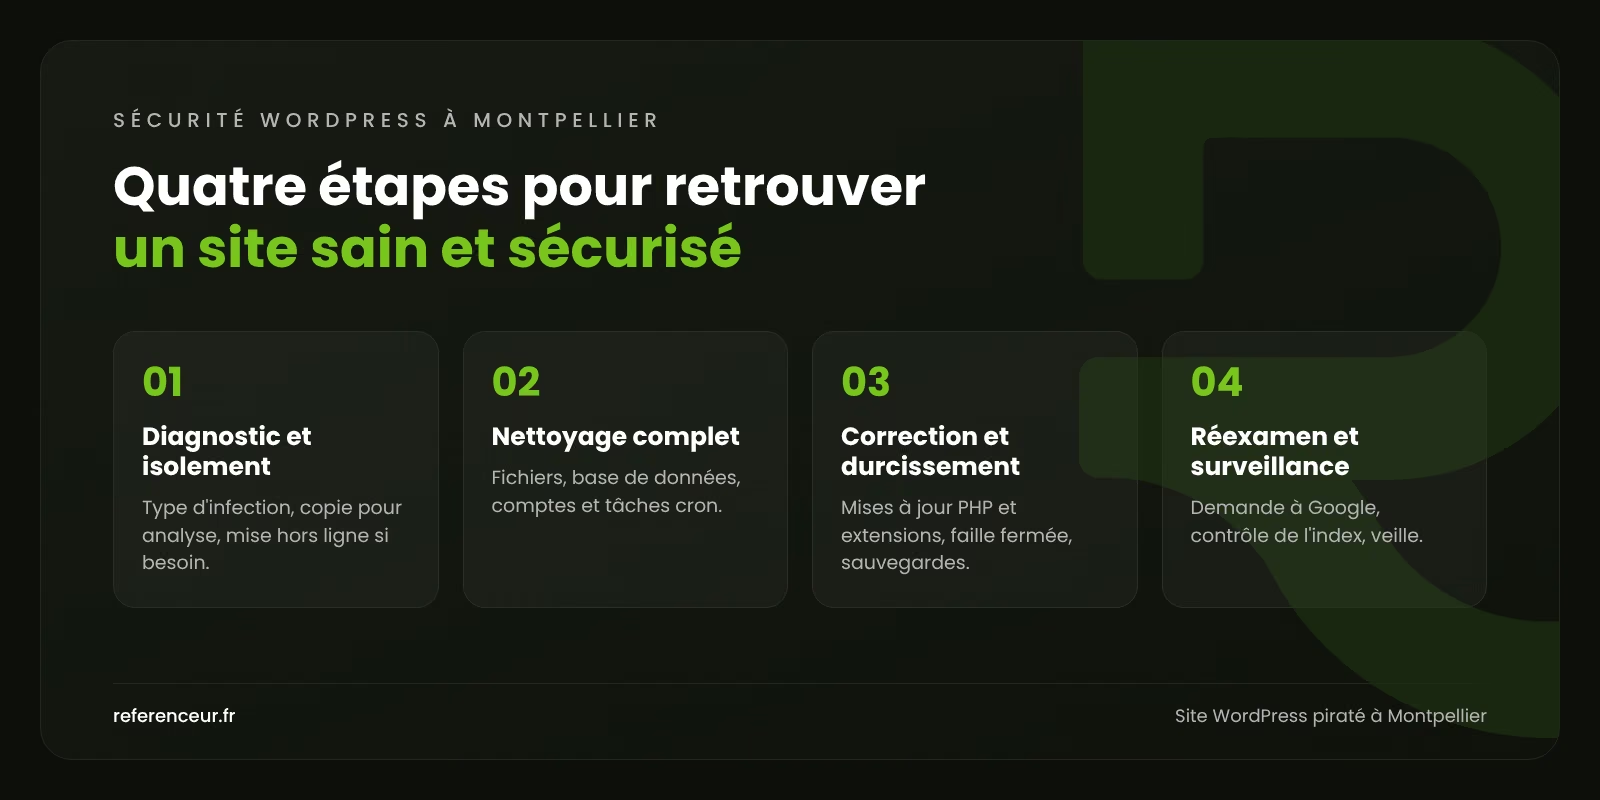
Notre méthode en 4 étapes
Une intervention efficace suit un ordre précis. Les délais varient selon l’ampleur de l’infection et la rapidité d’accès au serveur.
- Diagnostic et isolement : identification de l’infection, copie de l’état actuel pour analyse, mise hors ligne temporaire si nécessaire. Ce premier bilan est souvent disponible sous 24 à 48 heures après réception des accès.
- Nettoyage complet : fichiers du thème et des extensions, tables de la base, comptes utilisateurs, tâches cron. Comptez généralement un à trois jours selon la taille du site.
- Correction et durcissement : mises à jour, fermeture de la faille d’entrée, réglages de sécurité, sauvegardes automatiques.
- Réexamen et surveillance : demande de réexamen auprès de Google, contrôle de l’indexation, surveillance pendant les semaines suivantes.
Votre site montre l’un de ces symptômes aujourd’hui ? Décrivez-nous les symptômes observés, avec vos accès hébergeur si possible.
Pourquoi faire appel à Référenceur pour la sécurité WordPress à Montpellier
Nous intervenons entièrement à distance, depuis la Belgique et le Luxembourg ; nous n’avons pas de bureau en France. Un nettoyage se fait de toute façon sur le serveur, pas dans vos locaux. Vous échangez avec un technicien référent qui suit le dossier de bout en bout.
Notre double compétence fait la différence. Après un piratage, la récupération du référencement compte autant que le nettoyage. Nos équipes SEO et Google Ads traitent les pages indexées, les avertissements et la réactivation des annonces.
Vous recevez un compte rendu clair : origine probable, actions menées, recommandations. Nos références sont belges, dont la Menuiserie Rosen, Isolpur, Lupulus et l’Auto-école Georges. Parcourez nos projets pour découvrir nos méthodes.
Après le nettoyage : relancer votre acquisition
Si le piratage a fait chuter vos positions, notre agence SEO à Montpellier aide à reconquérir le terrain perdu. Une campagne de publicité Google à Montpellier peut relancer les demandes pendant ce temps.
Votre site est ancien ou trop fragile ? Notre agence web à Montpellier peut le reconstruire sur une base saine et maintenue.
Une fois votre site sécurisé, il reste à regagner du terrain : découvrez l’ensemble de notre accompagnement sur la page agence marketing digital à Montpellier.
Vos questions sur le nettoyage d’un site WordPress piraté
Combien de temps faut-il attendre votre intervention ?
Nous lançons le diagnostic dès réception des accès à l’hébergement et au tableau de bord WordPress. Le délai exact dépend de la charge du moment et vous est confirmé au premier contact. Un site simple retrouve souvent un état sain en quelques jours.
Mes positions Google survivront-elles à l’infection ?
Un piratage peut faire reculer un site, surtout en cas de spam SEO ou d’avertissement de sécurité. Après nettoyage et réexamen, les positions reviennent souvent progressivement. Aucun délai de récupération ne peut toutefois être garanti.
Que faire si des données clients ont été exposées ?
Si des données personnelles sont concernées, le RGPD prévoit une notification à la CNIL sous 72 heures, sauf risque improbable pour les personnes. Il faut parfois informer aussi les personnes concernées. Notre compte rendu technique vous aide à évaluer la situation avec votre conseil juridique.
Sur quelle base chiffrez-vous une désinfection WordPress ?
Le coût dépend de l’ampleur de l’infection, du nombre de sites sur le serveur et de l’état des mises à jour. Le devis arrive après un diagnostic gratuit : rien n’est facturé sans votre accord écrit.
Le piratage peut-il se reproduire ?
Si la faille d’origine reste ouverte, la réinfection est fréquente. C’est pourquoi nous fermons la porte d’entrée et durcissons l’installation. Aucun site n’est invulnérable, mais le risque baisse nettement.
Quelles habitudes limitent le risque d’une nouvelle attaque ?
Mettez à jour WordPress, le thème, les extensions et la version de PHP à intervalles réguliers. Supprimez les extensions inutiles, activez la double authentification et conservez des sauvegardes hors du serveur. Une maintenance mensuelle peut prendre ces tâches en charge.
Vérifiez l’état de votre site dès maintenant
Un doute sur votre installation WordPress ? Lancez un contrôle de sécurité gratuit en quelques secondes :
Demandez votre diagnostic gratuit de site WordPress piraté à Montpellier : contactez notre équipe technique. Il précise le type d’infection, les données potentiellement touchées et le plan d’intervention proposé.