 0498 70 98 60
Spam japonais WordPress : stopper l’injection et nettoyer l’index de Google
Votre page d’accueil s’affiche normalement, mais Google montre sous votre nom des centaines de titres en idéogrammes vantant montres, sneakers ou sacs de marque. C’est la signature du spam japonais WordPress, un piratage pensé pour exploiter la réputation de votre domaine sans que vous ne le remarquiez en naviguant sur le site.
L’agence Référenceur accompagne les TPE, PME, commerçants et professions libérales en France face à ce piratage orienté référencement. Le travail se mène sur deux fronts, dans un ordre précis : d’abord supprimer le mécanisme sur le serveur, ensuite faire disparaître les fausses URL de l’index de Google.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Cette fiche complète notre dossier général consacré à la sécurité WordPress. En cas de doute sur la nature du problème, la page qui recense les signaux d’alerte d’un site WordPress piraté vous aidera à trancher. Une analyse gratuite de sécurité est aussi proposée sur cette page.
Comment le spam japonais WordPress se dissimule
Google range cette attaque dans la famille des contenus injectés : des milliers de pages générées par un script sont ajoutées à votre domaine, souvent dans des répertoires aux noms aléatoires. Elles servent à vendre des contrefaçons ou à capter du trafic au profit de boutiques douteuses.
Le stratagème central s’appelle le cloaking. Selon les règles de Google, il consiste à montrer aux moteurs de recherche un contenu différent de celui que voient les internautes. Le robot d’exploration reçoit les pages de spam, tandis qu’un visiteur qui tape votre adresse obtient une page ordinaire ou une erreur.
Un autre indice passe souvent inaperçu : un utilisateur inconnu dans la Search Console. En validant la propriété du domaine grâce à un fichier HTML ou une règle glissée dans le .htaccess, l’attaquant peut déclarer ses propres sitemaps et faire indexer plus vite ses pages.
Recenser les pages spam indexées Google avant d’agir
Effacer à l’aveugle ferait perdre de précieuses informations. Établissez d’abord la liste des pages spam indexées Google : elle indique quels répertoires sont touchés, quelles URL traiter en priorité et si certaines sections du site ont été épargnées.
Croisez trois sources. Le rapport « Problèmes de sécurité » de la Search Console donne des exemples d’URL lorsque Google a détecté un piratage. Une recherche site:votredomaine.fr fait ressortir les dossiers anormaux, et le rapport Performances révèle parfois des requêtes en japonais sans lien avec votre métier.
Ouvrez ensuite plusieurs de ces URL dans l’outil d’inspection, avec le test en direct : il affiche le HTML que Googlebot reçoit réellement, ce qui confirme le cloaking. Si le site existe aussi en anglais ou en espagnol, répétez l’opération pour chaque version. Notez chaque adresse dans un tableur, avec sa date de découverte.
Supprimer le générateur de pages sur le serveur
Demander la désindexation sans nettoyer l’hébergement ne sert à rien : le script recréera les pages dès le lendemain. Faites d’abord une archive complète des fichiers et de la base, gardée hors ligne comme élément de preuve et jamais redéployée telle quelle.
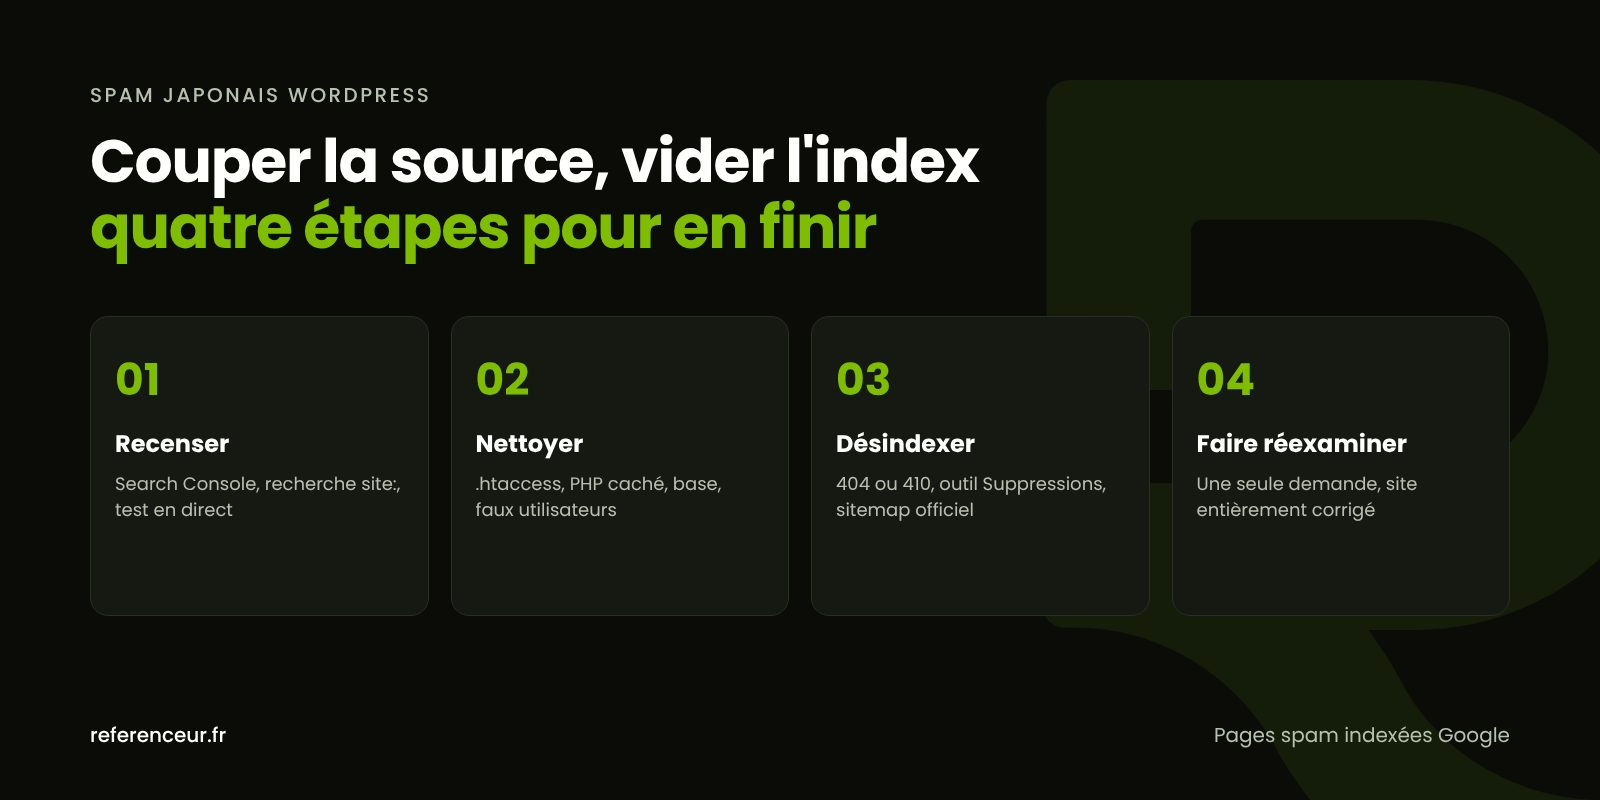
Dans les exemples que Google documente, une instruction RewriteRule du .htaccess dirige les adresses de spam vers un fichier PHP caché, tandis que du code est greffé sur index.php, wp-load.php ou le gabarit 404 du thème. Les fragments compressés qui s’appuient sur eval, gzinflate ou base64_decode sont à lire de près.
wp core verify-checksums
wp plugin verify-checksums --all
wp post list --post_type=any --post_status=any --orderby=date --order=DESC --posts_per_page=50 --fields=ID,post_title,post_date
Ces commandes WP-CLI confrontent le cœur et les extensions de WordPress.org à leurs empreintes officielles, puis affichent les cinquante contenus les plus récents, tous statuts confondus. Une rafale de publications inconnues à la même heure ne trompe pas. Notre méthode pour désinfecter WordPress en profondeur couvre les autres zones à fouiller.
Dans la Search Console, retirez l’utilisateur illégitime, supprimez le fichier ou la balise qui lui a servi de validation et effacez les sitemaps que vous n’avez pas déclarés. Google conseille ensuite de vérifier qu’une adresse de validation inventée renvoie bien une erreur 404.
Pages spam indexées Google : organiser leur sortie de l’index
Quand le serveur est propre, chaque adresse parasite doit répondre par un code 404 ou 410. C’est ce statut, constaté par Googlebot lors de ses passages suivants, qui retire durablement l’URL de l’index.
| Situation | Action recommandée | Effet attendu |
|---|---|---|
| Adresse parasite supprimée | Renvoyer un 404 ou un 410 | Disparition progressive au rythme de l’exploration |
| Résultat gênant sur une recherche de marque | Demande dans l’outil Suppressions | Masquage temporaire d’environ six mois |
| Sitemap ajouté par le pirate | Le supprimer, déclarer le sitemap officiel | Exploration réorientée vers les vraies pages |
| Envie de bloquer dans robots.txt | S’en abstenir pour ces adresses | Googlebot peut constater l’erreur 404 |
| Redirection groupée vers l’accueil | Déconseillée | Pages traitées en « soft 404 », sortie ralentie |
D’après la documentation Google sur le retrait de contenus, l’outil Suppressions cache un résultat pendant environ six mois sans le retirer de l’index. Gardez-le pour les adresses qui s’affichent sur le nom de votre entreprise ; la réponse 404 fait le reste.
Déclarez ensuite votre sitemap officiel, celui produit par WordPress ou par votre extension SEO. Googlebot concentrera ainsi ses visites sur les pages utiles pendant que les adresses frauduleuses s’éteignent.
Demander un réexamen seulement quand tout est propre
Lorsque la Search Console signale un piratage, la demande de réexamen ne doit partir qu’une fois l’ensemble du site corrigé. Google prévient qu’une demande envoyée alors que le problème persiste ne fait que prolonger le signalement.
Décrivez précisément la situation : nature de l’attaque, mesures prises, état actuel. Par exemple « script de génération supprimé, extension vulnérable mise à jour, utilisateur Search Console inconnu retiré ». Google prévient que l’examen d’un site piraté avec spam peut prendre plusieurs semaines : une seule demande à la fois, et patience jusqu’à la réponse.
Si les navigateurs affichent en plus un écran d’alerte rouge, la page sur un site WordPress bloqué par Google Safe Browsing détaille la vérification et la procédure correspondante.
Empêcher un nouveau spam japonais WordPress
La porte d’entrée est le plus souvent une extension ou un thème non mis à jour, ou un mot de passe déjà compromis ailleurs. Quatre habitudes réduisent fortement le risque.
- Mises à jour suivies pour le cœur, les extensions, le thème et PHP, avec une attention particulière aux extensions WordPress présentant des failles connues.
- Comptes verrouillés : un mot de passe différent par service, double authentification, très peu d’administrateurs.
- Sauvegardes externes conservées hors de l’hébergement et réellement testées par une restauration.
- Surveillance : notifications Search Console activées, contrôle régulier des pages indexées et des utilisateurs autorisés.
Le piratage laisse aussi des traces dans votre visibilité : positions perdues sur des pages légitimes, liens toxiques pointant vers les anciennes adresses parasites. Une fois la situation stabilisée, un audit en SEO et référencement naturel aide à mesurer et corriger ces dégâts.
Un accompagnement 100 % en visioconférence
Comme tout se passe sur le serveur et dans la Search Console, cette attaque se traite intégralement à distance. Une première visio de cadrage permet de vérifier les accès, de partager l’inventaire des URL et de répartir les tâches entre vous, l’hébergeur et nous.
Le nettoyage et les réglages s’effectuent ensuite en partage d’écran ou via des accès temporaires. Chaque action est notée, ce qui fournit un texte prêt à l’emploi pour la demande de réexamen.
Un bilan mensuel suit la décrue des URL parasites et le retour de vos pages, que votre activité soit à Bordeaux, à Lille ou à Montpellier. Pour mettre fin au piratage, découvrez notre intervention sur un site WordPress piraté.
Spam japonais WordPress : questions fréquentes
Pourquoi ne vois-je aucune page en japonais sur mon site ?
Le code malveillant reconnaît Googlebot, ou les visiteurs venant d’un moteur de recherche, et ne leur sert qu’à eux le contenu frauduleux. En tapant l’adresse ou en étant connecté à l’administration, vous voyez le site habituel. Le test en direct de l’outil d’inspection d’URL révèle la page réellement reçue par Google et confirme le spam japonais WordPress.
En combien de temps les pages spam indexées Google disparaissent-elles ?
Aucun délai n’est garanti, car tout dépend de la fréquence d’exploration de votre domaine. Dès que les pages spam indexées Google répondent par un 404 ou un 410, elles quittent peu à peu les résultats. Pour les plus visibles, l’outil Suppressions offre un masquage d’environ six mois, le temps que l’index se mette à jour.
Mes positions sur Google.fr vont-elles baisser ?
C’est possible. Tant qu’un piratage est détecté, Google peut afficher des avertissements ou limiter la visibilité des pages concernées, et les milliers d’URL parasites consomment une partie de l’exploration. L’effet sur l’image compte aussi : un client parisien ou lyonnais qui voit des titres en japonais sous votre nom hésitera à cliquer.
Le RGPD est-il concerné par une attaque purement SEO ?
Le spam japonais WordPress cible d’abord le référencement, mais l’intrus a obtenu un accès au serveur et a pu lire la base, les formulaires ou les comptes clients. Si des données personnelles ont pu être atteintes avec un risque pour les personnes, une notification à la CNIL est attendue dans les meilleurs délais, si possible sous 72 heures. Faites rapidement le point avec un conseil.
Faut-il refaire entièrement le site après l’attaque ?
Pas forcément. Si le cœur, les extensions et le thème peuvent être réinstallés depuis leurs sources officielles et que la base est assainie, un nettoyage suffit dans bien des cas. Une refonte se justifie surtout quand le site s’appuie sur un thème abandonné, des extensions sans support ou du code sur mesure que plus personne ne maintient.
À qui signaler ce piratage en France ?
La plateforme 17Cyber, opérée avec Cybermalveillance.gouv.fr, la police et la gendarmerie, propose un diagnostic en ligne et oriente vers les bonnes démarches. Cybermalveillance.gouv.fr met aussi en relation avec des prestataires référencés. En cas de préjudice, une plainte au commissariat ou à la gendarmerie reste possible ; conservez l’archive du site et l’inventaire des URL.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Des titres en japonais ou des contrefaçons apparaissent sous votre marque ? Programmez un appel visio de 20 minutes pour diagnostiquer le site : nous passons en revue la Search Console, les URL parasites et le plan de nettoyage adapté.