 0498 70 98 60
Site WordPress piraté à Nancy : données protégées, site vite rétabli
Un formulaire de rendez-vous détourné, une page de connexion clonée, un écran rouge dans Chrome : une attaque sur WordPress n’est jamais anodine. Pour une entreprise nancéienne qui manipule des informations sensibles, un site WordPress piraté à Nancy pose aussi une question de conformité. Nous assainissons le site à distance, corrigeons la faille et vous aidons à documenter l’incident. Notre équipe maintient et répare des sites WordPress depuis plus de 15 ans ; elle est notée 4,7/5 sur 107 avis Google. Sollicitez un diagnostic gratuit.
Vous voulez un premier avis tout de suite ? Notre outil d’analyse gratuit contrôle les points de sécurité visibles de votre site.
Nancy, un écosystème santé où la sécurité du site engage la confiance
La santé est le premier employeur de la Métropole du Grand Nancy, avec plus de 17 000 emplois. Autour du CHRU, plus de 50 start-up et entreprises travaillent dans les biotechnologies, l’ingénierie de santé ou l’e-santé. Leurs sites présentent des technologies, recrutent et recueillent parfois des demandes de praticiens ou de patients.
Pour ces acteurs, un piratage dépasse la simple panne. Les données de santé font partie des catégories particulières protégées par le RGPD. Un formulaire compromis peut exposer des informations que vos interlocuteurs croyaient confidentielles.
La recherche publique ajoute un autre risque. L’Université de Lorraine compte 60 laboratoires, et les sociétés qui en sont issues publient dossiers techniques et documents de partenariat. Un site infecté peut alors diffuser des fichiers piégés sous votre nom.
Les cabinets, ESN et sociétés de services du centre ne sont pas épargnés. Leurs pages de connexion et leurs espaces clients attirent des robots qui essaient des milliers de mots de passe.
Repérer une intrusion sur votre WordPress
Certaines attaques restent discrètes pendant des mois. Ces symptômes doivent vous alerter :
- une page de connexion ou de paiement qui ressemble presque, mais pas tout à fait, à la vôtre ;
- des pages en japonais, ou des offres de médicaments, associées à votre domaine dans Google ;
- un avertissement « site trompeur » dans le navigateur, ou un problème de sécurité signalé dans Search Console ;
- des formulaires qui n’arrivent plus, ou des réponses automatiques adressées à des inconnus ;
- un utilisateur administrateur que personne ne sait identifier ;
- des fichiers PHP apparus dans le dossier des téléchargements.
Les bons réflexes immédiats sont réunis dans notre article sur les premières actions après un piratage. Ne changez pas d’hébergeur dans l’urgence : l’infection voyagerait avec le site.
Site WordPress piraté à Nancy : de Brabois à la Porte Sud, des besoins qui diffèrent
Le nettoyage d’un site piraté à Nancy se règle d’après l’usage qui en est fait. Voici les priorités les plus fréquentes selon votre activité.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Start-up medtech du Technopôle Henri-Poincaré | Garder la confiance des investisseurs et des partenaires cliniques | Désinfection, accès réduits au strict nécessaire, rapport écrit à joindre à vos échanges |
| Fournisseur ou prestataire des établissements de santé | Rester crédible auprès des acheteurs hospitaliers | Contrôle des fiches techniques téléchargeables, nettoyage de l’index, réexamen Google |
| Cabinet paramédical ou centre de soins avec réservation en ligne | Protéger les informations des patients | Audit des formulaires et du module de rendez-vous, éléments factuels pour votre analyse RGPD |
| ESN ou société de conseil installée près de Nancy Centre Gare | Préserver son image auprès de clients exigeants | Nettoyage, double authentification, revue des comptes des anciens collaborateurs |
| Jeune société née d’un laboratoire lorrain | Sécuriser un site souvent monté dans l’urgence | Mises à jour, retrait des extensions inutiles, procédure de maintenance documentée |
| Enseigne de la Porte Sud avec boutique en ligne | Relancer les ventes sans risque | Contrôle du paiement, des comptes clients et des commandes récentes |
Un site qui héberge des données de santé à caractère personnel doit s’appuyer sur un hébergeur certifié HDS. Si ce n’est pas le cas, nous le signalons dans notre rapport. Exposez-nous votre situation pour en parler.
Ce que comprend notre intervention de sécurité WordPress à Nancy
Chaque volet de l’intervention répond à un risque précis. Le tableau ci-dessous en donne le détail.
| Volet | Contenu | Ce que vous y gagnez |
|---|---|---|
| Diagnostic | Analyse des fichiers, de la base, des journaux d’accès et des comptes | Une vision claire de l’ampleur de l’attaque |
| Nettoyage | Retrait du code injecté, des portes dérobées et des contenus parasites | Un site qui ne contamine plus vos visiteurs |
| Correction de la faille | Mise à jour ou remplacement de l’élément vulnérable | Un point d’entrée refermé |
| Mises à jour | PHP, cœur WordPress, thème et extensions | Des composants encore maintenus par leurs éditeurs |
| Durcissement | Double authentification, mots de passe neufs, pare-feu, permissions revues | Une surface d’attaque réduite |
| Sauvegardes | Copies automatiques conservées à l’extérieur | Une restauration possible en cas de nouveau problème |
| Search Console | Demande de réexamen, suppression des URL parasites | La levée des avertissements, après validation par Google |
| Surveillance | Contrôles réguliers et alertes | Une réaction rapide si un fichier change |
Les versions obsolètes de PHP restent une cause fréquente d’intrusion. Notre article sur la mise à jour de PHP pour sécuriser WordPress l’explique. Chaque suppression de malware WordPress à Nancy se conclut par un rapport écrit.
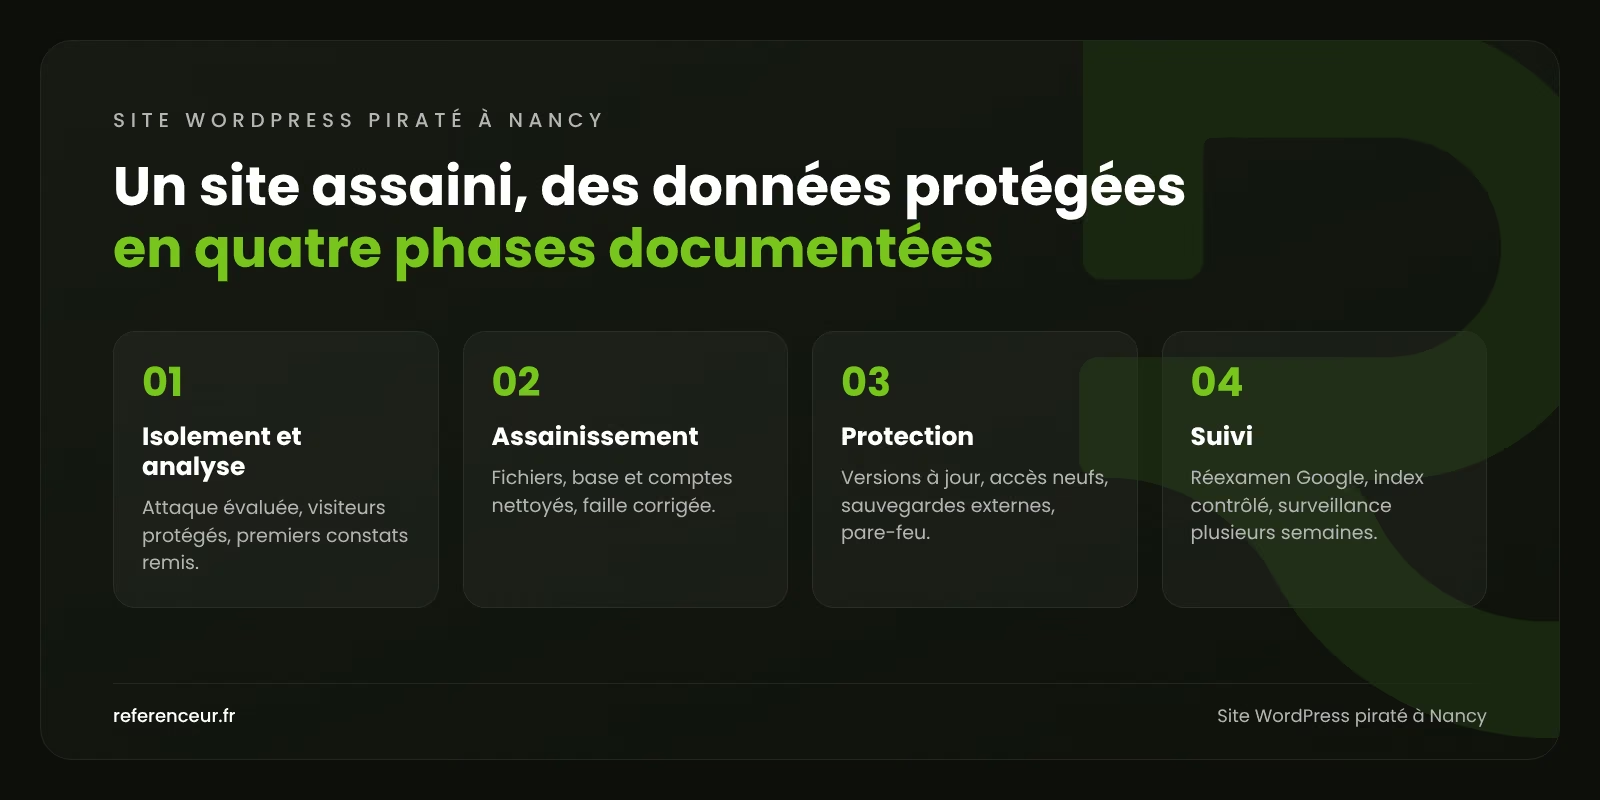
Notre méthode en 4 étapes
Chaque intervention suit quatre phases. Leur durée dépend du volume du site et de l’ancienneté de l’infection.
- Isolement et analyse : nous évaluons l’attaque et protégeons vos visiteurs si nécessaire.
- Assainissement : fichiers, base et comptes sont nettoyés, la faille est corrigée. Comptez quelques heures à quelques jours.
- Protection : versions à jour, accès renouvelés, sauvegardes externes et pare-feu.
- Suivi : réexamen par Google, contrôle de l’index, surveillance durant plusieurs semaines.
Si des données personnelles sont en cause, vous recevez nos constats techniques dès la première étape. Vous disposez ainsi des faits nécessaires dans le délai légal de notification.
Pourquoi choisir Référenceur pour votre sécurité WordPress à Nancy
Un piratage touche votre technique, votre visibilité et parfois votre conformité. Chez Référenceur, des spécialistes de WordPress, du SEO et de Google Ads travaillent ensemble, avec un interlocuteur unique pour vous.
Nous intervenons depuis Francorchamps, en Belgique, et Wemperhardt, au Luxembourg. Nous n’avons pas de bureau à Nancy ni ailleurs en France : l’intervention se déroule entièrement à distance, en français.
Partenaires Google et Microsoft, nous accompagnons plus de 150 clients. Parmi nos références publiques, toutes belges, figurent Lupulus, l’Auto-école Georges, Isolpur et la Menuiserie Rosen. Parcourez nos projets.
Aucune agence ne peut garantir qu’un site ne sera plus jamais attaqué. Notre engagement porte sur un nettoyage complet et documenté, puis sur une protection adaptée à votre activité.
Après le nettoyage : redonner de la valeur au site
Un site assaini peut redevenir un outil commercial. Notre agence web à Nancy reconstruit les sites trop anciens pour être protégés durablement. Vos annonces ont été refusées pendant l’attaque ? Notre agence Google Ads à Nancy prépare leur remise en diffusion.
Toute notre offre de sécurité est détaillée sur la page site WordPress piraté : notre service. Pour piloter ensemble site, SEO et publicité, voyez notre agence marketing digital à Nancy, avec un rapport mensuel unique. Vos équipes travaillent aussi en Moselle ? Consultez notre page sécurité WordPress à Metz.
Questions fréquentes : site WordPress piraté à Nancy
Dans quel délai intervenez-vous ?
Nous donnons la priorité aux sites qui exposent leurs visiteurs ou des données personnelles. Le délai réel dépend de notre planning et vous est annoncé dès le premier contact.
Le piratage a-t-il fait baisser notre visibilité ?
C’est possible si des pages parasites ont été indexées ou si Google a affiché un avertissement. Une fois le site propre et le réexamen validé, la visibilité remonte généralement par étapes. Nous ne garantissons aucun retour de position précis.
Des données de santé ou de clients ont pu être consultées : quelles obligations ?
Une violation présentant un risque pour les personnes doit être notifiée à la CNIL sous 72 heures. Si le risque est élevé, les personnes concernées doivent aussi être informées. Avec des données de santé, ce risque est souvent jugé plus grave. Nous fournissons les faits techniques ; la qualification juridique vous revient.
Quel budget prévoir ?
Le coût varie selon l’étendue de l’infection, le type de site et les corrections à mener. Un site vitrine se traite plus vite qu’une plateforme avec espace patient. Un diagnostic gratuit précède le devis détaillé que nous vous remettons.
Faut-il prévenir nos partenaires ?
Si votre site a pu diffuser des fichiers piégés ou des e-mails frauduleux, prévenir vos contacts limite les dégâts. Nous vous aidons à rédiger un message factuel, sans alarmisme.
Comment réduire le risque à l’avenir ?
Installez rapidement les mises à jour, gardez le strict minimum d’extensions et imposez la double authentification à chaque administrateur. Ajoutez des sauvegardes externes testées et une surveillance des fichiers. Ces mesures ne suppriment pas tout risque, mais elles le réduisent nettement.
Un soupçon persiste sur votre site ? Notre analyse de sécurité gratuite vous donne une première réponse :
Demandez votre diagnostic gratuit de site WordPress piraté à Nancy : indiquez-nous l’adresse du site. Nous identifions les fichiers compromis, la porte d’entrée utilisée et les mesures prioritaires, y compris pour vos données.