 0498 70 98 60
Site WordPress piraté à Clermont-Ferrand : un site sain, vite rétabli
Votre page d’accueil affiche du contenu que personne n’a publié, ou votre hébergeur vient de suspendre le compte. Dans ce cas, chaque heure compte, mais la précipitation aggrave souvent les choses. Un site WordPress piraté à Clermont-Ferrand se traite avec méthode : comprendre, nettoyer, puis verrouiller.
Nous intervenons entièrement à distance pour désinfecter votre site, refermer la faille exploitée et le remettre en ligne proprement. Nous renforçons ensuite sa protection, pour réduire nettement le risque d’une nouvelle intrusion. Aucun prestataire ne peut promettre une sécurité totale ; un site entretenu reste en revanche une cible beaucoup moins facile.
Référenceur entretient et dépanne des sites WordPress depuis plus de 15 ans. Nos clients nous attribuent 4,7/5 sur 107 avis Google, et l’agence est partenaire de Google et de Microsoft. Signalez-nous l’incident : le premier diagnostic ne vous coûte rien.
Avant tout, faites passer votre site dans notre scanner. Cette analyse gratuite relève en un instant les faiblesses visibles depuis l’extérieur.
Les signes qui doivent vous alerter
Une infection peut rester discrète longtemps. Ces symptômes sont ceux que nous observons le plus souvent sur les sites WordPress compromis.
- Des visiteurs sont renvoyés vers des sites de paris, de rencontres ou de contrefaçon, parfois seulement sur mobile.
- La commande « site: » dans Google révèle des pages en japonais ou des produits que vous ne vendez pas.
- Votre domaine envoie du spam : vos devis arrivent en indésirables chez vos clients, ou l’hébergeur bloque les envois.
- Google Chrome affiche un écran d’avertissement, ou la Search Console mentionne un problème de sécurité.
- De nouveaux comptes administrateurs apparaissent, ou vos mots de passe ne fonctionnent plus.
- Google Ads refuse vos annonces en invoquant un logiciel malveillant.
Ne restaurez pas une vieille sauvegarde sans analyse : elle contient peut-être déjà la porte dérobée. Notre guide site WordPress piraté : les bons réflexes détaille les gestes à faire et à éviter. Pour les e-mails suspects, lisez notre article quand WordPress envoie du spam.
Ce que comprend notre intervention
L’objectif est de supprimer l’infection et sa cause. Un nettoyage qui laisse la faille ouverte ne tient pas longtemps.
| Étape de l’intervention | Contenu |
|---|---|
| Diagnostic | Examen des fichiers, de la base de données, des journaux du serveur et des comptes pour identifier le point d’entrée |
| Nettoyage des fichiers | Suppression des scripts malveillants, des portes dérobées et des fichiers altérés du cœur, du thème et des extensions |
| Nettoyage de la base | Retrait des injections, des liens cachés, des pages de spam et des utilisateurs illégitimes |
| Fermeture des failles | Correction ou remplacement de l’extension vulnérable, changement des accès compromis |
| Mises à jour | WordPress, thème, extensions et PHP portés sur des versions maintenues ; retrait des composants abandonnés |
| Durcissement | Identifiants renouvelés, double authentification, droits des fichiers, pare-feu applicatif, limitation des tentatives de connexion |
| Sauvegardes | Copies automatiques externalisées et restauration vérifiée |
| Retrait des URL de spam, contrôle Safe Browsing, demande de réexamen dans la Search Console | |
| Surveillance | Vérification régulière des fichiers et alerte en cas de modification anormale |
À l’issue, un rapport écrit retrace l’origine probable, les actions menées et les recommandations. Un PHP trop ancien fait partie des causes que nous rencontrons régulièrement : notre article sécuriser WordPress et la version de PHP explique pourquoi.
L’enjeu business pour une entreprise clermontoise
Dans la métropole, une large part des entreprises vend des services à d’autres entreprises. Pour un cabinet, une ESN ou un bureau d’études, le site sert à rassurer avant le premier rendez-vous. Un avertissement de Chrome produit l’effet inverse.
Les campagnes Google Ads s’arrêtent aussi : la plateforme refuse les annonces qui mènent vers un site jugé dangereux. Si la publicité alimente votre prospection, le flux de demandes se tarit aussitôt.
Côté SEO, des pages infectées peuvent être déclassées ou signalées. Plus le problème dure, plus la récupération est longue. Agir vite limite généralement les pertes de positions.
Enfin, les formulaires, comptes clients ou candidatures stockent des données personnelles. En cas d’exposition, le RGPD prévoit en principe une notification à la CNIL dans les 72 heures. Seule une absence de risque pour les personnes permet d’y échapper.
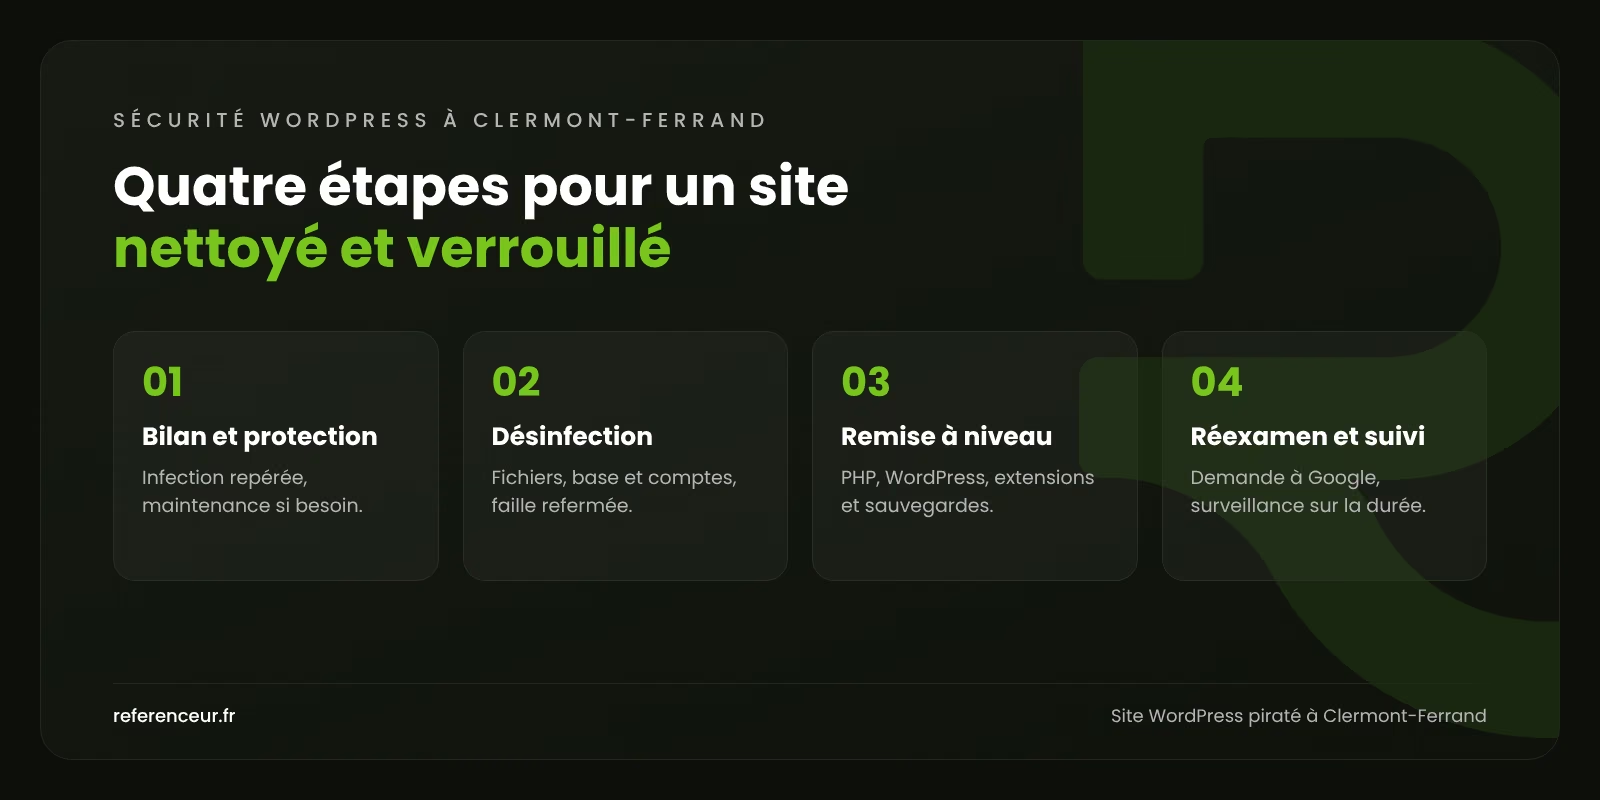
Notre méthode en 4 étapes
Le déroulé reste le même d’un site à l’autre. Sa durée dépend de l’infection et de la rapidité d’accès au serveur.
- Bilan et protection : repérage de l’infection, mise en maintenance si les visiteurs sont exposés.
- Désinfection et fermeture de la faille : fichiers, base et comptes assainis, en quelques heures à quelques jours selon les cas.
- Remise à niveau : PHP, WordPress, thème et extensions mis à jour, accès et sauvegardes sécurisés.
- Réexamen et suivi : demande de réexamen auprès de Google, contrôle de l’indexation, surveillance sur plusieurs semaines.
Le réexamen de Google prend de quelques jours à plusieurs semaines, et son calendrier ne dépend pas de nous. Pendant cette période, nous vérifions que l’infection ne réapparaît pas.
Site WordPress piraté à Clermont-Ferrand : de l’ESN au laboratoire, des besoins qui diffèrent
Après un site WordPress piraté à Clermont-Ferrand, la priorité varie selon l’usage du site. Voici cinq situations types dans des entreprises comparables à celles de la métropole.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| ESN de La Pardieu avec un espace client sous WordPress | Garantir que les comptes clients n’ont pas été compromis | Revue des comptes et des sessions, renouvellement des accès, analyse des données exposées |
| Cabinet d’avocats ou d’expertise du quartier de Jaude | Préserver sa réputation et la confidentialité des échanges | Contrôle des formulaires, nettoyage discret, éléments techniques pour la décision de notification |
| Laboratoire ou prestataire de R&D | Retirer les pages parasites vues par ses partenaires | Suppression des URL de spam, nettoyage de l’index, réexamen Google |
| Boutique en ligne de produits régionaux sous WooCommerce | Relancer les ventes sans exposer les acheteurs | Priorité au tunnel de commande, vérification des scripts de paiement, contrôle des comptes clients |
| PME industrielle de la zone du Brézet | Faire cesser l’envoi de spam depuis son domaine | Suppression des scripts d’envoi, réglages SPF, DKIM et DMARC, suivi des listes noires |
Des pages en japonais sont apparues dans Google ? Notre article sur le spam SEO japonais explique comment les faire disparaître.
Pourquoi faire appel à Référenceur
Notre métier principal reste la visibilité sur Google. Après le nettoyage, nous contrôlons donc l’indexation, l’avertissement Safe Browsing et la reprise du trafic, au-delà du seul serveur.
Un interlocuteur unique pilote le dossier, de la prise en charge au rapport final. Nous agissons depuis Francorchamps (Belgique) et Wemperhardt (Luxembourg), sans déplacement : les accès au serveur et à WordPress suffisent.
Si vos annonces ont été bloquées, nos spécialistes Google Ads s’occupent de leur réapprobation. Vous gérez la crise avec un seul prestataire, au lieu de trois.
Nos références sont des entreprises belges, comme Lupulus, l’Auto-école Georges, Isolpur ou la Menuiserie Rosen. Découvrez nos réalisations. Votre site montre des signes d’intrusion ? Écrivez-nous en précisant ce que vous observez, nous vous répondons avec une première lecture.
Prévenir et reconstruire
Un site trop ancien reste vulnérable, même après désinfection. Notre agence web à Clermont-Ferrand peut bâtir un nouveau site maintenable. Notre offre de sécurité complète est décrite sur la page site WordPress piraté.
Vous gérez aussi des sites ailleurs ? Consultez nos pages site piraté à Saint-Étienne et site piraté à Lyon. Pour retrouver ensuite des demandes, notre page marketing digital à Clermont-Ferrand présente tous nos leviers.
Questions fréquentes sur la sécurité WordPress à Clermont-Ferrand
Quand pouvez-vous commencer ?
Nous traitons les urgences en priorité, selon notre planning du moment. Le délai vous est communiqué dès votre premier message. Préparer vos accès en amont reste le moyen le plus sûr de gagner du temps.
Mon référencement va-t-il en souffrir ?
Une infection prolongée peut entraîner un recul de certaines pages ou un avertissement dans les résultats. Après nettoyage et réexamen, les positions se redressent en général progressivement. Nous ne garantissons pas un retour à l’identique.
Que faire si des données personnelles ont été exposées ?
Le RGPD vous impose d’évaluer la violation et de la notifier à la CNIL sous 72 heures si elle présente un risque pour les personnes. Nous vous transmettons les constats techniques nécessaires. La décision finale revient au responsable de traitement, c’est-à-dire à votre entreprise.
Quel budget prévoir pour nettoyer un site piraté ?
Il dépend de l’ampleur de l’infection, du nombre de sites et de leur état de mise à jour. Nous ne fixons pas de prix sans avoir examiné le site. Vous recevez un devis ferme après le diagnostic gratuit, avant de vous engager.
Est-il gênant que vous ne soyez pas à Clermont-Ferrand ?
Non. Toute l’intervention se déroule sur le serveur, dans la base de données et dans l’administration WordPress. Il nous faut simplement les accès à l’hébergement, au SFTP et au site.
Comment réduire le risque d’un nouveau piratage ?
Appliquez les mises à jour sans tarder et supprimez les extensions inutiles. Passez sur une version de PHP maintenue, imposez la double authentification et des mots de passe uniques. Prévoyez des sauvegardes externes et une surveillance régulière.
Un doute persiste sur l’état de votre site ? Lancez gratuitement une nouvelle analyse de sécurité ci-dessous.
Demandez votre diagnostic gratuit de site WordPress piraté à Clermont-Ferrand : communiquez-nous l’adresse du site touché. Nous déterminons le type d’infection, ses effets visibles sur Google et les accès à sécuriser d’urgence.