 0498 70 98 60
Site WordPress piraté à Toulon : nettoyé, relancé et mieux protégé
Un client vous appelle : en tapant votre nom sur Google, il a vu des annonces de médicaments ou des pages en japonais. Ou bien vos devis ne partent plus, parce que votre hébergeur a bloqué l’envoi d’e-mails. Pour une entreprise qui vend à d’autres entreprises, un site compromis entame la confiance bien avant de couper les ventes.
Face à un site WordPress piraté à Toulon, la bonne réponse est méthodique. Nous identifions la porte d’entrée, retirons le code malveillant des fichiers et de la base, puis refermons les accès. Le site repart sain, avec des protections qui tiennent dans la durée.
Notre équipe développe et maintient des sites WordPress depuis plus de 15 ans. Elle est partenaire de Google et Microsoft, avec une note de 4,7/5 sur 107 avis Google. L’intervention se fait à distance, depuis la Belgique et le Luxembourg. Décrivez-nous les symptômes de votre site pour obtenir un diagnostic gratuit.
Avant tout échange, faites un premier contrôle : notre outil gratuit ci-dessous analyse la sécurité de votre site WordPress en quelques instants.
Les symptômes qui doivent vous alerter
Un piratage se voit rarement depuis le poste de l’administrateur. Les attaquants ciblent les visiteurs venus de Google ou du mobile, justement pour rester discrets. Voici les signaux que nous rencontrons le plus souvent.
- Redirections inattendues vers des sites de jeux, de rencontres ou de fausses boutiques, parfois une visite sur dix seulement.
- Pages parasites en japonais ou en chinois dans les résultats de Google. Notre guide explique comment traiter le spam SEO japonais.
- E-mails bloqués par l’hébergeur ou classés en indésirables chez vos clients, signe d’envois massifs depuis votre serveur.
- Mention « Ce site a peut-être été piraté » sous votre nom dans Google, ou alerte rouge dans Chrome.
- Utilisateurs administrateurs inconnus, extensions apparues sans votre accord, mots de passe refusés.
- Serveur soudain très lent, fichiers PHP aux noms étranges dans les dossiers d’images ou de thèmes.
Vous avez constaté l’un de ces signes aujourd’hui ? Notre guide site WordPress piraté : que faire liste les premiers gestes, notamment ne rien supprimer à la hâte.
Sécurité WordPress à Toulon : des enjeux propres à chaque entreprise
L’urgence dépend de ce que votre site apporte à votre activité. Dans l’aire toulonnaise, quelques profils reviennent souvent, chacun avec un risque principal différent.
| Profil d’entreprise | Enjeu principal | Ce que nous mettons en place |
|---|---|---|
| Sous-traitant de la défense, à Ollioules ou La Garde | Crédibilité auprès des donneurs d’ordre, confidentialité | Nettoyage discret, rapport écrit d’intervention, revue des accès et des comptes |
| Boutique en ligne d’un commerce de la zone de Grand Var | Ventes interrompues, données de commande exposées | Priorité au tunnel de paiement, contrôle des comptes clients, analyse RGPD |
| Cabinet d’avocats ou d’expertise comptable du centre de Toulon | Secret professionnel et image de sérieux | Audit des formulaires, chiffrement, double authentification |
| Entreprise du bâtiment de la zone des Playes | Demandes de devis qui n’arrivent plus | Contrôle des envois d’e-mails, réputation du domaine, sauvegardes externes |
| Clinique, cabinet médical ou paramédical | Données de santé potentiellement touchées | Étendue de la fuite, aide à la notification CNIL, accès renforcés |
| Annonceur Google Ads | Annonces refusées pour site compromis | Nettoyage, contrôle Search Console, relance de la validation |
Selon L’Essentiel de l’Éco, environ 2 000 prestataires et sous-traitants de la région travaillent pour le ministère des Armées. Pour eux, une alerte de sécurité visible sur Google peut faire douter un acheteur. Le nettoyage d’un site piraté à Toulon doit alors être rapide et documenté par écrit.
Ce que comprend notre intervention
Supprimer quelques fichiers suspects ne suffit pas : sans fermeture de la faille, le site est souvent réinfecté sous quelques jours. Notre intervention couvre l’ensemble de la chaîne.
- Diagnostic : examen des fichiers, des journaux du serveur, des comptes et des tâches planifiées.
- Nettoyage des fichiers et suppression du malware WordPress : portes dérobées, code injecté dans le thème ou les extensions, scripts étrangers.
- Assainissement de la base de données : contenus injectés, liens cachés, comptes frauduleux.
- Fermeture des failles : mise à jour de PHP, de WordPress, du thème et des extensions, retrait des composants abandonnés.
- Durcissement : mots de passe renouvelés, double authentification, permissions de fichiers corrigées, pare-feu applicatif.
- Sauvegardes : copies quotidiennes conservées chez un autre prestataire, et un essai de restauration.
- Google : vérification dans Search Console, demande de réexamen, suppression des pages parasites de l’index.
- Surveillance : contrôles réguliers et alerte en cas de modification suspecte.
Une version de PHP dépassée reste une porte d’entrée fréquente. Notre guide explique comment sécuriser WordPress par la mise à jour de PHP.
Notre méthode en 4 étapes
Les délais indiqués sont des ordres de grandeur. Ils dépendent de l’ampleur de l’infection et de la rapidité d’accès à votre hébergement.
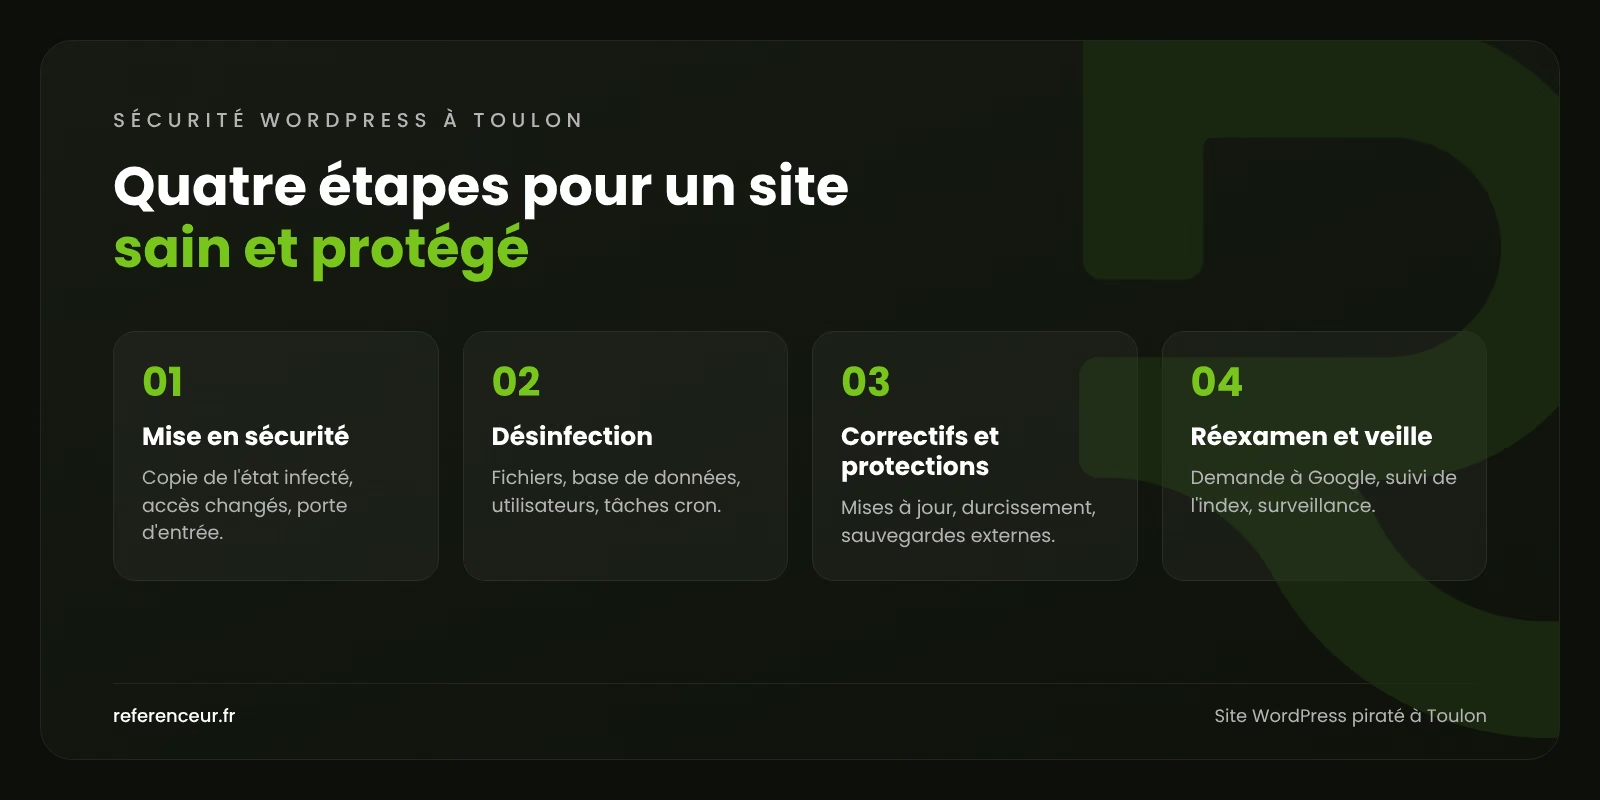
- Mise en sécurité : copie de l’état infecté pour analyse, changement des accès, recherche de la porte d’entrée. Nous commençons en général dans les heures qui suivent la réception des accès.
- Désinfection : code des fichiers, tables de la base, utilisateurs et tâches cron. Un site vitrine est souvent assaini en un à deux jours.
- Correctifs et protections : mises à jour, extensions vulnérables retirées, durcissement et sauvegardes externes.
- Réexamen et veille : demande de réexamen à Google, suivi de l’index, puis surveillance du site.
Google traite la demande de réexamen à son rythme, parfois en quelques jours. Nous suivons le dossier jusqu’à la levée de l’avertissement, sans annoncer de date que nous ne maîtrisons pas.
Pourquoi nous confier un site WordPress piraté à Toulon
Aucun de nos bureaux ne se trouve en France, Toulon compris. Un nettoyage se mène de toute façon sur votre serveur, à distance. Vous échangez avec le technicien en charge de votre site, par téléphone, e-mail ou visio.
Notre équipe pratique aussi le SEO et Google Ads. Après un piratage, cela compte : nous nettoyons l’index, suivons vos positions et relançons les annonces suspendues. Vous recevez un compte rendu écrit, utile pour votre assureur, votre DPO ou un donneur d’ordre.
Nos cas clients publiés sont belges : de la Menuiserie Rosen à Lupulus, en passant par Isolpur et l’Auto-école Georges. Ils figurent sur notre page de projets. Un doute sur votre propre site ? Écrivez-nous en joignant une capture des symptômes. Nous ne promettons jamais une sécurité totale : nous réduisons fortement le risque, et nous l’écrivons ainsi.
Après le nettoyage : retrouver vos contacts
Un piratage prolongé laisse des traces dans Google. Notre équipe de référencement peut reconstruire les positions perdues sur vos requêtes locales. Si votre WordPress est trop ancien pour être protégé durablement, notre agence web à Toulon étudie une refonte.
Le détail de nos interventions figure sur la page nettoyage de site WordPress piraté. Une entreprise sœur est touchée dans le pays d’Aix ? Notre page consacrée au site WordPress piraté à Aix-en-Provence s’adresse à elle. Pour la vue d’ensemble, consultez notre agence marketing digital à Toulon.
Questions fréquentes sur un site WordPress piraté à Toulon
Sous quel délai pouvez-vous intervenir ?
Nous démarrons en général dans la journée ouvrée qui suit la réception des accès. La remise en ligne dépend ensuite de l’infection. Pour un site vitrine, comptez souvent un à deux jours de remise en état.
Allons-nous perdre nos positions sur Google ?
Un piratage qui dure peut faire reculer vos pages, surtout en cas de spam SEO. Plus le nettoyage intervient tôt, plus la reprise est rapide. Nous retirons les pages parasites de l’index et surveillons vos positions ensuite.
Des données de clients ont fuité : quelles obligations ?
Le RGPD impose une notification à la CNIL dans les 72 heures suivant la découverte d’une violation de données personnelles. Seule exception : un risque improbable pour les personnes concernées. Nous vous aidons à mesurer l’étendue de la fuite. La décision revient au responsable de traitement, avec son DPO.
Combien coûte la remise en état d’un site piraté ?
Le prix dépend de la taille du site, de l’infection et des mises à jour à réaliser. Nous n’affichons pas de forfait, car chaque cas est différent. Vous recevez un devis détaillé après le diagnostic gratuit, avant toute intervention.
Le site peut-il être piraté une seconde fois ?
Oui, car le risque nul n’existe pas. Les mises à jour régulières, la double authentification et les sauvegardes externes le réduisent fortement. Un contrat de maintenance maintient ces protections dans le temps.
Que faire pour éviter une nouvelle attaque ?
Appliquez sans tarder les mises à jour de WordPress, de PHP, du thème et des extensions. Supprimez les comptes inutiles et imposez des mots de passe uniques. Stockez vos sauvegardes hors de l’hébergement et vérifiez qu’elles se restaurent.
Vérifiez la sécurité de votre site
Une inquiétude sur votre WordPress, même sans symptôme visible ? Lancez un contrôle de sécurité gratuit avec notre outil :
Demandez votre diagnostic gratuit de site WordPress piraté à Toulon : transmettez-nous l’adresse du site touché. Nous identifions le type d’infection, la faille probable et les actions à mener pour une remise en ligne propre.