 0498 70 98 60
Spam dans les formulaires WordPress : le bloquer sans perdre de contacts
Chaque matin, votre boîte de réception déborde de faux messages : offres de référencement, liens douteux, textes en cyrillique. Les vraies demandes s’y noient. Le spam de formulaire WordPress finit par coûter du temps commercial, et parfois des clients.
La tentation est de tout verrouiller avec un captcha difficile. C’est souvent une erreur. Un filtre trop strict décourage les prospects pressés et bloque des messages légitimes sans que personne ne s’en aperçoive.
Ce guide présente les protections efficaces, de la plus discrète à la plus stricte. Il traite aussi des fausses inscriptions d’utilisateurs, un problème voisin. Le cas inverse, un site qui expédie lui-même du spam, fait l’objet d’un guide dédié sur le site WordPress qui envoie du spam.
Un afflux soudain de spam peut aussi révéler une faille. Vérifiez la sécurité de votre site avec notre outil d’analyse gratuit ci-dessous.
1. Ce que le spam entrant coûte vraiment
Le premier coût du spam de formulaire est humain. Quelqu’un trie ces messages chaque jour, et une vraie demande peut passer à la trappe au milieu des faux. Le délai de réponse s’allonge, alors que le prospect a souvent contacté plusieurs prestataires.
Le second coût touche vos données. Les faux contacts polluent le CRM, faussent les taux de conversion et trompent le pilotage de vos campagnes. Une campagne Google Ads peut sembler performante alors qu’elle génère surtout des envois automatiques.
Le troisième coût concerne votre réputation d’expéditeur. Si votre formulaire envoie un accusé de réception, un robot peut l’utiliser pour écrire à des inconnus en votre nom. Les plaintes qui en découlent dégradent la délivrabilité de tous vos e-mails.
2. Les protections, de la plus discrète à la plus stricte
2.1 Le champ piège, ou honeypot
Un champ invisible pour l’humain est ajouté au formulaire. Les robots le remplissent, les visiteurs non. Tout envoi qui contient ce champ est écarté. Cette méthode ne gêne aucun visiteur, ce qui en fait une bonne première couche.
Elle se double souvent d’un contrôle du temps de saisie. Un formulaire rempli en une seconde n’a pas été tapé par un humain. Les deux techniques arrêtent beaucoup de robots simples, mais pas les plus élaborés.
2.2 Cloudflare Turnstile
Turnstile vérifie le visiteur sans lui imposer de puzzle dans la plupart des cas. Selon la documentation de Cloudflare, l’offre gratuite autorise jusqu’à 20 widgets et des vérifications illimitées. Cloudflare la présente aussi comme conforme au niveau WCAG 2.2 AAA.
Turnstile fonctionne même si votre site n’utilise pas Cloudflare comme CDN. De nombreuses extensions de formulaires l’intègrent nativement ou via un module complémentaire.
2.3 Google reCAPTCHA
La version 3 attribue à chaque envoi un score compris entre 0,0 et 1,0. Google indique un seuil par défaut de 0,5, à ajuster selon vos résultats. Elle n’affiche aucun défi au visiteur.
Depuis son passage sur Google Cloud, reCAPTCHA est gratuit jusqu’à 10 000 évaluations par mois et par organisation. Côté RGPD, la CNIL a estimé en 2022 que son usage relevait du consentement, car les données servent aussi à Google. Faites valider ce point par votre délégué à la protection des données.
2.4 Le filtrage du contenu
Un service comme Akismet analyse le contenu des messages et des commentaires. Son offre « Personal » vise les sites personnels ; un site d’entreprise relève de l’offre payante « Pro ». Des règles internes complètent le dispositif : liens interdits dans le message, mots-clés bloqués, adresses jetables refusées.
2.5 Limiter le débit et les origines, avec prudence
Un pare-feu applicatif peut limiter le nombre d’envois par adresse IP sur une période donnée. Cette mesure freine les rafales sans gêner un visiteur normal. Beaucoup d’hébergeurs et d’extensions de sécurité la proposent.
Le blocage par pays est plus risqué pour une entreprise qui travaille à l’international. Un prospect en déplacement ou un groupe étranger peut se retrouver exclu. Réservez cette option aux formulaires qui n’ont aucun intérêt hors de votre zone commerciale.
3. Symptôme, cause probable et action
Identifier la forme du spam de formulaire permet de choisir la bonne protection, sans en empiler cinq.
| Symptôme | Cause probable | Action recommandée |
|---|---|---|
| Messages remplis de liens, envoyés en rafale | Robots simples qui parcourent le web | Ajouter un champ piège et un contrôle du temps de saisie |
| Spam qui passe malgré un captcha | Robots avancés ou saisie humaine payée | Ajouter un filtrage du contenu et des règles sur les liens |
| Accusés de réception envoyés à des inconnus | Formulaire utilisé comme relais d’envoi | Retirer le contenu saisi par l’internaute de l’accusé de réception |
| Centaines de nouveaux comptes « abonné » | Inscription ouverte à tous dans WordPress | Désactiver l’inscription ou la protéger |
| Inscriptions newsletter en masse avec de vraies adresses | Attaque par saturation d’inscriptions | Activer le double opt-in et un captcha sur le formulaire |
| Vrais prospects qui disent ne pas recevoir de réponse | Filtre trop strict ou e-mails en spam | Mettre en quarantaine plutôt que supprimer, tester chaque mois |
4. Mettre en place une protection équilibrée
La bonne approche superpose des couches légères plutôt qu’une barrière unique très stricte. Voici l’ordre que nous appliquons sur les sites de nos clients.
- Mesurez la situation : nombre de messages par semaine, part de spam, formulaires touchés.
- Ajoutez un champ piège et un contrôle du temps de saisie sur chaque formulaire.
- Activez Turnstile ou reCAPTCHA v3, en vérifiant l’incidence sur votre bandeau de consentement.
- Branchez un filtrage du contenu et quelques règles simples, comme un nombre maximal de liens.
- Envoyez les messages suspects en quarantaine, consultable par l’équipe, au lieu de les supprimer.
- Retirez des accusés de réception tout texte saisi par l’internaute.
- Testez chaque formulaire depuis un mobile et une adresse externe après chaque changement.
- Suivez chaque mois les envois réels dans votre outil d’analyse et comparez avec les demandes reçues.
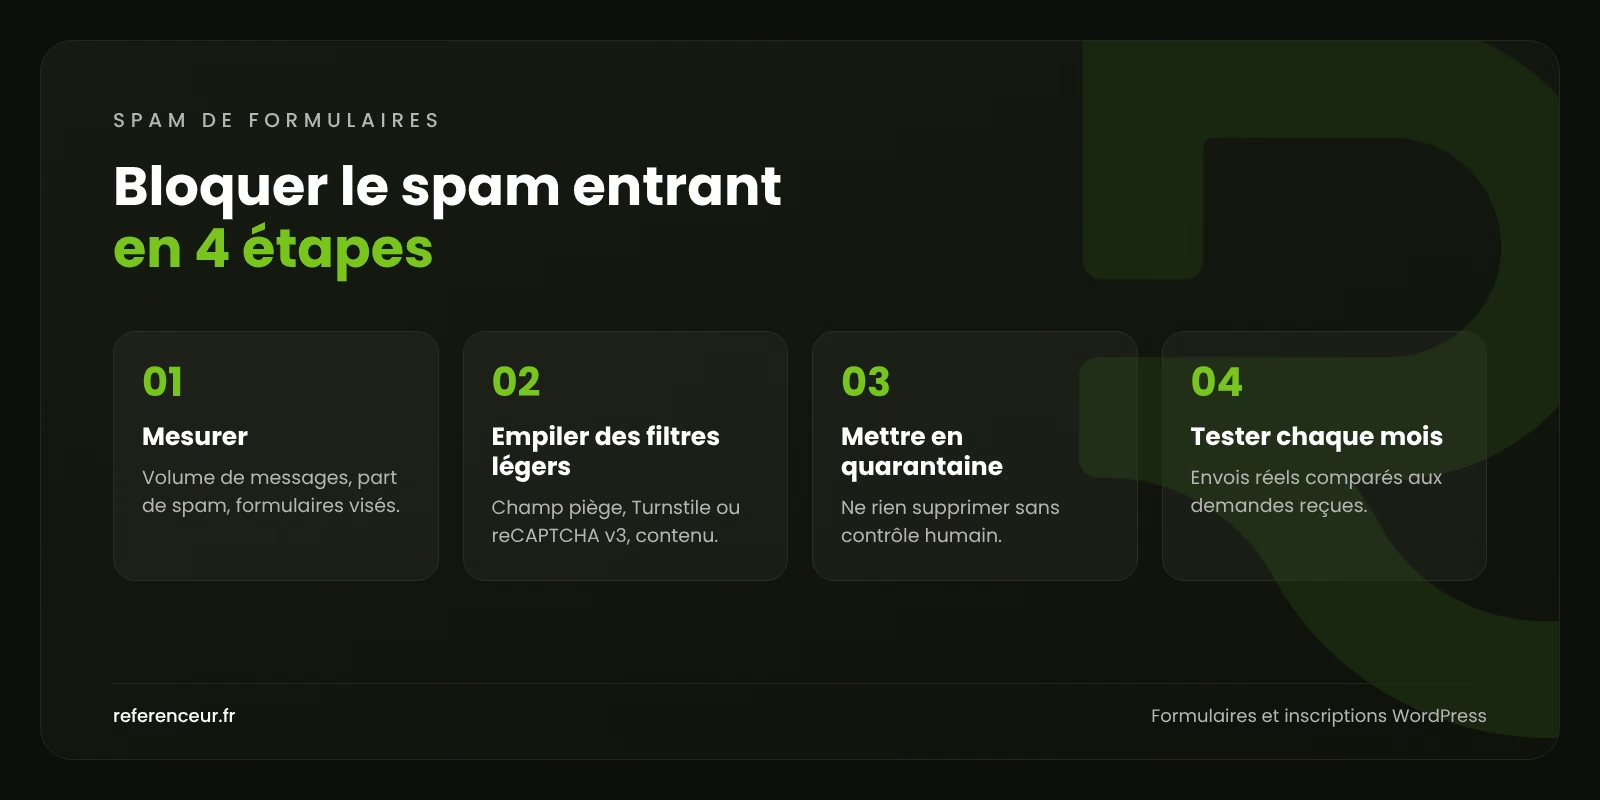
L’étape 5 est la plus importante pour ne pas perdre de contacts. Un filtre peut se tromper ; une quarantaine permet de rattraper l’erreur. Un contrôle hebdomadaire de quelques minutes suffit en général.
5. Les fausses inscriptions d’utilisateurs
5.1 Fermer l’inscription si elle ne sert pas
Dans Réglages, puis Général, la case « Tout le monde peut s’enregistrer » ouvre la création de comptes. La plupart des sites vitrines n’en ont pas besoin. Décochez-la et vérifiez que le rôle par défaut reste « Abonné ».
Sur une boutique WooCommerce, la création de compte se règle dans les réglages « Comptes et confidentialité ». Vous pouvez autoriser la commande sans compte et limiter la création aux clients réels.
5.2 Nettoyer les comptes existants
Listez d’abord les comptes récents avant toute suppression. Faites une sauvegarde de la base au préalable, comme le détaille notre guide sur les sauvegardes WordPress.
wp user list --role=subscriber --fields=ID,user_login,user_email,user_registeredSupprimez ensuite les comptes manifestement faux, par petits lots, après vérification. Un compte administrateur inconnu parmi eux n’est pas du spam : c’est le signe d’une intrusion. Appliquez alors notre méthode de nettoyage d’un site infecté.
6. Quand le spam révèle un problème plus grave
Un pic soudain peut accompagner une campagne contre une extension de formulaire vulnérable. Mettez-la à jour sans attendre et vérifiez son historique de sécurité. Les bonnes pratiques sont détaillées dans notre guide pour sécuriser un site WordPress.
Vos formulaires collectent aussi des données personnelles. Conservez-les le moins longtemps possible dans WordPress et transférez-les vers votre CRM. Moins de données stockées, c’est moins d’exposition en cas de piratage.
Si vos formulaires alimentent des campagnes, un suivi propre des conversions devient essentiel. Une refonte de site permet parfois de repenser formulaires, consentement et mesure en une seule fois.
7. Questions fréquentes sur le spam de formulaires
Quel est le meilleur anti-spam de formulaire WordPress ?
Aucun outil ne suffit seul. Une combinaison champ piège, Turnstile ou reCAPTCHA v3 et filtrage du contenu bloque l’essentiel. La quarantaine des messages suspects évite de perdre de vrais contacts.
Un captcha fait-il fuir les prospects ?
Les captchas à puzzle peuvent décourager, surtout sur mobile. Les solutions sans défi visible, comme Turnstile ou reCAPTCHA v3, gênent beaucoup moins. Mesurez le taux d’envoi avant et après leur activation.
reCAPTCHA est-il compatible avec le RGPD ?
La CNIL a estimé en 2022 que son usage nécessitait le consentement de l’internaute. Cela complique l’affichage du formulaire avant acceptation des cookies. Turnstile ou un champ piège sont des alternatives à examiner avec votre délégué.
Pourquoi je reçois du spam malgré reCAPTCHA ?
Certains robots obtiennent de bons scores, et certains spams sont saisis par des humains. Ajustez le seuil, ajoutez un filtrage du contenu et des règles sur les liens. Vérifiez aussi que la validation se fait bien côté serveur.
Dois-je désactiver l’inscription des utilisateurs ?
Oui, si votre site n’a pas d’espace membre ni de boutique avec comptes clients. C’est la mesure la plus simple contre les faux comptes. Gardez le rôle par défaut sur « Abonné ».
Le spam peut-il indiquer que mon site est piraté ?
Le spam entrant ne signifie pas en soi un piratage. En revanche, des administrateurs inconnus ou des envois que vous n’avez pas déclenchés doivent alerter. Faites alors vérifier le site sans attendre.
8. Retrouvez une boîte de réception exploitable
Le spam cache-t-il un problème de sécurité ? Lancez une analyse gratuite de votre site pour le savoir :
Nous configurons des protections adaptées à vos formulaires, sans freiner vos prospects. En cas d’intrusion, notre service pour site WordPress piraté intervient à distance. Demandez un diagnostic de vos formulaires.