 0498 70 98 60
Sécuriser site WordPress : le guide de durcissement pour TPE et PME
Votre site tourne, les commandes arrivent, et personne n’a regardé sa configuration depuis la mise en ligne ? Pour sécuriser site WordPress d’une TPE, d’un cabinet libéral ou d’une association loi 1901, le durcissement WordPress consiste à retirer à un attaquant ce dont il a besoin : des droits inutiles, des fichiers lisibles, des comptes oubliés. Voici les priorités, et qui s’en charge.
L’agence Référenceur audite et renforce des installations WordPress pour des artisans, des commerçants et des PME partout en France, de Lille à Marseille, entièrement à distance et en lien direct avec l’hébergeur de chaque client.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Une règle avant tout : on ne verrouille pas une maison où le cambrioleur est encore à l’intérieur. Pages inconnues, redirections douteuses ou administrateur inconnu ? Commencez par nettoyer le malware WordPress en gardant une copie des éléments suspects.
Durcissement WordPress : réduire la surface d’attaque
Mettre à jour bouche les failles publiées ; durcir limite la casse quand une faille n’a pas de correctif, qu’un identifiant a fuité ou qu’une extension est abandonnée.
La page Hardening WordPress de la documentation officielle sert de socle : elle découpe le sujet en couches successives (hébergement, base de données, fichiers, utilisateurs, journaux). Nous la transposons aux sites que l’on croise le plus en France : vitrine d’artisan, prise de rendez-vous d’un kinésithérapeute, catalogue WooCommerce, espace adhérents d’une association.
Dès que le site recueille des données personnelles, ces réglages ont aussi une portée juridique : l’article 32 du RGPD impose des mesures de sécurité proportionnées au risque. La CNIL en donne une lecture concrète dans son guide de la sécurité des données personnelles, édition 2024.
Avant de toucher à la configuration
Premier réflexe : une copie intégrale restaurable, fichiers et base, rangée ailleurs que sur le serveur. Si vous n’avez jamais testé une restauration, lisez notre méthode de sauvegarde WordPress avant toute modification.
Deuxième réflexe : travailler d’abord sur un environnement de test lorsque l’hébergeur en propose un. Troisième réflexe : dresser la liste de toutes les personnes qui ont un accès, qu’il s’agisse du tableau de bord, du SFTP, de phpMyAdmin ou de l’espace client de l’hébergeur.
Sécuriser site WordPress : le plan d’action en dix points
Les points sont classés du plus rentable au plus pointu ; traitez-les dans cet ordre.
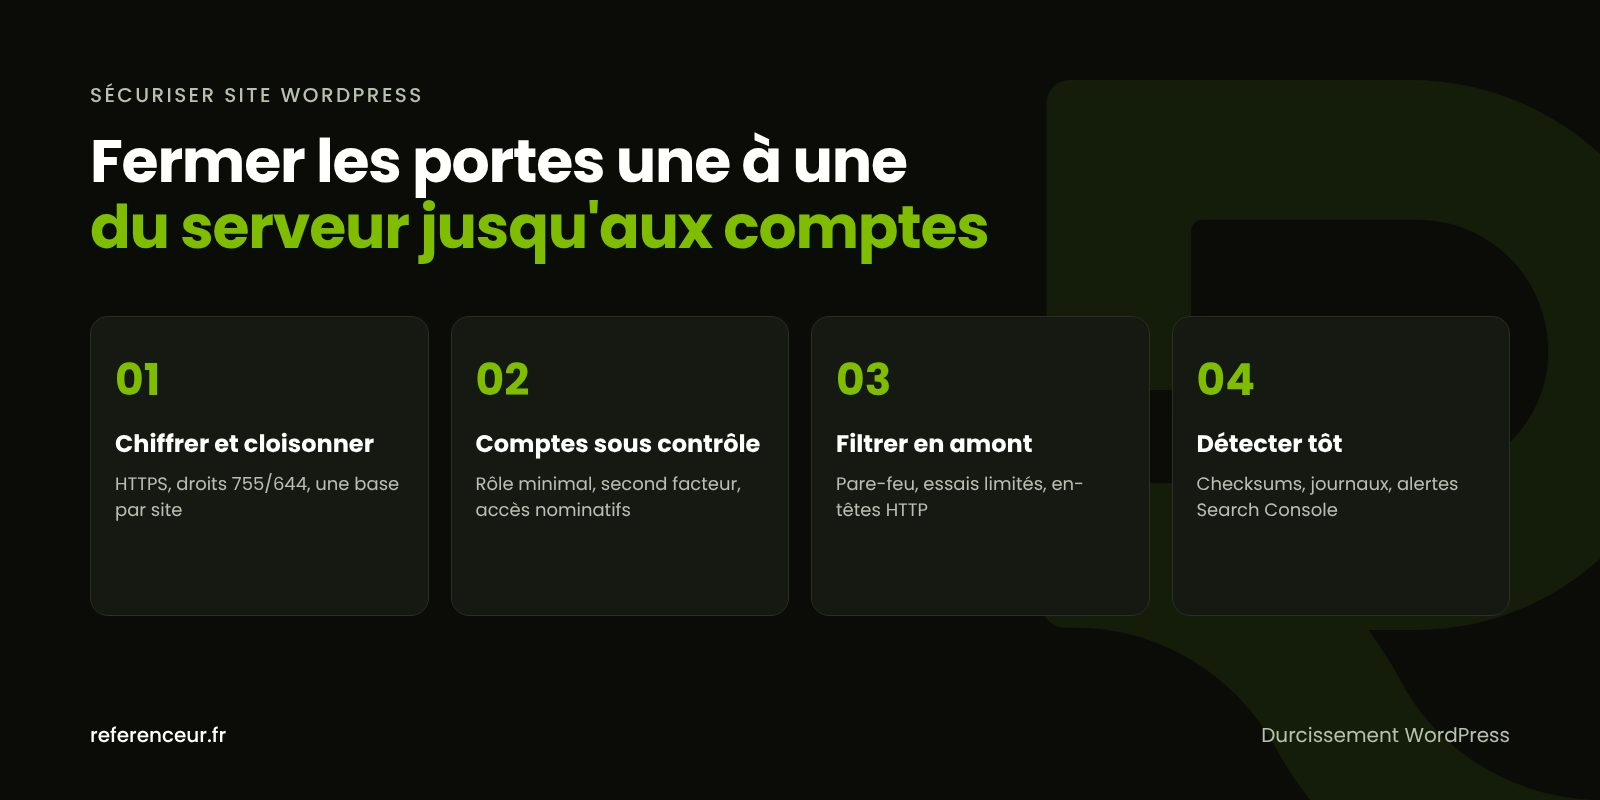
- Tout en HTTPS : certificat à jour, redirection permanente du HTTP, adresse du site et adresse WordPress en https.
FORCE_SSL_ADMINchiffre systématiquement l’accès au back-office. - Droits sur les fichiers : la documentation WordPress préconise 755 pour les répertoires et 644 pour les fichiers ;
wp-config.phppeut descendre à 440 ou 400 si l’hébergement le tolère. - Éditeur de thèmes et d’extensions désactivé grâce à
DISALLOW_FILE_EDIT: un compte volé ne permet plus d’injecter du PHP depuis le navigateur. - Sels et clés régénérés à chaque changement de prestataire ou après un doute : toutes les sessions ouvertes sont coupées.
- Second facteur d’authentification pour les administrateurs, éditeurs et gestionnaires de boutique, via une extension éprouvée ou un fournisseur d’identité, car WordPress ne l’intègre pas nativement.
- Freinage des essais de mots de passe sur la page de connexion, de préférence côté serveur, et fermeture de
xmlrpc.phplorsqu’aucune application mobile ni service tiers ne l’utilise. - Pare-feu applicatif en amont (service de proxy ou module de l’hébergeur) pour écarter les requêtes hostiles avant qu’elles ne sollicitent PHP.
- En-têtes HTTP de sécurité ajoutés un par un, puis une politique CSP affinée au fil des tests.
- Nettoyage : suppression réelle des thèmes et extensions inutilisés, erreurs PHP masquées aux visiteurs, comptes des anciens intervenants fermés.
- Traces exploitables : journaux conservés, alerte en cas de nouvel administrateur, vérification périodique de l’intégrité des fichiers.
Plusieurs de ces points tiennent en quelques lignes, à placer dans wp-config.php avant le commentaire qui marque la fin des réglages modifiables :
define( 'FORCE_SSL_ADMIN', true );
define( 'DISALLOW_FILE_EDIT', true );
define( 'WP_DEBUG_DISPLAY', false );
define( 'WP_AUTO_UPDATE_CORE', 'minor' );
Si vos mises à jour WordPress sont pilotées par WP-CLI ou par un outil de déploiement, DISALLOW_FILE_MODS interdit en plus toute installation ou mise à jour depuis le back-office.
Authentification, filtrage et en-têtes HTTP
Pour les en-têtes, la référence la plus lisible reste la synthèse de l’OWASP sur les en-têtes HTTP. Elle recommande notamment X-Content-Type-Options: nosniff, une Referrer-Policy du type strict-origin-when-cross-origin et la directive frame-ancestors pour interdire l’intégration de vos pages dans un cadre tiers. L’ancien X-XSS-Protection n’y est plus conseillé.
Avec HSTS, une erreur se paie longtemps : le navigateur mémorise la consigne pendant toute la durée indiquée. Commencez par une durée courte, et n’ajoutez includeSubDomains que si chaque sous-domaine, messagerie web comprise, répond en HTTPS.
Côté connexion, la documentation WordPress consacrée à la force brute recommande de filtrer avant PHP : une extension qui compte les tentatives charge WordPress à chaque essai, ce qui pèse lourd lors d’une vague d’attaques.
L’hébergement, l’autre moitié du travail
Certains réglages ne dépendent pas de WordPress mais du serveur. La branche PHP d’abord : d’après php.net, PHP 8.4 et 8.5 sont en support actif, PHP 8.3 ne reçoit plus que des correctifs de sécurité et PHP 8.2 cessera d’en recevoir le 31 décembre 2026. Notre dossier sur la version PHP de WordPress explique comment changer de branche sans casser le site.
Ensuite le cloisonnement : chaque site doit disposer de son propre utilisateur système, de sa propre base et de ses propres identifiants. Sinon, une faille sur un vieux blog contamine aussi la boutique.
Enfin, les accès et les copies : SFTP au lieu de FTP, utilisateur MySQL limité aux droits nécessaires, sauvegardes externalisées et journaux consultables. Demandez ces garanties par écrit.
Partage des rôles entre vous et vos prestataires
| Domaine | Ce que vous pouvez faire seul | Ce qui revient à l’hébergeur ou à l’agence |
|---|---|---|
| Comptes et rôles | Passer chaque utilisateur au rôle minimal, activer le second facteur | Révoquer les accès SFTP, base et panneau des anciens prestataires |
| Fichier wp-config.php | Vérifier la présence de DISALLOW_FILE_EDIT | Régénérer les sels, appliquer les droits 440 ou 400 |
| Page de connexion | Utiliser un gestionnaire de mots de passe | Limiter les essais au niveau serveur, fermer xmlrpc.php |
| PHP et isolation | Consulter Outils > Santé du site | Passer à une branche supportée, séparer chaque site |
| Chiffrement | Contrôler les deux adresses https dans les réglages | Renouveler le certificat, configurer HSTS avec prudence |
| Journaux et sauvegardes | Faire un essai de restauration chaque trimestre | Conserver les journaux, stocker les copies hors serveur |
Imprimez cette grille avant votre prochain échange avec l’hébergeur : chaque ligne validée vous aide à sécuriser site WordPress sans dépendre d’une seule personne.
Surveiller pour détecter tôt
Aucune configuration n’est infaillible ; ce qui compte, c’est le délai entre l’intrusion et sa détection. Lorsque WP-CLI est disponible, ces commandes comparent le cœur et les extensions aux versions officielles, listent les administrateurs avec leur date de création et régénèrent les sels :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator --fields=ID,user_login,user_registered
wp config shuffle-salts
Un fichier du cœur altéré, un compte créé la nuit ou un script PHP déposé dans wp-content/uploads justifient une enquête immédiate. Reliez aussi le site à la Google Search Console pour recevoir ses alertes de sécurité, et lancez l’analyse gratuite de sécurité proposée sur cette page pour un premier regard extérieur.
Pièges fréquents qui ruinent les efforts
Le piège numéro un reste le thème premium « offert » sur un site de téléchargement. Ces copies déverrouillées embarquent très souvent une porte dérobée, exactement ce que le durcissement cherche à empêcher.
Viennent ensuite la restauration d’une sauvegarde contaminée et le mot de passe partagé par SMS, jamais renouvelé. Sans entretien suivi (correctifs, revue des comptes, lecture des journaux), les meilleurs réglages s’érodent en quelques mois.
Un suivi 100 % en visioconférence
Tout notre accompagnement se déroule à distance. Une première séance en visio sert à recenser extensions, utilisateurs et caractéristiques de l’hébergement ; nous appliquons ensuite chaque réglage en partage d’écran, pour que vous voyiez ce qui change et pourquoi.
Nous intervenons avec un accès nominatif et temporaire, supprimé à la fin de la mission, puis une session de formation enregistrée et un point mensuel prennent le relais.
Que vous teniez une boulangerie à Nantes, un cabinet d’expertise comptable à Lyon ou une association sportive à Toulouse, le déroulé est identique. Pour un site déjà compromis, notre page site WordPress piraté présente l’intervention d’urgence. Le guide de la sécurité WordPress réunit l’ensemble des fiches, et si votre installation est trop ancienne pour être assainie, notre service de création de site internet peut repartir sur une base propre.
Questions fréquentes pour sécuriser site WordPress
Mon hébergeur mutualisé ne gère-t-il pas déjà tout cela ?
Il protège ses serveurs, rarement votre application. Les extensions installées, les comptes utilisateurs, la double authentification et le contenu de wp-config.php restent à votre charge. Demandez-lui un descriptif écrit de ce que comprend l’offre : cloisonnement, sauvegardes, pare-feu, accès aux journaux. Le reste du durcissement WordPress se planifie avec votre prestataire à partir de la grille ci-dessus.
Le module WooCommerce change-t-il les priorités ?
Oui, parce qu’une boutique stocke adresses, téléphones et historiques d’achat. Imposez le second facteur à chaque gestionnaire, limitez le rôle « Gestionnaire de boutique » aux personnes qui expédient réellement les commandes et surveillez de près les extensions de paiement et de livraison.
Masquer la version de WordPress protège-t-il le site ?
Très peu. Les robots testent les failles sans se soucier du numéro affiché, et la version se devine par d’autres indices. Mieux vaut investir ce temps dans les mises à jour et le second facteur. La vraie protection consiste à ne jamais exposer de version vulnérable.
Quelle différence entre DISALLOW_FILE_EDIT et DISALLOW_FILE_MODS ?
La première constante supprime seulement l’éditeur de code du tableau de bord. La seconde bloque aussi l’installation, la suppression et la mise à jour des thèmes et extensions depuis l’interface. Elle convient aux sites maintenus par WP-CLI ou par déploiement ; ailleurs, elle risque de retarder des correctifs de sécurité urgents, ce qui serait contre-productif.
Faut-il installer plusieurs extensions de sécurité ?
Non, l’empilement crée des conflits et ralentit le site. Une seule solution bien réglée, complétée par les protections de l’hébergeur et par un pare-feu en amont, suffit dans la plupart des cas. Ce qui fait la différence, c’est le suivi : lire les alertes, appliquer les correctifs et vérifier régulièrement les comptes à privilèges.
Une association avec peu de moyens peut-elle s’y mettre ?
Oui, l’essentiel ne coûte presque rien : comptes nominatifs, second facteur, suppression des extensions dormantes, sauvegarde testée et PHP à jour. Désignez un bénévole référent et notez chaque accès dans un document partagé. Les réglages serveur se négocient avec l’hébergeur, et un audit ponctuel en visio permet de fixer les priorités pour sécuriser site WordPress sans y passer des semaines.
Combien de temps reste valable une configuration durcie ?
Elle se dégrade dès que le site évolue : nouvel utilisateur, nouvelle extension, changement d’hébergeur. Prévoyez une revue mensuelle des comptes, des mises à jour et des journaux, ainsi qu’un test de restauration trimestriel. Après le départ d’un prestataire ou d’un salarié, faites le point immédiatement plutôt qu’à l’échéance suivante.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Envie d’un regard extérieur sur votre configuration ? Planifiez un appel visio de 20 minutes : en partage d’écran, nous passons votre WordPress en revue et établissons ensemble la liste des réglages à corriger en priorité.