 0498 70 98 60
Guide sécurité WordPress : le dossier complet pour les PME
Un site WordPress se fait rarement pirater parce qu’il intéresse quelqu’un en particulier : il tombe, le plus souvent, parce qu’un programme automatique y a trouvé une version d’extension connue pour être faillible. Ce guide sécurité WordPress est pensé pour les TPE, PME, artisans, commerçants, professions libérales et associations loi 1901 qui veulent mesurer le risque, savoir quoi faire le jour J et installer des habitudes durables.
L’agence Référenceur accompagne les structures de toute la France pour auditer, remettre d’aplomb puis consolider leur site WordPress ou leur site sur mesure, avec un suivi mené intégralement en visioconférence.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Chaque section de ce guide sécurité WordPress renvoie à un article spécialisé. Pour un premier état des lieux, une analyse gratuite de sécurité est proposée sur cette page ; et si l’intrusion est déjà là, notre page consacrée à la prise en charge d’un site WordPress piraté décrit comment nous intervenons.
Pourquoi les petits sites sont des cibles comme les autres
Le noyau de WordPress est suivi par une équipe sécurité qui publie des versions correctives dès qu’une faille est confirmée. Le danger se loge autour : extension de formulaire délaissée, thème premium jamais renouvelé, mot de passe partagé.
Les pirates ne choisissent pas leurs victimes une à une. Des robots balaient le web en continu et testent les mêmes failles sur des millions d’adresses : la boutique d’un torréfacteur lyonnais, le site d’un kinésithérapeute nantais ou celui d’une association sportive toulousaine passent tous au même crible. Notre dossier sur les extensions WordPress vulnérables aide à repérer les composants qui posent problème.
Deux autres voies d’entrée reviennent sans cesse. Les thèmes et extensions « nulled », ces copies piratées de produits payants, embarquent fréquemment une porte dérobée. Et les identifiants volés par hameçonnage ouvrent l’administration sans effraction visible : si un compte administrateur inconnu apparaît, consultez notre article sur le compte admin WordPress piraté.
Guide sécurité WordPress : cinq leviers à actionner ensemble
Une extension de sécurité ne suffit pas. La protection d’un site repose sur cinq leviers qui se complètent. Le tableau suivant sépare ce que vous pouvez faire vous-même de ce qu’il vaut mieux déléguer.
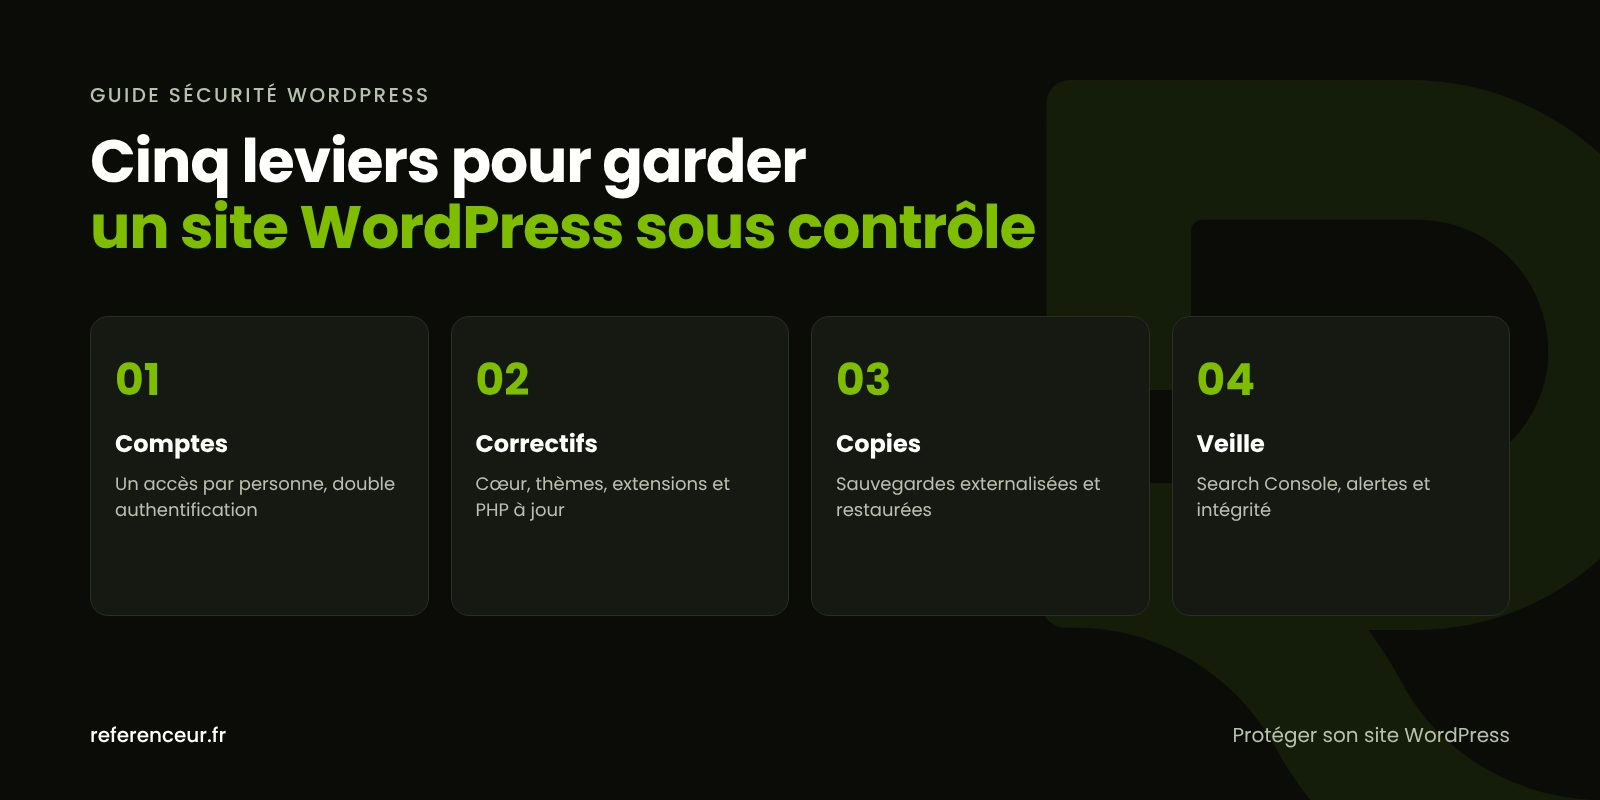
| Levier | Ce que vous pouvez faire | Ce qui demande un technicien |
|---|---|---|
| Comptes et accès | Un compte par personne, double authentification, suppression des anciens intervenants | Restriction de l’accès à l’administration, journalisation des connexions |
| Mises à jour | Appliquer les correctifs mineurs, désinstaller ce qui ne sert plus | Tester les versions majeures sur une préproduction, monter de version PHP |
| Sauvegardes | Connaître la fréquence et l’emplacement des copies | Copies externalisées automatiques, restaurations d’essai régulières |
| Configuration | Utiliser le HTTPS partout, éviter les extensions inconnues | Droits sur les fichiers, constantes de wp-config.php, pare-feu applicatif |
| Surveillance | Lire les alertes de la Search Console et de l’hébergeur | Contrôle d’intégrité des fichiers, procédure d’incident écrite |
Côté configuration, la documentation officielle recommande notamment de couper l’éditeur de fichiers intégré et de limiter les droits d’écriture. Ces réglages sont rassemblés dans notre article sur le durcissement de la sécurité WordPress.
Les mises à jour touchent le cœur, les thèmes, les extensions et la version de PHP. Le calendrier publié par php.net indique que la branche 8.2 ne reçoit plus que des correctifs de sécurité jusqu’au 31 décembre 2026 : la méthode est détaillée dans notre dossier sur les mises à jour WordPress et dans l’article consacré à la version de PHP à retenir.
Les sauvegardes ne valent que si elles sont récentes, conservées hors du serveur et déjà restaurées au moins une fois. Rythme, rétention et test de restauration sont expliqués dans notre guide sauvegarde WordPress.
Enfin, quand une infection est avérée, il faut la retirer entièrement, porte dérobée comprise, sans quoi elle revient en quelques jours. La procédure complète figure dans nettoyer un malware WordPress.
Le jour où l’alerte tombe : l’ordre des gestes
Avant tout, confrontez ce que vous observez aux signes d’un site WordPress piraté. Si le doute devient certitude, tenez-vous à cet enchaînement :
- Consignez les faits : heure de la découverte, adresses touchées, captures sur ordinateur et sur mobile.
- Mettez les visiteurs à l’abri derrière une page de maintenance.
- Prévenez l’hébergeur, seul à disposer des journaux du serveur.
- Archivez le site tel quel, fichiers et base de données, avant toute modification.
- Changez chaque mot de passe, en commençant par l’hébergement et la messagerie.
- Identifiez la faille, puis nettoyez ou restaurez une copie saine et mettez tout à jour.
- Gardez un œil sur le site plusieurs semaines et demandez un réexamen à Google si nécessaire.
Chaque étape est développée dans notre plan d’action site WordPress piraté : que faire.
Spam, redirections, liste noire : quatre attaques fréquentes
Le spam SEO fabrique des pages en japonais ou de fausses boutiques de marques sur votre domaine, parfois montrées uniquement aux robots de Google. Notre article sur le spam SEO japonais dans WordPress explique comment les supprimer et les faire désindexer.
Une redirection malveillante détourne vos visiteurs vers un faux jeu concours ou une boutique frauduleuse, souvent seulement sur smartphone. Les cachettes habituelles sont recensées dans redirection malveillante WordPress.
Si Google repère un logiciel malveillant ou une page d’hameçonnage, il peut afficher un avertissement dans le navigateur et ses résultats. Pour lever ce blocage, suivez notre guide site WordPress sur liste noire Google. Et si votre serveur se met à expédier des courriels indésirables, lisez WordPress envoie du spam par e-mail.
RGPD, CNIL et 17Cyber : vers qui se tourner en France
Fichier de contacts, demandes de devis, comptes clients d’une boutique en ligne : un piratage peut toucher des données personnelles. Lorsque la violation présente un risque pour les personnes, le RGPD impose de la notifier à la CNIL dans les meilleurs délais et, si possible, dans les 72 heures, via le téléservice de notification proposé sur cnil.fr. Les personnes doivent aussi être informées si le risque est élevé, et chaque incident doit être documenté en interne, même sans notification.
Notre article fuite de données sur un site WordPress et RGPD reprend ces obligations pas à pas ; il ne remplace pas l’avis d’un juriste.
Pour l’aide technique, Cybermalveillance.gouv.fr a lancé avec la Police nationale et la Gendarmerie nationale le service 17Cyber : diagnostic en ligne, recommandations, mise en relation avec un prestataire et, si la situation l’exige, échange par tchat avec un policier ou un gendarme. Les CSIRT territoriaux offrent aussi une réponse de premier niveau aux PME, collectivités et associations de leur région. Le CERT-FR, rattaché à l’ANSSI, se concentre sur les administrations, les opérateurs d’importance vitale et les opérateurs de services essentiels, mais publie des alertes utiles à tous. Une plainte peut être déposée auprès de la police ou de la gendarmerie.
Protéger son site WordPress semaine après semaine
Des failles d’extensions sont rendues publiques chaque semaine. Pour protéger son site WordPress sans en faire un second métier, adoptez une routine fixe.
- Toutes les semaines : appliquer les correctifs et vérifier que la dernière sauvegarde a réussi.
- Tous les mois : passer en revue les comptes, retirer les extensions superflues, ouvrir le rapport « Problèmes de sécurité » de la Search Console.
- Tous les trimestres : restaurer une sauvegarde sur un environnement de test et vérifier la version de PHP.
- Tous les ans : renouveler les mots de passe critiques et réexaminer l’offre d’hébergement.
Deux réglages illustrent ce travail. Dans wp-config.php, ces constantes documentées par WordPress désactivent l’éditeur de fichiers de l’administration et imposent le HTTPS sur l’espace d’administration :
define( 'DISALLOW_FILE_EDIT', true );
define( 'FORCE_SSL_ADMIN', true );
En SSH, WP-CLI compare le cœur aux empreintes officielles de WordPress.org, liste les extensions en attente de mise à jour et affiche les administrateurs :
wp core verify-checksums
wp plugin list --update=available
wp user list --role=administrator --fields=ID,user_login,user_email
Un accompagnement 100 % en visioconférence
Une infection se traite sur le serveur, pas autour d’une table. C’est pourquoi notre accompagnement se déroule exclusivement à distance, en visio : que votre structure soit à Lille, Bordeaux ou Marseille, vous suivez l’intervention depuis votre bureau.
Le déroulé est simple : un appel de diagnostic avec partage d’écran, des accès temporaires créés à votre nom, l’intervention elle-même, puis un compte rendu écrit et une séance de restitution pour que votre équipe sache quoi contrôler. Pour aller plus loin, voyez notre offre de création de site internet.
Guide sécurité WordPress : questions fréquentes
WordPress est-il moins sûr qu’un autre outil ?
Non, pas intrinsèquement. Il équipe une très grande part du web, ce qui attire les attaques automatisées, et son catalogue d’extensions multiplie les points faibles possibles. Un cœur à jour, une poignée d’extensions activement maintenues et des comptes bien gérés suffisent à atteindre un bon niveau de protection, comme sur un site développé sur mesure.
Une extension de sécurité permet-elle de protéger son site WordPress ?
Elle aide, sans suffire. Un pare-feu applicatif ou un scanner détecte certaines attaques, mais ne remplace ni les mises à jour, ni les sauvegardes, ni le ménage dans les comptes. Pour protéger son site WordPress, mieux vaut quelques mesures tenues avec régularité qu’un empilement d’outils qui ralentit le site et ajoute du code à surveiller.
Qui doit s’occuper de la sécurité : l’hébergeur ou moi ?
Les deux, chacun sur son périmètre. L’hébergeur sécurise le serveur, le réseau et ses propres sauvegardes d’infrastructure. WordPress, ses extensions, ses comptes et ses mises à jour relèvent en général du titulaire du site ou de son prestataire. Relisez votre contrat d’hébergement : la répartition y est normalement précisée, notamment pour les sauvegardes.
Une association loi 1901 est-elle concernée par le RGPD ?
Oui. Dès que le site collecte des données personnelles, par exemple via un formulaire d’adhésion, une billetterie ou une newsletter, l’association est responsable de traitement. En cas de violation présentant un risque, la notification à la CNIL s’applique comme pour une entreprise. La taille de la structure ne change pas ces règles.
Que faire si mon site a été piraté plusieurs fois ?
Des réinfections répétées signalent presque toujours une porte d’entrée jamais refermée : extension abandonnée, compte oublié, fichier malveillant resté en place. Faites rechercher la cause avant un énième nettoyage. Si le thème et plusieurs extensions ne sont plus suivis, reconstruire sur une base saine peut s’avérer plus raisonnable que de continuer à réparer.
17Cyber peut-il réparer mon site à ma place ?
Non. Le service établit un diagnostic, donne des recommandations et peut vous orienter vers un prestataire ou vers un échange avec un policier ou un gendarme. La remise en état reste à organiser avec votre hébergeur ou un professionnel. Gardez une trace écrite de chaque échange : elle servira pour une plainte ou un dossier d’assurance.
Ce guide sécurité WordPress s’applique-t-il à une boutique WooCommerce ?
Oui, et les enjeux y sont plus lourds : comptes clients, adresses de livraison, historique des commandes. Les cinq leviers restent les mêmes, avec une vigilance accrue sur les extensions de paiement, la double authentification des gestionnaires et la sauvegarde fréquente de la base de données, qui évolue à chaque commande.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Un doute sur la sécurité de votre site WordPress ? Réservez un appel visio de diagnostic : écran partagé, nous examinons ensemble vos accès, vos sauvegardes et les éventuels symptômes, puis nous vous proposons un plan d’action clair.