 0498 70 98 60
Site WordPress envoie du spam : trouver la source et rétablir vos e-mails
Un client de Lyon vous transfère un message étrange expédié depuis votre adresse, votre devis du matin revient avec un avis d’échec et l’hébergeur vous prévient que votre compte a dépassé son quota d’envoi : il y a de fortes chances que votre site WordPress envoie du spam à votre insu. C’est toute votre délivrabilité qui se dégrade, factures et relances comprises.
L’agence Référenceur intervient auprès des TPE, artisans, commerçants, professions libérales et associations loi 1901 pour identifier la source de ces envois, remettre en état un site WordPress piraté et redonner au nom de domaine une réputation acceptable aux yeux des grandes messageries.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Ce dossier fait partie de notre guide complet de sécurité WordPress. Il détaille les signes, la marche à suivre et les démarches à mener en France. Une analyse gratuite de sécurité figure aussi sur cette page pour un premier repérage.
Les indices d’une messagerie détournée
WordPress n’affiche presque jamais d’alerte. Le signal vient de l’extérieur : un correspondant intrigué ou une boîte saturée de messages d’échec. Prenez le temps d’ouvrir ces rapports d’échec de remise : leur partie technique indique souvent qui vous bloque et pour quelle raison.
- Un code de rejet qui cite une liste de réputation, comme le 550 5.7.606-649 de Microsoft, réservé aux adresses IP d’envoi bannies.
- Une notification de l’hébergeur : volume anormal, fonction d’envoi suspendue ou compte placé en quarantaine.
- Des milliers de retours vers des adresses que vous n’avez jamais utilisées.
- Une avalanche de comptes « abonné » créés en quelques heures ou de messages de contact truffés de liens.
D’où partent les messages ? Les trois pistes à examiner
Piste n° 1 : un script parasite. Un attaquant a déposé un fichier PHP sur l’hébergement, souvent caché dans wp-content/uploads ou dans un thème inutilisé. Ce fichier expédie ses messages en appelant directement mail(), sans jamais toucher à vos formulaires.
Piste n° 2 : un formulaire légitime exploité. Aucun fichier n’est infecté, mais des robots se servent d’une fonction normale : accusé de réception envoyé à l’adresse saisie, création de compte ouverte à tous, réinitialisation de mot de passe. Les boutiques WooCommerce et les associations qui gèrent leurs adhésions en ligne y sont très exposées.
Piste n° 3 : une boîte aux lettres piratée. Si le mot de passe d’une adresse professionnelle a fuité, le spam part du serveur de messagerie et non du site. C’est alors le fournisseur de messagerie qui doit agir.
Stopper les envois avant toute autre démarche
Tant que la source tourne, solliciter une sortie de liste ne sert à rien : l’adresse sera de nouveau signalée dans la journée. Quand un site WordPress envoie du spam, respectez cet enchaînement.
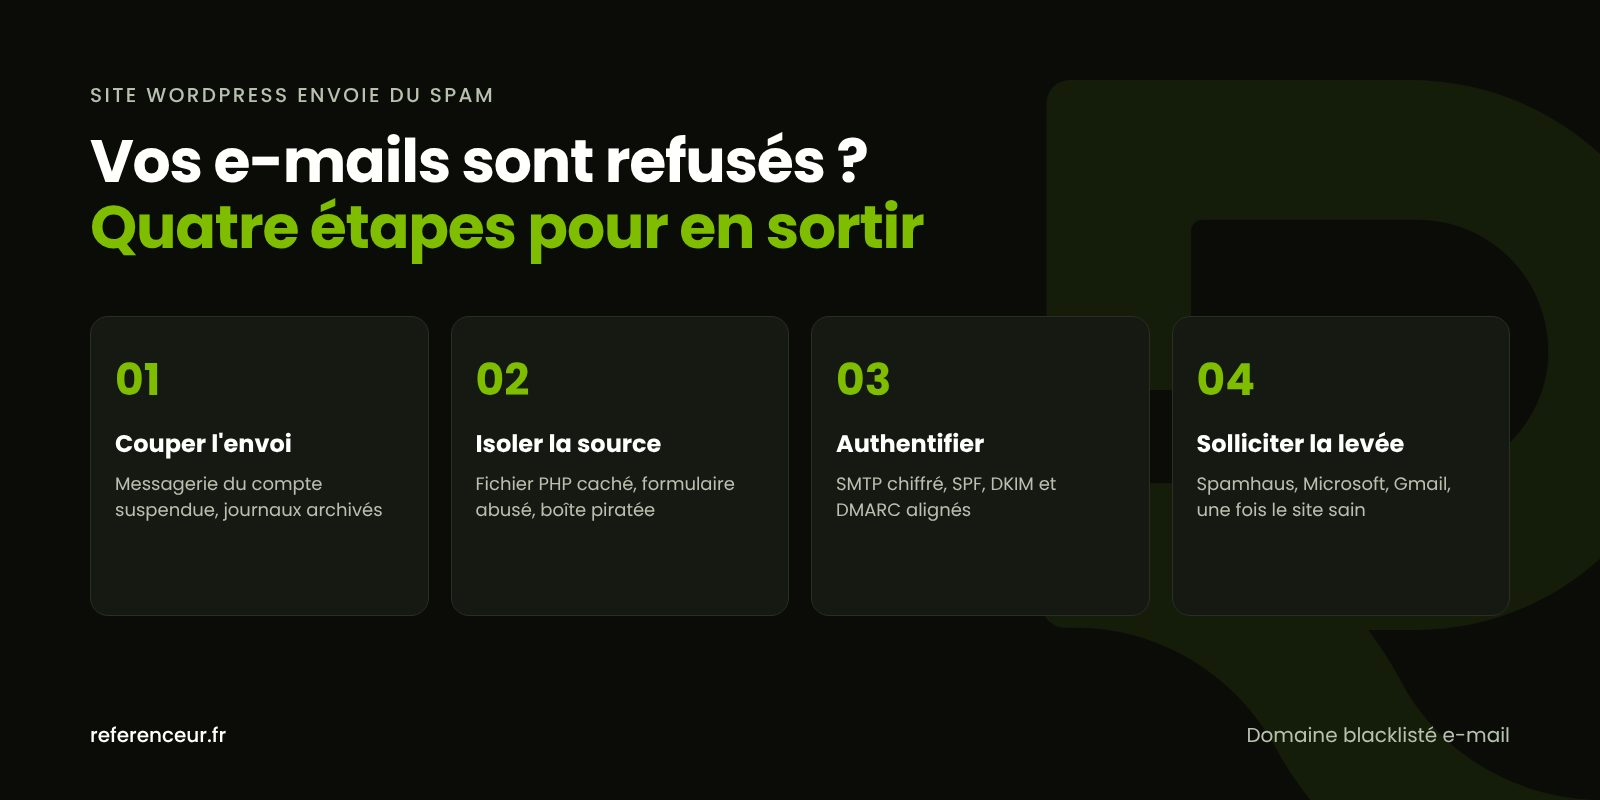
- Interrompre : faites suspendre l’envoi de courriels du compte par l’hébergeur, ou basculez le site en maintenance.
- Conserver : archivez fichiers, base de données et journaux (accès, erreurs, messagerie) avant de supprimer quoi que ce soit.
- Localiser : si l’hébergeur active la directive PHP
mail.add_x_headerou le journalmail.log, l’en-têteX-PHP-Originating-Scriptdésigne le fichier émetteur. - Comparer le cœur et les extensions aux versions officielles, puis chercher les fichiers PHP là où il ne devrait y avoir que des images.
- Changer tous les secrets : comptes administrateurs, SFTP, base de données, boîtes e-mail et clés de salage de
wp-config.php. - Remplacer toute extension ou tout thème « nulled » par sa version officielle.
wp core verify-checksums
wp plugin verify-checksums --all
find wp-content/uploads -type f -name "*.php"
wp cron event list
La commande wp cron event list affiche les événements planifiés : une tâche au nom inconnu peut réactiver les envois chaque heure. La vérification des sommes de contrôle ne fonctionne que pour les extensions publiées sur WordPress.org ; pour une extension premium, comparez avec l’archive téléchargée chez l’éditeur. Les étapes détaillées figurent dans nos pages pour nettoyer un malware WordPress et reprendre un compte admin WordPress piraté.
Faire partir vos e-mails par un SMTP authentifié
Par défaut, wp_mail() s’appuie sur PHPMailer, qui confie le message à la fonction mail() du serveur. Vos notifications partent alors du serveur web, sans authentification, comme celles d’un script malveillant.
Configurez plutôt un SMTP authentifié : votre messagerie professionnelle ou un service d’e-mails transactionnels, idéalement hébergé dans l’Union européenne, avec une adresse dédiée et une connexion chiffrée en TLS. Une extension SMTP fait l’affaire, tout comme le crochet phpmailer_init documenté sur developer.wordpress.org. Demandez ensuite à votre hébergeur s’il peut désactiver ou limiter mail() sur votre compte.
Pour les formulaires : un champ invisible qui piège les robots ou un défi anti-robot, aucune copie automatique envoyée à l’adresse tapée par le visiteur, une limite d’envois par heure, et l’option « Tout le monde peut s’inscrire » décochée dans Réglages > Général si vous n’en avez pas l’usage.
SPF, DKIM et DMARC : prouver que vos messages viennent bien de vous
Ces trois enregistrements DNS ne bloquent pas un script logé sur votre hébergement. Ils empêchent en revanche l’usurpation de votre nom de domaine. SPF liste les serveurs autorisés à expédier pour vous, DKIM appose une signature cryptographique, DMARC précise le traitement à réserver aux messages non conformes.
Les règles de Google pour les expéditeurs exigent SPF ou DKIM de tout le monde, et les trois mécanismes au-delà de 5 000 messages quotidiens vers des adresses Gmail. Le taux de spam mesuré dans Postmaster Tools doit rester sous 0,3 %.
Démarrez DMARC en p=none avec une adresse qui reçoit les rapports. Lorsque toutes vos sources d’envoi légitimes sont recensées (site, messagerie, outil d’e-mailing, logiciel de caisse ou de facturation), passez à quarantine, puis à reject.
Domaine blacklisté e-mail : sortir des listes de réputation
Une fois le site assaini et les accès renouvelés, vous pouvez traiter le domaine blacklisté e-mail ou l’adresse IP signalée. Chaque opérateur suit sa propre procédure, et le rapport d’échec vous indique lequel solliciter.
| Qui vous bloque | Indice dans le rejet | Comment demander la levée |
|---|---|---|
| Spamhaus | Mention d’une liste Spamhaus visant l’IP ou le domaine | Contrôle et demande sur check.spamhaus.org ; une inscription SBL se règle avec l’hébergeur |
| Microsoft (Outlook, Hotmail) | Code 550 5.7.606-649, IP d’envoi bannie | Formulaire de retrait sur sender.office.com, une adresse IP par demande |
| Microsoft, expéditeur bloqué | Code 550 5.7.511 « banned sender » | Envoi du rejet complet et de l’IP à [email protected] |
| Gmail | Rejets ou classement massif en indésirables | Suivi de la réputation dans Postmaster Tools et mise en conformité avec les règles d’envoi |
| Hébergeur mutualisé | Fonction d’envoi coupée pour tout le compte | Preuves écrites du nettoyage et demande de réactivation |
Une demande unique par liste, après suppression de la cause : relancer alors que le spam continue repousse la levée.
Données personnelles touchées : CNIL, 17Cyber et plainte
Si l’incident a pu exposer des données de clients (messages de formulaires conservés en base, fichier d’abonnés, commandes), le RGPD impose de documenter la violation en interne dans tous les cas. Lorsqu’elle présente un risque pour les personnes, elle doit être notifiée à la CNIL, si possible dans les 72 heures, via son téléservice réservé aux responsables de traitement (article 33) ; une notification initiale peut être complétée ensuite. En cas de risque élevé, les personnes concernées doivent être prévenues (article 34). Notre page sur la fuite de données WordPress et le RGPD détaille ces points, sans valoir conseil juridique.
Côté assistance, 17Cyber (17cyber.gouv.fr), lancé par la Police nationale, la Gendarmerie nationale et Cybermalveillance.gouv.fr, propose aux entreprises, associations et particuliers un diagnostic en ligne, un échange avec un policier ou un gendarme lorsque l’atteinte est grave et une mise en relation avec un prestataire référencé. Vos clients qui reçoivent des courriels frauduleux à votre nom peuvent les signaler à Signal Spam. Un dépôt de plainte reste possible auprès de la police ou de la gendarmerie.
Un diagnostic de vos envois, entièrement en visioconférence
Notre accompagnement se déroule 100 % en visioconférence : que votre activité soit à Nantes, à Toulouse ou à Rennes, la méthode et les délais restent identiques. Une séance de cadrage passe en revue vos rapports d’échec et votre zone DNS.
En partage d’écran, nous parcourons ensuite les journaux, les réglages SMTP et les formulaires. Un point mensuel surveille ensuite la réputation du domaine. Une fois l’urgence passée, le durcissement de WordPress et une branche PHP maintenue, comme l’explique notre article pour sécuriser WordPress par la version de PHP, réduisent le risque de rechute.
Site WordPress envoie du spam : vos questions
Dois-je couper complètement mon site ?
Pas forcément. Lorsqu’un site WordPress envoie du spam, la priorité consiste à arrêter les envois, pas nécessairement l’affichage des pages. L’hébergeur peut bloquer uniquement la messagerie du compte ; à défaut, un mode maintenance limite les dégâts. Dans les deux cas, copiez d’abord fichiers, base et journaux : ces éléments servent à trouver l’origine et peuvent appuyer une plainte.
Comment savoir si c’est l’IP du serveur ou mon nom de domaine qui est listé ?
Lisez la partie technique du message d’échec : elle nomme généralement l’élément visé. Une IP bannie pénalise tous les sites hébergés sur la même machine mutualisée, tandis qu’un domaine blacklisté e-mail reste sanctionné même après un changement d’hébergeur. Testez les deux sur check.spamhaus.org avant de lancer la moindre demande de retrait.
Mon hébergeur a suspendu l’envoi de mails : que lui réclamer ?
Demandez les journaux de messagerie couvrant la période, le nom du fichier émetteur si l’en-tête X-PHP-Originating-Script était actif, la liste des fichiers modifiés récemment et les conditions précises de réactivation. Après le nettoyage, adressez-lui un compte rendu écrit des actions menées.
Un DMARC strict suffit-il à faire cesser le spam ?
Non. DMARC empêche surtout des serveurs extérieurs d’usurper votre domaine. Un script installé sur votre propre hébergement peut produire des messages qui passent ces contrôles, puisqu’ils partent d’une source que vous avez déclarée. Le nettoyage et le changement des accès restent indispensables. Ses rapports servent ensuite d’alerte si les envois reprennent.
Un simple formulaire de contact peut-il servir de relais ?
Oui, sans qu’aucun fichier soit infecté. Un formulaire qui renvoie un accusé de réception à l’adresse saisie permet à un robot d’écrire à n’importe qui en utilisant votre serveur. Supprimez cette copie automatique, ajoutez un champ piège ou un défi anti-robot et plafonnez le nombre d’envois. Faites tout de même vérifier l’intégrité des fichiers par prudence.
Faut-il prévenir la CNIL ?
Seulement si des données personnelles ont été touchées et que la violation présente un risque pour les personnes. Dans ce cas, la notification se fait en ligne, si possible sous 72 heures, et les personnes sont informées lorsque le risque est élevé. La documentation interne de l’incident est obligatoire dans tous les cas. En cas de doute, la CNIL invite à notifier.
Comment éviter que mon site WordPress envoie du spam de nouveau ?
Faites passer tous les messages par un SMTP authentifié, protégez chaque formulaire et appliquez les correctifs sans attendre. Supprimez les extensions inutilisées, gardez des sauvegardes hors du serveur et lisez vos rapports DMARC chaque semaine. Une surveillance régulière détecte une hausse anormale des envois avant que votre domaine ne soit sanctionné par les messageries.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vos courriels finissent en indésirables ou sont refusés ? Organisons un appel visio pour diagnostiquer votre site : nous examinons ensemble les rapports d’échec, la configuration d’envoi et l’état de WordPress, puis nous fixons les priorités pour sortir votre domaine blacklisté e-mail des listes de blocage.