 0498 70 98 60
Compte administrateur WordPress piraté : verrouiller les accès pas à pas
Votre mot de passe ne fonctionne plus, un certain « support-wp » figure parmi les utilisateurs, et une extension inconnue vient d’apparaître : ces indices désignent un compte administrateur WordPress piraté. Avec ce niveau d’accès, l’intrus peut modifier les pages, détourner vos visiteurs, installer du code et lire les fiches de vos clients.
L’agence Référenceur accompagne les commerçants, TPE, cabinets libéraux et associations qui doivent reprendre la main sur leurs accès WordPress : recensement des comptes, révocation dans le bon ordre, mise en place de la double authentification et redistribution des rôles, entièrement en visioconférence. Voici la marche à suivre, étape par étape.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Compte administrateur WordPress piraté : les indices qui ne trompent pas
Le symptôme le plus parlant reste un utilisateur administrateur que personne ne reconnaît, souvent baptisé d’un nom neutre ou calqué sur celui d’un salarié. Ajoutez-y les e-mails de réinitialisation de mot de passe jamais demandés, les articles publiés à trois heures du matin ou les extensions installées sans prévenir.
Certains signes sont moins visibles : une adresse e-mail de profil remplacée, l’URL du site modifiée dans les Réglages, des visiteurs renvoyés vers des pages de jeux ou de pharmacie en ligne, un hébergeur qui signale des envois massifs de courriels. Consignez chaque observation avec sa date et son heure : ce journal orientera l’analyse.
Gardez en tête que le compte frauduleux est une conséquence. Il a pu naître d’un mot de passe trop simple, d’identifiants dérobés sur un autre service puis réessayés chez vous, ou d’une faille d’extension qui permet de créer un administrateur sans se connecter. Supprimer le compte sans trouver la cause revient à changer la serrure en laissant la fenêtre ouverte.
L’ordre des opérations pour reprendre le contrôle
Le premier réflexe, effacer l’intrus, est rarement le bon : il fait disparaître des traces utiles et laisse d’autres portes ouvertes. Procédez plutôt ainsi :
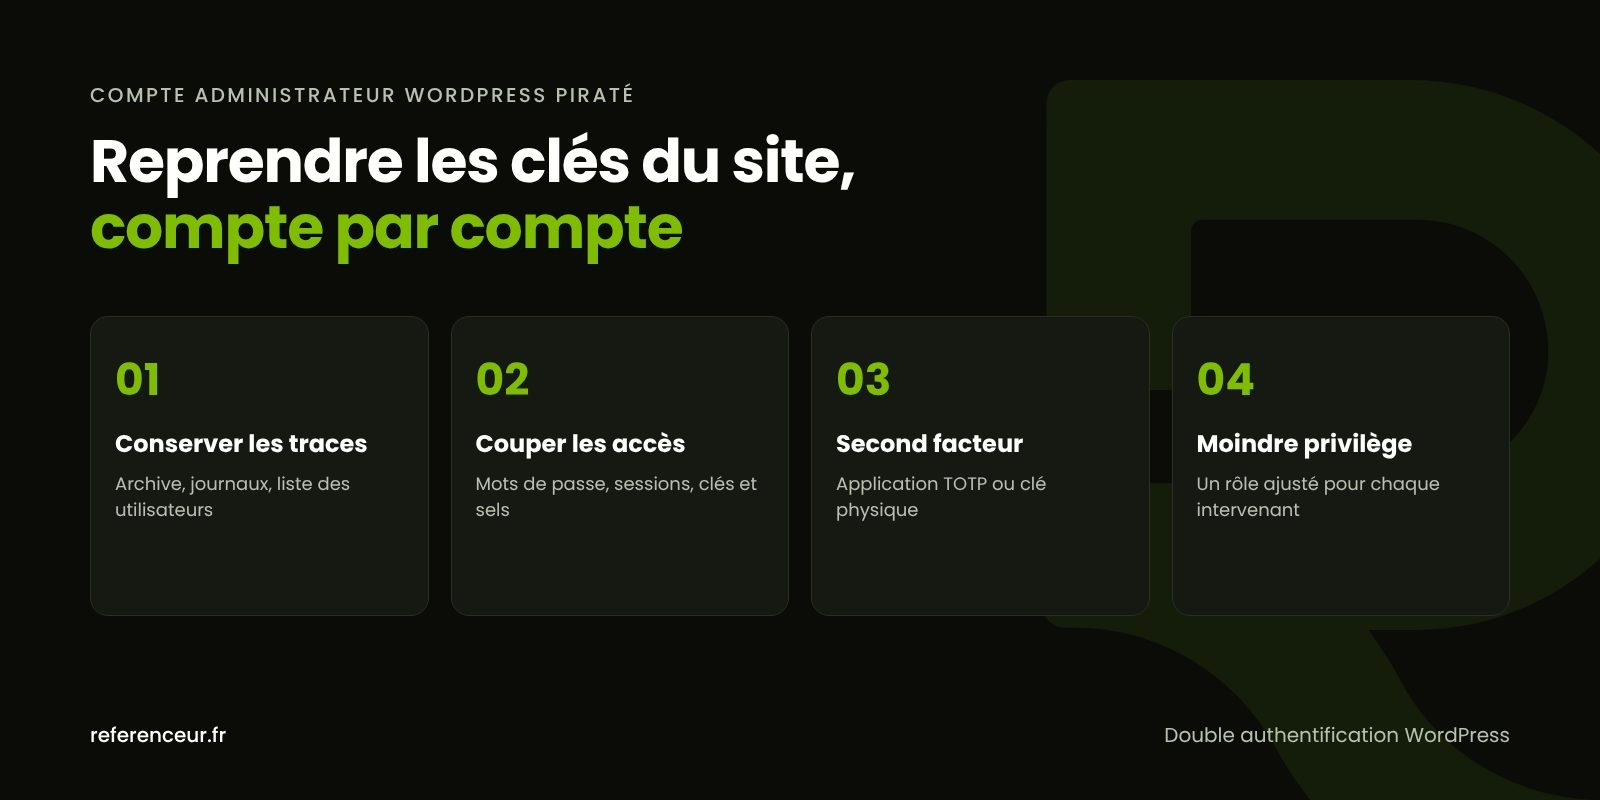
- Conserver les traces : archive des fichiers et de la base, journaux de l’hébergeur, capture de la liste des utilisateurs.
- Dresser la liste des administrateurs, avec e-mail et date d’inscription, pour isoler ceux qui n’ont rien à faire là.
- Renouveler le mot de passe de chaque administrateur, et pas uniquement celui qui semble visé.
- Fermer les sessions actives, révoquer les mots de passe d’application, régénérer les clés de sécurité.
- Changer les accès périphériques : espace client de l’hébergeur, SFTP, base de données, messagerie liée au domaine.
- Retirer les comptes illégitimes en attribuant leurs contenus à un compte de contrôle, puis remonter jusqu’à la faille.
Si l’hébergement donne accès à SSH, WP-CLI enchaîne ces actions avec des commandes officielles. La dernière ligne remplace les clés et sels de wp-config.php, ce qui déconnecte immédiatement tous les utilisateurs :
wp user list --role=administrator --fields=ID,user_login,user_email,user_registered
wp user reset-password $(wp user list --role=administrator --format=ids)
for id in $(wp user list --format=ids); do wp user session destroy $id --all; done
wp user application-password list 42
wp user application-password delete 42 --all
wp config shuffle-salts
Le nombre 42 est un exemple : remplacez-le par l’identifiant de chaque compte à contrôler. Apparus avec WordPress 5.6, les mots de passe d’application servent à relier un logiciel externe au site sans livrer le mot de passe principal ; un pirate peut en générer un pour revenir plus tard sans être vu.
Inspectez enfin le code : il est fréquent qu’une porte dérobée recrée automatiquement l’administrateur supprimé. S’il revient, arrêtez-vous et suivez notre guide pour nettoyer un malware WordPress.
D’où vient l’intrusion : force brute, xmlrpc.php, identifiants réutilisés
Les robots de force brute testent sans relâche des couples identifiant et mot de passe sur wp-login.php et xmlrpc.php. La page de WordPress sur les attaques par force brute rappelle que xmlrpc.php est une cible privilégiée, notamment via system.multicall, capable d’empiler de nombreux essais dans une requête unique.
Si aucune application mobile ni aucun service tiers n’en dépend, bloquez xmlrpc.php. Dans le cas contraire, protégez-le par un pare-feu avec un plafond de requêtes : ce filtrage coûte bien moins cher au serveur lorsqu’il intervient avant WordPress, qui consomme du PHP et de la base à chaque tentative.
Renommer l’adresse de connexion diminue le bruit dans les journaux, sans constituer une protection en soi. Proscrivez l’identifiant « admin » et surtout les mots de passe recyclés d’un service à l’autre : dans son Top 10 2025, l’OWASP fait des défaillances d’authentification l’une des dix grandes familles de risques.
Double authentification WordPress et rôles bien dosés
Le cœur de WordPress ne propose pas, à ce jour, de second facteur natif : il faut passer par une extension réputée ou par votre fournisseur d’identité. La documentation officielle conseille d’activer l’authentification en deux étapes et déconseille le SMS ; exigez-la au moins des administrateurs et des comptes à privilèges, avec une application TOTP ou une clé de sécurité physique.
La double authentification WordPress rend inutilisable la grande majorité des mots de passe volés, mais elle n’arrête pas l’exploitation d’une extension vulnérable. Elle va donc de pair avec les mises à jour et avec le principe du moindre privilège : chacun reçoit le rôle dont il a besoin, rien de plus. Exemple de répartition pour une petite structure :
| Intervenant | Rôle attribué | Règle associée |
|---|---|---|
| Dirigeante ou dirigeant de la TPE | Administrateur nominatif | Deux administrateurs maximum, second facteur obligatoire |
| Freelance ou agence pendant une mission | Administrateur à durée limitée | Compte à son nom, retiré dès la fin du contrat |
| Responsable communication | Éditeur | Gère pages et articles, aucune extension |
| Rédacteur externe | Auteur | Publie uniquement ses propres contenus |
| Bénévole d’une association loi 1901 | Contributeur | Rédige des brouillons soumis à relecture |
| Préparateur de commandes WooCommerce | Gestionnaire de boutique | Produits et commandes, pas les réglages généraux |
Notre page sur le durcissement de la sécurité WordPress détaille aussi la constante DISALLOW_FILE_EDIT : même avec un administrateur compromis, plus personne ne peut éditer le code depuis le tableau de bord.
Prestataires partis, stagiaires, comptes partagés : les accès fantômes
Le développeur qui a livré le site, l’alternant de l’été dernier, l’agence remplacée il y a trois ans : leurs accès survivent souvent à leur départ. Élargissez la revue au-delà de WordPress : hébergement, SFTP, clés SSH, utilisateurs MySQL, gestion DNS du domaine en .fr et propriétaires de la Search Console.
Les propriétés Google Analytics et Search Console sont fréquemment restées au nom d’un ancien partenaire ; notre équipe web analytics vous aide à en récupérer la propriété. Bannissez les identifiants collectifs du type « contact » ou « webmaster » : seuls des comptes nominatifs, fermés à la fin de chaque mission, permettent de savoir qui a fait quoi.
CNIL, 17Cyber et plainte : vos démarches en France
Un administrateur pirate peut aussi exploiter la messagerie du site ; si vos clients reçoivent des courriels suspects, consultez notre guide sur un WordPress qui envoie du spam. Ne restaurez qu’une sauvegarde dont vous avez vérifié la propreté, puis installez immédiatement les mises à jour.
Si des données de clients, d’adhérents ou de patients ont pu être consultées, le RGPD (art. 33) impose de notifier la violation à la CNIL, via son téléservice, dans les meilleurs délais et si possible sous 72 heures après en avoir eu connaissance, sauf si elle ne présente pas de risque pour les personnes. Celles-ci doivent être prévenues lorsque le risque est élevé (art. 34), et l’incident doit être documenté en interne dans tous les cas. Notre page sur la fuite de données d’un site WordPress renvoie aux sources officielles.
Côté assistance, la plateforme 17Cyber, portée par la Police nationale, la Gendarmerie nationale et Cybermalveillance.gouv.fr, propose un diagnostic en ligne aux entreprises, collectivités et particuliers, et un tchat avec un policier ou un gendarme quand l’attaque est sérieuse. La plainte se dépose au commissariat ou à la gendarmerie. Pour toute question juridique, interrogez la CNIL ou un juriste.
Une reprise des accès guidée en visioconférence
Récupérer un compte administrateur WordPress piraté se fait très bien à distance. En partage d’écran, vous saisissez vous-même chaque nouveau mot de passe pendant que nous vous guidons : aucun secret ne transite par e-mail ou par messagerie, que votre structure soit à Grenoble, à Reims ou à Paris.
Après une séance de cadrage, nous établissons ensemble la carte de vos accès, puis une formation enregistrée montre à votre équipe comment activer le second facteur et attribuer les rôles. Un point mensuel suffit ensuite à garder la liste des comptes à jour.
Pour aller plus loin, notre guide de sécurité WordPress présente la démarche globale, et la page site WordPress piraté décrit la prise en charge complète.
Compte administrateur WordPress piraté : questions fréquentes
L’adresse e-mail de mon compte a été changée : comment rentrer ?
Le lien « Mot de passe oublié » enverra le message à l’adresse du pirate : inutile d’insister. Demandez à votre hébergeur un accès SSH, phpMyAdmin ou une intervention de son support pour redéfinir le mot de passe, par exemple avec WP-CLI. Une fois connecté, considérez le compte administrateur WordPress piraté comme le signe d’une intrusion plus large.
Pourquoi ne pas supprimer tout de suite le compte inconnu ?
Parce que sa suppression n’efface ni la faille qui l’a créé, ni le code capable de le recréer, et qu’elle fait disparaître des indices. Sauvegardez d’abord l’état du site, changez tous les mots de passe, coupez sessions et mots de passe d’application, puis supprimez-le en attribuant ses contenus à un compte de contrôle pour les examiner.
La double authentification WordPress va-t-elle ralentir mon équipe ?
À peine : quelques secondes pour saisir un code à six chiffres ou toucher une clé physique, et beaucoup d’extensions retiennent un appareil de confiance. Imprimez les codes de secours et rangez-les à l’abri, faute de quoi la double authentification WordPress pourrait vous bloquer le jour où le téléphone est perdu.
Bloquer xmlrpc.php risque-t-il de casser quelque chose ?
Seulement si un service s’en sert encore, comme certaines applications mobiles de publication ou des outils de partage automatique. Recensez ces usages avant de couper l’accès ; s’il en reste, filtrez xmlrpc.php par pare-feu avec une limite de requêtes stricte. Testez toujours la modification sur une copie du site avant la mise en production.
Combien d’administrateurs pour une association ou une TPE ?
Un ou deux comptes nominatifs pour la structure suffisent, plus un accès temporaire pour le prestataire en mission. Salariés et bénévoles travaillent avec les rôles Éditeur, Auteur, Contributeur ou Gestionnaire de boutique. Chaque administrateur supplémentaire élargit la surface d’attaque sans rien apporter au quotidien.
Notre ancien prestataire a-t-il encore accès au site ?
C’est probable si personne n’a fait le ménage. Retirez ses comptes WordPress en transférant leurs contenus, changez les mots de passe d’hébergement, de SFTP et de base de données qu’il connaissait, puis passez en revue DNS, messagerie et Search Console. Un accès oublié, dérobé chez lui, peut suffire à rouvrir un compte administrateur WordPress piraté.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Un utilisateur que vous ne connaissez pas administre votre site ? Réservez un appel visio de 20 minutes : nous examinons vos accès avec vous, hiérarchisons les actions et vous laissons un plan écrit pour reprendre le contrôle de votre site WordPress.