 0498 70 98 60
Site WordPress piraté à Besançon : site assaini, données préservées
Vos visiteurs atterrissent sur une boutique de fausses montres ? Google signale un piratage sous votre nom, ou vos devis finissent dans les indésirables ? Un site WordPress piraté à Besançon n’est pas qu’un souci technique. C’est votre crédibilité auprès d’acheteurs exigeants qui est en jeu.
Nous intervenons à distance pour supprimer l’infection, trouver la faille utilisée et la refermer. Le site repart sur une base propre, avec des réglages qui rendent une récidive beaucoup plus difficile. Aucune configuration n’est invulnérable, mais un WordPress entretenu décourage l’essentiel des attaques automatisées.
Référenceur crée et maintient des sites WordPress depuis plus de quinze ans. Nous sommes notés 4,7/5 sur 107 avis Google et partenaires de Google comme de Microsoft. Expliquez-nous ce que vous observez : le premier diagnostic ne vous coûte rien.
Un premier contrôle est possible tout de suite. Le scanner gratuit placé ci-dessous examine en quelques instants plusieurs indicateurs de sécurité visibles depuis l’extérieur.
Les symptômes d’un WordPress infecté
Beaucoup d’infections sont conçues pour rester discrètes. Elles ne se montrent qu’aux visiteurs venant de Google, ou seulement sur smartphone. Voici les signes à surveiller.
- Redirections vers des sites douteux : contrefaçons de montres de luxe, casinos en ligne, pharmacies illégales.
- Pages inconnues dans Google : une recherche « site:votredomaine.fr » affiche des centaines de pages en japonais ou des titres sans rapport avec votre activité.
- Messagerie compromise : votre serveur envoie des milliers d’e-mails, vos devis n’arrivent plus et votre hébergeur bloque l’envoi.
- Avertissement de sécurité : écran rouge dans Chrome, message dans Search Console, alerte de votre hébergeur.
- Administrateurs inconnus : un compte que personne n’a créé figure dans la liste des utilisateurs.
- Annonces refusées : Google Ads suspend vos campagnes pour logiciel malveillant.
Ne restaurez pas une sauvegarde ancienne sans analyse : elle contient peut-être déjà la faille. Les réflexes des premières heures figurent dans notre guide site WordPress piraté : les bons gestes. Si votre serveur envoie du spam, lisez notre article sur le WordPress qui envoie des e-mails de spam.
Ce que comprend notre intervention
Supprimer les fichiers visibles ne suffit pas. Tant que la porte d’entrée reste ouverte, le pirate revient. Notre intervention couvre donc l’ensemble de la chaîne.
- Diagnostic : analyse des journaux, comparaison des fichiers avec les sources officielles de WordPress, inventaire des comptes et des tâches planifiées.
- Fichiers : retrait du code malveillant et des portes dérobées, réinstallation des fichiers du cœur altérés.
- Base de données : purge des contenus ajoutés par l’attaquant, des redirections dissimulées et des comptes frauduleux.
- Fermeture des failles : identification de la cause, qu’il s’agisse d’une extension vulnérable, d’un mot de passe réutilisé ou d’un hébergement mal cloisonné.
- Mises à jour : cœur, thème et extensions actualisés, PHP migré vers une branche encore suivie.
- Durcissement : nouveaux identifiants, double authentification, droits de fichiers restreints, pare-feu applicatif.
- Sauvegardes : copies externalisées et test de restauration.
- Google : nettoyage de l’index via Search Console et demande de réexamen.
- Surveillance : vérification périodique des fichiers, avec notification au premier changement anormal.
Vous recevez un rapport d’intervention écrit. Il précise la cause probable, les actions menées et les mesures recommandées. Votre assureur ou votre délégué à la protection des données peut s’en servir.
Site WordPress piraté à Besançon : de l’atelier horloger à la medtech, des besoins qui diffèrent
L’impact d’une attaque varie selon le rôle du site dans votre activité. Voici cinq cas fréquents parmi les entreprises du Grand Besançon.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Atelier de sous-traitance horlogère ou joaillière lié à des maisons suisses | Rassurer des donneurs d’ordres très sensibles à la confidentialité | Vérification des espaces documentaires, rotation des accès, rapport technique transmissible au client |
| Marque horlogère ou bijoutier avec boutique WooCommerce | Reprendre les ventes en ligne sans risque pour les paiements | Inspection du panier et du module de paiement, remise en service rapide de la boutique, contrôle des comptes acheteurs |
| Start-up ou PME medtech de Témis Santé | Protéger des données de santé et son image réglementaire | Revue des formulaires et des fichiers stockés, constats datés pour votre analyse RGPD, sécurité renforcée |
| Entreprise de mécanique de précision avec extranet clients | Remettre en service un portail utilisé chaque jour | Isolement de l’extranet, mises à jour, surveillance renforcée après remise en ligne |
| Cabinet comptable ou juridique du centre-ville | Préserver la confiance de ses clients | Nettoyage discret, contrôle des formulaires de contact, rapport utile pour une éventuelle notification |
Ces situations servent d’exemples et ne désignent aucun client. Dans tous les cas, la priorité est de rétablir votre site tout en comprenant ce qui s’est passé.
Notre méthode en 4 étapes
Nous appliquons toujours le même ordre, même dans l’urgence, pour ne rien laisser de côté. La durée dépend de l’ampleur de l’infection.
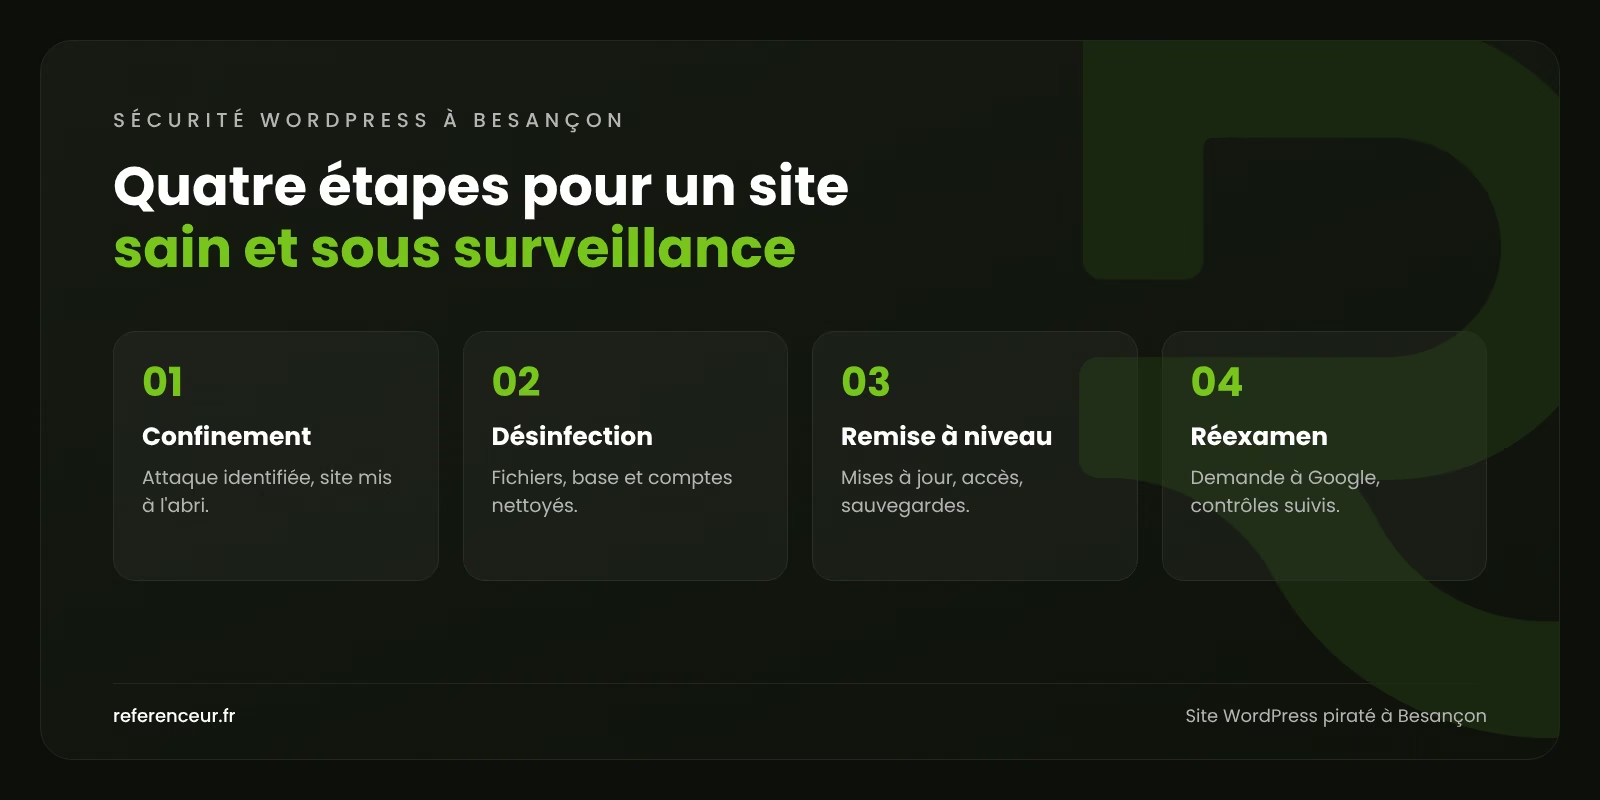
- Constat et confinement : nature de l’attaque établie, site placé en maintenance au besoin, copie conservée pour l’enquête.
- Désinfection : nettoyage des fichiers et de la base, suppression des accès frauduleux, fermeture de la faille. Une infection simple peut parfois être traitée en une journée.
- Remise à niveau : mises à jour, nouveaux mots de passe, double authentification et sauvegardes automatiques.
- Réexamen et vigilance : demande de réexamen à Google, suivi de l’indexation et contrôles réguliers.
Le délai de réexamen dépend uniquement de Google. Il varie de quelques jours à quelques semaines. Pendant cette période, nous surveillons le site de près.
Pourquoi confier votre site à Référenceur
Une entreprise bisontine qui vend à des clients suisses ou à des hôpitaux ne peut pas laisser traîner un site compromis. Nous traitons la sécurité et la visibilité ensemble, car un site propre mais absent de Google ne sert à rien.
Un interlocuteur unique suit votre dossier, du premier échange au rapport final. Nous travaillons à distance depuis Francorchamps (Belgique) et Wemperhardt (Luxembourg). Vos accès techniques suffisent pour intervenir.
Nos consultants SEO surveillent ensuite le retour de vos pages dans l’index. Nos spécialistes Google Ads se chargent de faire réactiver les annonces suspendues. Vous n’avez qu’un seul prestataire à briefer.
Une ancienne version de PHP fait souvent partie des causes. Notre article sur la sécurisation de WordPress par la version de PHP vous aide à vérifier la vôtre. Nos références publiques, toutes belges, incluent la Menuiserie Rosen, Lupulus, Isolpur et l’Auto-école Georges : voir nos projets.
Votre site est touché maintenant ? Contactez-nous en indiquant son adresse pour un premier avis rapide.
Après le nettoyage : reconstruire et rester visible
Nettoyé ou non, un WordPress encombré de modules délaissés demeure vulnérable. Notre agence web à Besançon peut reconstruire un site plus sobre et plus sûr. Notre page site WordPress piraté présente l’ensemble de nos prestations de sécurité.
Après un site WordPress piraté à Besançon, pensez aussi à votre visibilité. Tous nos services pour le Doubs se trouvent sur la page agence marketing digital à Besançon. Une autre implantation en Bourgogne ? Nous intervenons aussi pour un site WordPress piraté à Dijon.
Questions fréquentes sur la sécurité WordPress à Besançon
Sous quel délai pouvez-vous intervenir ?
Un site infecté passe devant les projets courants, dans la limite des urgences déjà ouvertes. Vous connaissez la date de démarrage dès notre premier appel. Des accès prêts à l’avance font gagner des heures.
Le piratage va-t-il me faire perdre mes positions ?
Plus l’infection dure, plus le risque de recul ou d’alerte dans les résultats augmente. Après assainissement et réexamen, les pages reprennent en général leur place petit à petit. Nous ne promettons pas un retour exact aux positions antérieures.
Que faire si des données personnelles ont fuité ?
Toute violation doit être consignée au titre du RGPD. Lorsqu’elle expose les personnes à un risque, la CNIL doit en être informée sous 72 heures. Nos constats techniques éclairent votre décision, qui reste la vôtre.
Combien coûte un nettoyage de site WordPress ?
Le montant varie avec la gravité de l’infection, le volume du site et le nombre de failles à fermer. Annoncer un tarif à l’aveugle n’aurait pas de sens. Le diagnostic gratuit aboutit à un devis ferme, avant toute intervention.
Est-il nécessaire d’avoir un prestataire sur place ?
Non. Toute l’intervention se déroule sur le serveur et dans l’administration de WordPress. Il nous faut un accès à l’hébergement, en SFTP, à la base de données et un compte administrateur.
Comment limiter le risque d’une nouvelle infection ?
Installez rapidement les mises à jour et supprimez les extensions inutilisées. Utilisez une version de PHP maintenue, des comptes nominatifs et la double authentification. Ajoutez des sauvegardes testées et une surveillance régulière.
Un doute persiste sur votre site ? Relancez gratuitement notre analyse de sécurité, juste en dessous.
Demandez votre diagnostic gratuit de site WordPress piraté à Besançon : communiquez-nous l’adresse du site touché. Vous saurez quel type d’infection l’affecte, quelles conséquences elle a sur Google et vos annonces, et quels accès sécuriser en priorité.