 0498 70 98 60
Site WordPress piraté à Dijon : site vite remis en ligne et assaini
Des pages en japonais apparaissent sous votre nom de domaine, Chrome affiche un écran rouge, ou votre hébergeur vient de suspendre le compte ? Pour une PME, un site WordPress piraté à Dijon signifie d’abord des prospects qui ne peuvent plus vous joindre. Le problème touche aussi votre référencement et vos annonces.
Nous intervenons à distance pour nettoyer le site, identifier la porte d’entrée et la refermer. Votre site revient en ligne propre, avec des réglages qui compliquent nettement une nouvelle attaque. Personne ne peut promettre une sécurité absolue, mais un WordPress entretenu décourage la plupart des robots.
Depuis plus de quinze ans, Référenceur conçoit et maintient des sites WordPress. Nos clients nous notent 4,7/5 sur 107 avis Google, et nous sommes partenaires de Google et de Microsoft. Décrivez-nous ce que vous constatez sur votre site : le premier diagnostic est gratuit.
Vous voulez une première indication tout de suite ? Notre outil ci-dessous analyse gratuitement les signaux de sécurité visibles de votre site WordPress.
Comment reconnaître un site WordPress compromis
Certains piratages restent invisibles pour l’équipe interne, car ils ne se déclenchent que pour les visiteurs venus de Google. D’autres sautent aux yeux. Voici les signaux qui doivent alerter.
- Redirections suspectes : un visiteur sur mobile ou venu d’un moteur de recherche atterrit sur un site de paris, de crypto ou de médicaments.
- Pages parasites : la commande « site: » dans Google révèle des milliers de pages en japonais ou en chinois que vous n’avez jamais créées.
- Envoi massif d’e-mails : vos propositions commerciales finissent dans les courriers indésirables, voire l’hébergeur coupe la messagerie.
- Alerte de sécurité : Search Console signale du contenu piraté, ou les navigateurs affichent un avertissement avant votre page d’accueil.
- Utilisateurs fantômes : un compte administrateur inconnu apparaît dans la liste des utilisateurs WordPress.
- Campagnes publicitaires bloquées : Google Ads refuse vos annonces pour « logiciel malveillant » ou « destination non fonctionnelle ».
Face à ces signes, évitez de restaurer une vieille sauvegarde sans analyse : la faille resterait ouverte. Les bons gestes des premières heures sont listés dans notre guide site WordPress piraté : que faire. Si vos résultats Google affichent des titres en japonais, lisez notre article consacré au spam SEO japonais.
Ce qu’un piratage coûte à une entreprise dijonnaise
Pour une PME de services ou un industriel, le site est souvent la première porte d’entrée des prospects. Un cabinet du Parc Valmy ou un sous-traitant de Longvic qui disparaît des résultats perd ses demandes entrantes. Le manque à gagner commence dès le premier jour.
Côté publicité, Google suspend les annonces qui pointent vers un site compromis. Une campagne bien rodée s’arrête alors du jour au lendemain. Le budget n’est pas consommé, mais les contacts non plus.
Le référencement souffre lui aussi. Des milliers de pages de spam brouillent l’image de votre site chez Google. Le bandeau d’alerte, lui, décourage les rares visiteurs restants. Chaque semaine d’infection allonge ensuite la convalescence.
Enfin, beaucoup de sites dijonnais stockent des données personnelles : formulaires, comptes clients, candidatures. Les acteurs de la santé y ajoutent parfois des informations sensibles. Si la fuite expose ces personnes à un risque, l’article 33 du RGPD fixe un délai : 72 heures pour alerter la CNIL.
Ce que comprend notre intervention
Nettoyer la surface ne suffit pas : le pirate revient si sa porte d’entrée reste ouverte. Notre intervention traite donc la cause autant que les symptômes.
| Volet | Notre action |
|---|---|
| Diagnostic | Lecture des journaux d’accès, comparaison des fichiers avec les versions officielles, inventaire des comptes |
| Nettoyage des fichiers | Retrait des scripts ajoutés par l’attaquant et des shells cachés, remplacement des fichiers du cœur altérés |
| Nettoyage de la base de données | Purge des articles et options infectés, suppression des redirections dissimulées, révocation des administrateurs non reconnus |
| Fermeture des failles | Recherche de la cause : plugin non corrigé, identifiants réutilisés, accès d’hébergement trop ouverts |
| Mises à jour | Cœur WordPress, thème, extensions et PHP portés vers des versions encore suivies par leurs éditeurs |
| Durcissement | Rotation de tous les identifiants, authentification à deux facteurs, permissions restreintes, filtrage des requêtes malveillantes |
| Sauvegardes | Copies quotidiennes hors du serveur, avec un essai de restauration documenté |
| Search Console et Google | Signalement des URL de spam à retirer, demande de réexamen après assainissement complet |
| Surveillance | Comparaison périodique des fichiers et notification à la moindre modification inattendue |
Vous recevez ensuite un compte rendu écrit : point d’entrée probable, actions réalisées, recommandations. Il peut servir à votre assureur ou à votre registre des violations RGPD.
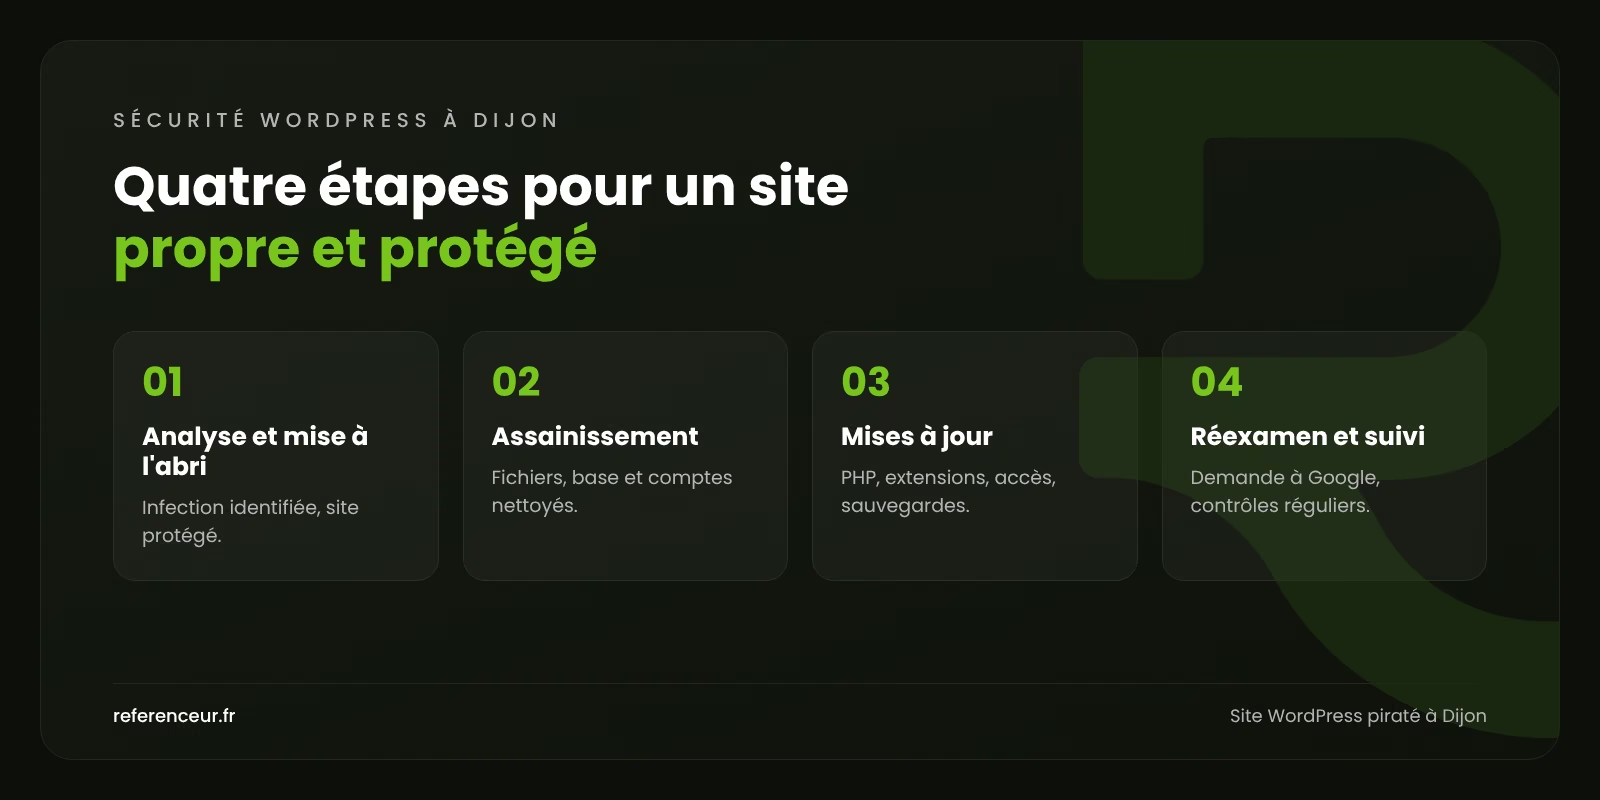
Notre méthode en 4 étapes
L’ordre des opérations ne change jamais, afin que rien ne soit oublié dans l’urgence. La durée de chaque étape dépend de l’étendue de l’infection.
- Analyse et mise à l’abri : identification du type d’infection, passage en maintenance si nécessaire, sauvegarde de l’état infecté pour l’enquête.
- Assainissement : nettoyage des fichiers et de la base, suppression des comptes illégitimes, fermeture du point d’entrée. Une infection simple se règle parfois dans la journée.
- Mises à jour et protection : PHP, WordPress, thème et extensions à jour, accès sécurisés, sauvegardes en place.
- Réexamen et suivi : demande de réexamen à Google, surveillance de l’indexation et contrôles pendant les semaines suivantes.
Google fixe seul le rythme de son réexamen. Comptez de quelques jours à quelques semaines, selon l’alerte en cause. Nous surveillons le site pendant cette période.
Site WordPress piraté à Dijon : de la medtech au transporteur, des besoins qui diffèrent
Face à un site WordPress piraté à Dijon, l’urgence n’est pas la même pour tous. Elle dépend de ce que le site fait pour votre activité. Voici cinq situations représentatives de la métropole.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Medtech ou laboratoire de l’écosystème santé dijonnais | Protéger des données sensibles et sa crédibilité réglementaire | Audit des formulaires et des comptes, éléments factuels pour l’analyse de risque RGPD, durcissement renforcé |
| Négociant ou producteur avec boutique WooCommerce B2B | Relancer les commandes professionnelles sans risque pour les paiements | Contrôle du tunnel de commande et des scripts de paiement, nettoyage prioritaire, revue des comptes clients |
| Cabinet d’expertise comptable ou d’avocats au Parc Valmy | Préserver la confiance des clients et la confidentialité | Revue des accès, nettoyage discret, rapport utile pour votre déclaration éventuelle |
| Transporteur de la zone de Longvic avec espace de suivi client | Rétablir un portail utilisé chaque jour par ses chargeurs | Isolement de l’espace client, mises à jour, surveillance rapprochée après remise en ligne |
| PME de services de Quetigny dont les annonces sont suspendues | Faire réapprouver ses campagnes au plus vite | Nettoyage, contrôle Safe Browsing, demande de réexamen du compte Google Ads |
Votre site tourne encore sur une ancienne version de PHP ? C’est l’une des causes d’intrusion que nous rencontrons souvent. Pour savoir quelle version utilise votre hébergement, lisez notre article version de PHP et sécurité de WordPress.
Pourquoi faire appel à Référenceur
Un site désinfecté mais absent de Google ne vous rapporte rien. C’est pourquoi développeurs WordPress, consultants SEO et experts Ads travaillent ici dans la même équipe. Après un site WordPress piraté à Dijon, nous vérifions donc aussi ce que Google affiche de votre entreprise.
Du premier appel jusqu’au rapport de clôture, une seule personne suit votre dossier. Nous opérons entièrement à distance, à partir de nos bureaux de Francorchamps (Belgique) et de Wemperhardt (Luxembourg). Il suffit de nous transmettre les accès techniques.
Une fois le site propre, nos consultants SEO suivent le retour des pages dans l’index. Des annonces étaient refusées ? Nos spécialistes Ads s’occupent de leur réapprobation. Vous n’avez pas à coordonner trois prestataires dans l’urgence.
Nos références sont belges : Isolpur, Lupulus, la Menuiserie Rosen et l’Auto-école Georges nous ont confié leurs projets. Consultez nos réalisations. Votre site est infecté en ce moment ? Écrivez-nous en joignant son adresse pour une prise en charge rapide.
Après le nettoyage : reconstruire sur des bases saines
Un site vieillissant, chargé d’extensions abandonnées, reste fragile même après un nettoyage. Notre agence web à Dijon peut le reconstruire sur une base saine, en WordPress ou en sur mesure. Notre page de service site WordPress piraté décrit toutes nos prestations de sécurité.
Pour découvrir tous nos services destinés aux entreprises de la métropole, consultez la page marketing digital à Dijon. Vous avez aussi des activités dans le Rhône ? Nous intervenons de la même façon pour un site WordPress piraté à Lyon. Chaque intervention se termine par un plan de maintenance adapté.
Questions fréquentes sur la sécurité WordPress à Dijon
Dans combien de temps pouvez-vous commencer ?
Les sites infectés passent en priorité dans notre planning, en fonction des dossiers en cours. Nous vous donnons un délai précis dès le premier contact. Avoir vos accès sous la main fait gagner un temps précieux.
Vais-je perdre mon référencement Google ?
Une infection longue peut faire chuter des pages ou afficher un avertissement dans les résultats. Après nettoyage et réexamen, la plupart des sites retrouvent progressivement leur visibilité. Nous ne pouvons pas promettre un retour à l’identique.
Des fichiers clients ont peut-être été copiés : quelles obligations ?
Le RGPD vous demande d’évaluer la violation et de la documenter. Si elle présente un risque pour les personnes, la notification à la CNIL doit intervenir sous 72 heures. Nous rassemblons les constats techniques ; la décision de notifier reste la vôtre.
Combien coûte la réparation d’un site WordPress piraté ?
Trois facteurs font varier le prix : la nature de l’infection, le volume du site et les failles découvertes. Nous ne proposons pas de forfait sans avoir vu le site. Un devis ferme suit le diagnostic gratuit, avant tout travail.
Faut-il un prestataire présent à Dijon ?
Non, car l’intervention se déroule sur votre serveur et dans l’administration WordPress. Nous avons besoin de vos identifiants d’hébergement, d’un accès SFTP, de phpMyAdmin et d’un compte administrateur WordPress. Un déplacement n’accélérerait rien.
Comment éviter une nouvelle attaque ?
Appliquez sans tarder les correctifs de WordPress et de vos extensions, puis désinstallez celles qui dorment. Choisissez une version de PHP encore maintenue, un identifiant distinct par personne et une validation en deux étapes. Des sauvegardes testées et une surveillance régulière complètent la protection.
Toujours un doute sur l’état de votre site ? Lancez à nouveau notre analyse de sécurité gratuite ci-dessous, elle ne prend que quelques instants.
Demandez votre diagnostic gratuit de site WordPress piraté à Dijon : envoyez-nous l’adresse du site concerné. Vous apprendrez quelle infection frappe le site, comment elle se voit dans Google et vos annonces, et quels accès verrouiller d’abord.