 0498 70 98 60
Site WordPress piraté à Lyon : un site propre et vite remis en ligne
Votre site redirige vers un casino, Google affiche une alerte ou vos clients reçoivent des e-mails étranges ? Pour une entreprise, un site WordPress piraté à Lyon coûte d’abord des demandes de devis. Chaque jour d’infection fait aussi reculer votre référencement et peut bloquer vos annonces.
Nous nettoyons le site à distance, refermons la faille utilisée et le remettons en ligne dans un état sain. L’objectif est double : relancer votre activité vite, puis rendre une nouvelle intrusion beaucoup plus difficile. Aucun site n’est invulnérable, mais un site entretenu offre bien moins de prise.
Référenceur travaille sur des sites WordPress depuis plus de 15 ans. L’agence est notée 4,7/5 sur 107 avis Google et partenaire de Google et de Microsoft. Signalez-nous votre site touché : le premier diagnostic est gratuit.
Avant même de nous écrire, testez votre site : l’outil d’analyse gratuit ci-dessous contrôle sa sécurité apparente en quelques instants.
Les symptômes d’un site WordPress piraté
Une intrusion ne se voit pas toujours depuis l’ordinateur du gérant. Voici les signes que nous rencontrons le plus souvent sur les sites compromis.
- Redirections : les visiteurs venus de Google ou du mobile sont renvoyés vers un site de jeux, de pharmacie ou d’arnaque.
- Spam SEO japonais : Google indexe sous votre domaine des pages en japonais que vous n’avez jamais publiées.
- Envoi de spam : votre serveur expédie des e-mails en masse, vos messages légitimes tombent en indésirables ou l’hébergeur suspend le compte.
- Avertissement Google : Chrome affiche un écran rouge d’alerte, ou Search Console signale un problème de sécurité.
- Comptes administrateurs inconnus : un utilisateur que personne n’a créé dispose de tous les droits.
- Annonces Google Ads refusées pour logiciel malveillant, alors que rien n’a changé dans votre compte.
Dès qu’un de ces signes apparaît, un contrôle s’impose. Ne supprimez rien dans l’urgence : certains fichiers servent à retrouver le point d’entrée. Les gestes à adopter en premier sont décrits dans notre guide site WordPress piraté : que faire. Si Google affiche des pages en japonais, lisez aussi notre article sur le spam SEO japonais sous WordPress.
L’enjeu pour une entreprise lyonnaise : leads, annonces et données
Dans la métropole, de nombreuses PME B2B reçoivent l’essentiel de leurs premiers contacts par leur site. Pour un cabinet de la Part-Dieu ou un distributeur de Corbas, un site hors service équivaut à un commercial absent. Le manque à gagner commence dès les premières heures.
Le piratage touche aussi vos campagnes. Google Ads refuse les annonces qui pointent vers un site compromis. Si votre acquisition repose sur la publicité, le flux de demandes s’arrête net, quel que soit votre budget mensuel.
Côté référencement, Google peut écarter des pages infectées ou signaler le danger dans ses résultats. Plus l’infection dure, plus la reprise des positions prend du temps. Une intervention rapide limite généralement les dégâts.
Reste la question des données. Formulaires de contact, comptes clients, commandes : un site WordPress stocke souvent des données personnelles. En cas d’exposition, le RGPD impose en principe une notification à la CNIL dans les 72 heures. Seule une absence de risque pour les personnes l’écarte.
Ce que comprend notre intervention
Notre intervention couvre l’infection visible, mais aussi sa cause. Un nettoyage sans fermeture de la faille ne tient que quelques jours.
| Volet | Ce que nous faisons |
|---|---|
| Diagnostic | Examen des fichiers, de la base, des journaux d’accès du serveur et de la liste des utilisateurs |
| Nettoyage des fichiers | Suppression des scripts malveillants, des portes dérobées et des fichiers injectés dans le cœur, le thème et les extensions |
| Nettoyage de la base | Retrait des contenus injectés, des liens de spam et des comptes administrateurs illégitimes |
| Fermeture des failles | Identification de l’extension, du mot de passe ou de l’accès serveur compromis, puis correction |
| Mises à jour | WordPress, thème, extensions et version de PHP alignés sur des versions maintenues |
| Durcissement | Mots de passe renouvelés, double authentification, droits de fichiers, pare-feu applicatif |
| Sauvegardes | Sauvegardes automatiques externalisées, avec un test de restauration |
| Google et Search Console | Retrait des pages de spam de l’index, demande de réexamen une fois le site propre |
| Surveillance | Contrôle régulier de l’intégrité des fichiers et alerte en cas d’anomalie |
À la fin, vous recevez un rapport écrit : origine probable de l’intrusion, actions réalisées, recommandations. Ce document peut aussi servir à votre assureur ou à votre registre RGPD.
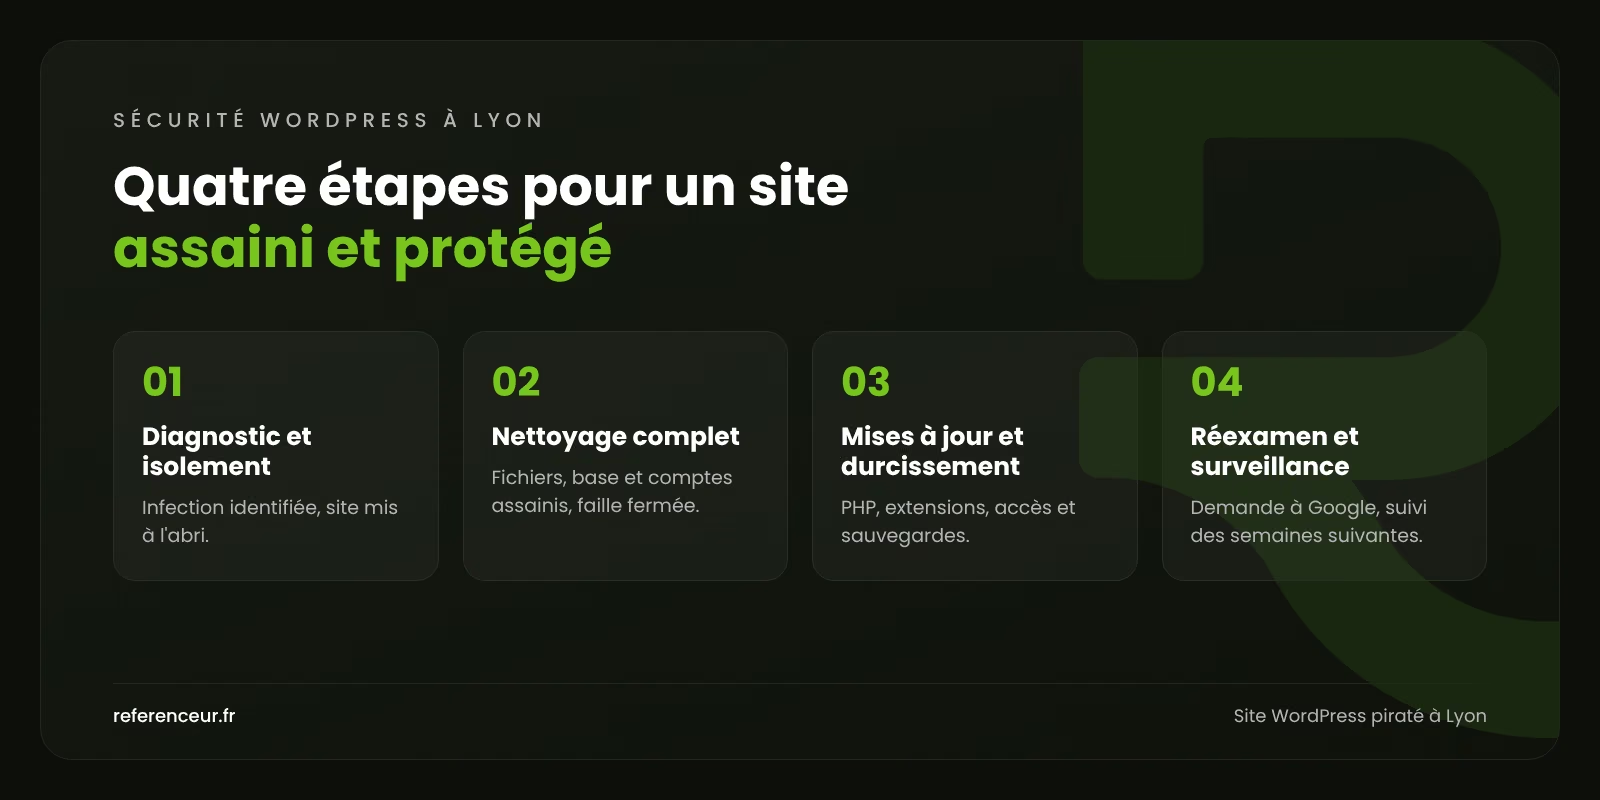
Notre méthode en 4 étapes
Chaque intervention suit le même ordre, pour ne rien laisser derrière nous. Les durées varient selon l’ampleur de l’infection.
- Diagnostic et isolement : nous identifions l’infection et, si nécessaire, plaçons le site en maintenance. Ce premier bilan intervient dès réception des accès.
- Nettoyage complet : fichiers, base de données et comptes sont assainis, puis la faille d’entrée est refermée. La durée va de quelques heures à quelques jours, selon l’infection.
- Mise à jour et durcissement : versions de PHP, de WordPress, du thème et des extensions, puis sécurisation des accès et des sauvegardes.
- Réexamen et surveillance : demande de réexamen auprès de Google, contrôle de l’indexation et suivi pendant les semaines suivantes.
Le délai d’examen par Google ne dépend pas de nous. Il va de quelques jours à plusieurs semaines selon le type de problème. Pendant ce temps, nous vérifions que l’infection ne revient pas.
Site WordPress piraté à Lyon : de la boutique en ligne au laboratoire, des besoins qui diffèrent
Pour un site WordPress piraté à Lyon, les priorités changent selon le rôle du site dans votre activité. Voici six situations typiques de l’agglomération lyonnaise.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| E-commerce B2B sous WooCommerce, en zone d’activité de Corbas | Reprendre les commandes sans exposer les clients | Nettoyage prioritaire du tunnel de commande, contrôle des scripts de paiement, analyse des données exposées |
| Cabinet d’avocats ou d’expertise comptable à Lyon 6e | Préserver la confidentialité et la réputation | Audit des formulaires, revue des comptes, éléments factuels pour votre décision de notification |
| PME industrielle de la Vallée de la chimie | Stopper le spam qui dégrade la délivrabilité de ses e-mails | Suppression des scripts d’envoi, contrôle SPF, DKIM et DMARC, suivi des envois |
| Biotech du Biodistrict de Gerland | Effacer les pages de spam vues par ses partenaires étrangers | Retrait des pages japonaises, nettoyage de l’index, demande de réexamen |
| Annonceur Google Ads installé à la Part-Dieu | Faire réapprouver des annonces refusées | Nettoyage, vérification Safe Browsing, demande d’examen du compte publicitaire |
| PME de Techlid avec plusieurs sites de marques | Sécuriser l’ensemble du parc WordPress | Audit de chaque installation, mises à jour planifiées, surveillance centralisée |
Votre serveur envoie des e-mails à votre insu ? Ce symptôme est fréquent et sous-estimé. Notre guide WordPress envoie du spam par e-mail explique comment le vérifier.
Pourquoi faire appel à Référenceur
Une intrusion se traite mieux avec une équipe qui connaît aussi le référencement et la publicité. Sur un site WordPress piraté à Lyon, le nettoyage ne suffit pas : nous vérifions aussi ce que Google voit de votre site.
Vous avez un interlocuteur unique, de la prise en charge au rapport final. L’intervention se déroule entièrement à distance, depuis nos bureaux de Francorchamps (Belgique) et de Wemperhardt (Luxembourg). Aucun déplacement n’est nécessaire pour agir sur votre serveur.
Après le nettoyage, notre équipe SEO contrôle l’indexation et la reprise des positions. Si vos annonces étaient suspendues, notre équipe Google Ads suit leur réapprobation. Vous évitez de coordonner plusieurs prestataires pendant une période déjà tendue.
Nos références sont des PME belges, comme Isolpur, Lupulus, la Menuiserie Rosen et l’Auto-école Georges. Découvrez nos projets et notre manière de travailler. Une infection est en cours sur votre site ? Décrivez-nous les symptômes observés pour une prise en charge.
Après le nettoyage : prévenir et reconstruire
Un site ancien, aux extensions abandonnées, reste fragile même nettoyé. Notre agence web à Lyon peut reconstruire un site sain sur des bases maintenues. La page site WordPress piraté présente l’ensemble de notre offre de sécurité.
Vos positions ont chuté pendant l’attaque ? Nos équipes SEO et Google Ads peuvent ensuite vous aider à retrouver un flux de demandes. Nous en parlons avec vous dès la fin de l’intervention.
Une fois votre site sécurisé, il reste à regagner du terrain : découvrez l’ensemble de notre accompagnement sur la page agence marketing digital à Lyon.
Questions fréquentes sur la sécurité WordPress à Lyon
Dans quel délai pouvez-vous intervenir ?
Nous traitons les demandes urgentes en priorité, selon notre disponibilité du moment. Le délai exact vous est indiqué dès le premier échange. Préparez vos accès à l’avance : c’est ce qui fait gagner le plus de temps.
Mon site va-t-il perdre ses positions sur Google ?
Une infection prolongée peut faire reculer certaines pages ou faire apparaître un avertissement. Après nettoyage et réexamen, les positions se rétablissent généralement de façon progressive. Nous ne pouvons pas garantir un retour exact à la situation antérieure.
Des données clients ont pu fuiter : que faire ?
Le RGPD vous impose d’évaluer la violation et, en cas de risque pour les personnes, de la notifier à la CNIL sous 72 heures. Nous vous fournissons les éléments techniques utiles à cette évaluation. La décision et la notification restent de votre responsabilité.
Quel est le prix d’une désinfection WordPress ?
Le coût dépend de l’ampleur de l’infection, de la taille du site et du nombre de failles. Nous ne proposons pas de forfait à l’aveugle. Vous recevez un devis précis après le diagnostic gratuit, avant toute intervention.
Pouvez-vous intervenir sans être à Lyon ?
Oui, car tout se passe sur le serveur et dans l’administration du site. Il nous faut les accès à l’hébergement, au SFTP, à la base de données et à WordPress. Le déplacement n’apporterait rien à l’intervention.
Que faire pour ne plus être piraté ?
Mettez à jour WordPress, le thème et les extensions, et supprimez ce qui ne sert plus. Utilisez une version de PHP maintenue, des mots de passe uniques et la double authentification. Une surveillance et des sauvegardes testées complètent le dispositif.
Vous hésitez encore sur la gravité de la situation ? Notre scanner gratuit ci-dessous donne une première lecture de la sécurité de votre site WordPress.
Demandez votre diagnostic gratuit de site WordPress piraté à Lyon : indiquez-nous l’adresse du site touché. Ce diagnostic identifie le type d’infection, son impact visible sur Google et les accès à sécuriser en priorité.