 0498 70 98 60
Site WordPress piraté à Mulhouse : relancer vite vos demandes B2B
Une demande de prix qui n’arrive jamais, un e-mail étrange signalé par un acheteur, une alerte dans Google : votre site est peut-être compromis. Pour un industriel ou une PME de services, un site WordPress piraté à Mulhouse bloque le canal par lequel arrivent les nouveaux clients. Nous le remettons en état à distance, fermons la faille et rétablissons vos envois de messages. Depuis plus de 15 ans, Référenceur répare et entretient des sites WordPress ; sa note atteint 4,7/5 sur 107 avis Google. Recevez un diagnostic gratuit.
Premier réflexe utile : passez votre site au crible de notre analyse de sécurité gratuite, juste en dessous.
Un site compromis au pire moment pour l’industrie mulhousienne
L’industrie emploie environ 18 % des salariés du secteur privé de Mulhouse Alsace Agglomération, d’après les chiffres de l’ADIRA. Beaucoup de sous-traitants cherchent aujourd’hui de nouveaux donneurs d’ordres. L’investissement de plus d’un milliard d’euros annoncé par Stellantis pour passer le site à l’électrique accélère ces repositionnements.
Dans ce contexte, le site sert de carte de visite technique. Un acheteur qui tombe sur une redirection ou une alerte de sécurité passe au fournisseur suivant, sans vous prévenir.
La messagerie est le second point sensible. Quand WordPress sert à expédier du spam, l’adresse de votre domaine perd sa réputation. Vos offres chiffrées atterrissent alors dans les courriers indésirables de vos clients. Notre guide WordPress qui envoie du spam par e-mail détaille ce scénario.
L’agglomération vit enfin au rythme de la Suisse : plus de 12 000 habitants travaillent dans les pays frontaliers, selon l’ADIRA. Un site qui vise aussi des clients bâlois doit inspirer la même confiance des deux côtés de la frontière.
Les indices d’un WordPress infecté
Une infection ne se voit pas toujours depuis le bureau. Vérifiez ces signes, de préférence depuis un smartphone et une connexion extérieure.
- Le site redirige certains visiteurs, souvent ceux qui arrivent de Google ou d’un mobile.
- Une recherche sur votre nom de domaine fait apparaître des pages en japonais ou des offres de contrefaçons.
- Vos correspondants reçoivent des e-mails de votre domaine que personne n’a écrits.
- Search Console ou votre hébergeur vous signale un problème de sécurité.
- Un administrateur inconnu, ou le compte d’un ancien salarié encore actif, figure dans WordPress.
- Des liens invisibles vers des sites étrangers se cachent dans le code de vos pages.
Les pages parasites en japonais sont expliquées dans notre article sur le spam SEO japonais dans WordPress. Pour savoir quoi faire dans la première heure, lisez notre guide des premiers gestes. Et ne réinstallez pas une sauvegarde sans l’avoir analysée : elle contient peut-être déjà le code malveillant.
Notre méthode en 4 étapes
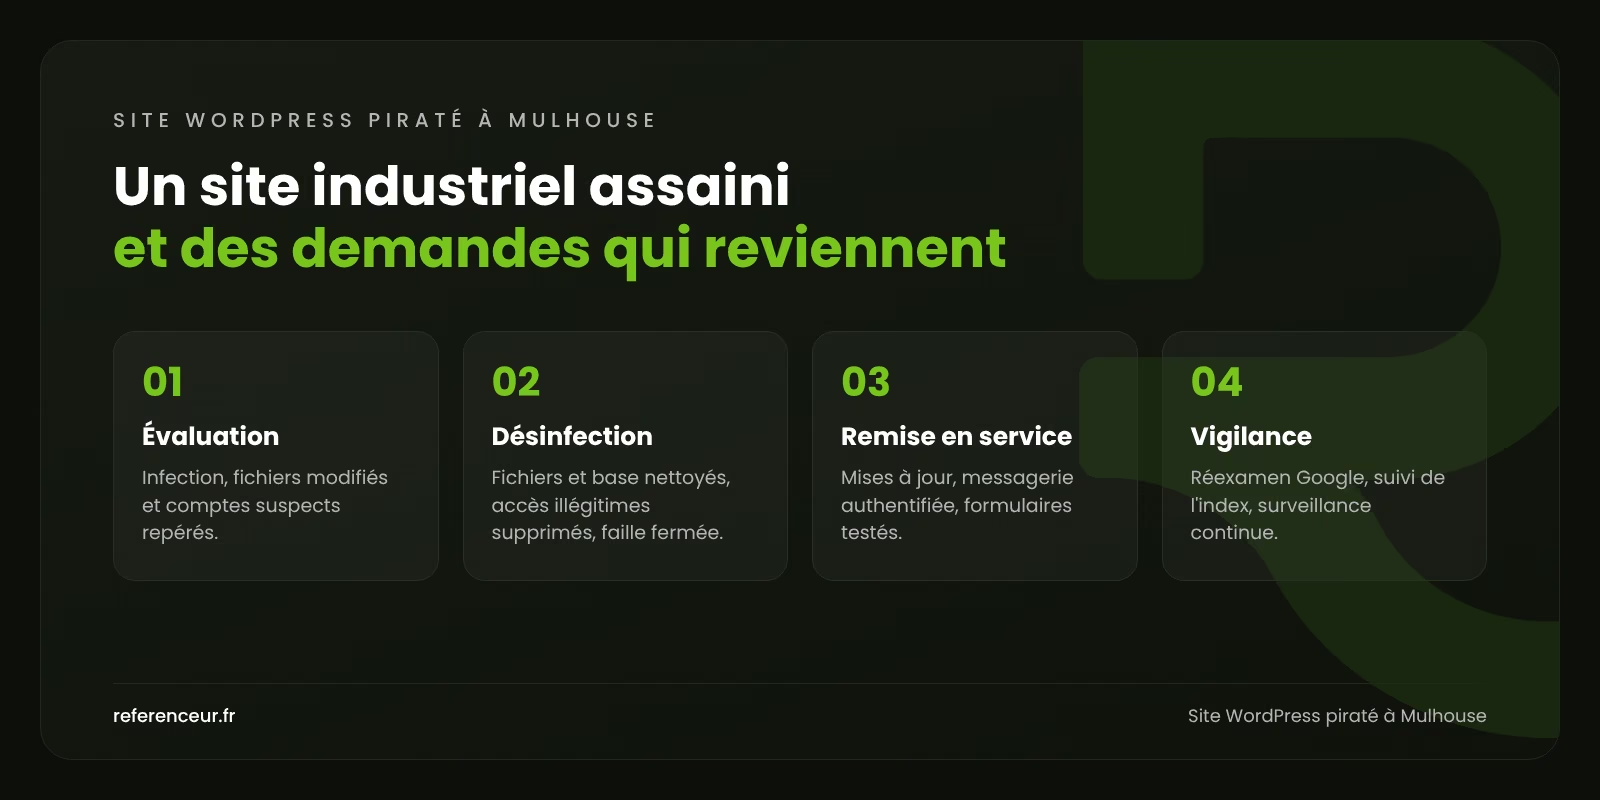
Pour un site WordPress piraté à Mulhouse, l’intervention se déroule en quatre temps. Leur durée dépend surtout de la taille du site et de l’ancienneté de l’attaque.
- Évaluation : repérage de l’infection, des fichiers modifiés et des comptes suspects ; mise en maintenance si nécessaire.
- Désinfection : nettoyage des fichiers et de la base, suppression des accès illégitimes, faille refermée.
- Remise en service : versions à jour, messagerie authentifiée, formulaires testés, sauvegardes externes.
- Vigilance : réexamen par Google, suivi de l’index et surveillance durant plusieurs semaines.
Pour un site vitrine, les deux premières étapes prennent souvent de quelques heures à quelques jours. Le réexamen suit ensuite le calendrier de Google.
Ce que comprend notre intervention sur un site piraté à Mulhouse
Une suppression de malware WordPress à Mulhouse n’a de valeur que si elle traite aussi la cause et les conséquences. Notre intervention couvre :
- Diagnostic : examen du cœur WordPress, du thème, des extensions, des médias, de la base et des journaux du serveur.
- Nettoyage : retrait du code injecté, des portes dérobées, des tâches planifiées malveillantes et des pages parasites.
- Fermeture de la faille : correction ou remplacement de l’extension, du thème ou de l’accès en cause.
- Mises à jour : versions de PHP, de WordPress et des composants alignées sur des versions maintenues.
- Durcissement : double authentification, comptes nominatifs, droits limités, pare-feu applicatif.
- Messagerie : contrôle des enregistrements SPF, DKIM et DMARC, puis demandes de retrait des listes noires.
- Sauvegardes : copies automatiques conservées hors de l’hébergement principal.
- Google : retrait des pages parasites de l’index, puis réexamen demandé via Search Console.
- Surveillance : alerte en cas de modification inattendue des fichiers.
Vous recevez un rapport écrit qui retrace l’attaque et les corrections apportées. Il permet de répondre aux questions de vos donneurs d’ordres sur l’incident.
Site WordPress piraté à Mulhouse : de la zone Mulhouse-Rhin à KMØ, des besoins qui diffèrent
La sécurité WordPress à Mulhouse se pense selon l’usage du site. Voici les priorités qui reviennent le plus souvent selon les profils.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Sous-traitant automobile de Wittenheim ou de Sausheim | Rassurer les acheteurs qui le découvrent | Nettoyage prioritaire des pages capacités, rapport transmissible, contrôle des fiches téléchargeables |
| Prestataire de maintenance de la plateforme de Chalampé | Préserver une image de fiabilité | Revue des accès des anciens prestataires, double authentification, surveillance renforcée |
| Fabricant de textiles techniques avec catalogue en ligne | Remettre en ligne ses fiches produits sans risque | Vérification des PDF et des formulaires d’échantillons, nettoyage de la base |
| Société de services du quartier Gare TGV | Retrouver une messagerie fiable | Arrêt des envois frauduleux, authentification du domaine, suivi des listes noires |
| Start-up ou ESN installée à KMØ | Protéger sa crédibilité technique | Désinfection, revue du code développé sur mesure, procédure de mise à jour pour l’équipe |
| Entreprise servant aussi une clientèle bâloise | Garder la confiance de ses clients suisses | Contrôle de la version anglaise, rapport détaillé, aide pour informer ces clients |
Des clients suisses ont-ils pu être touchés ? La loi suisse sur la protection des données peut alors s’ajouter au RGPD : faites valider ce point par votre conseil. Exposez-nous votre cas.
Pourquoi choisir Référenceur face à un site piraté
Notre équipe couvre WordPress, le référencement et la publicité en ligne. Un piratage touche souvent les trois : nous les traitons ensemble, avec un interlocuteur attitré.
Référenceur n’a pas de bureau à Mulhouse ni ailleurs en France. Nous travaillons depuis Francorchamps, en Belgique, et Wemperhardt, au Luxembourg, par visio et partage d’écran. Les échanges se font en français ; votre site peut être en français ou en anglais.
Partenaires Google et Microsoft, nous accompagnons plus de 150 clients depuis plus de 15 ans. Nos références publiées sont belges, de Lupulus à Isolpur en passant par la Menuiserie Rosen et l’Auto-école Georges : voyez nos projets.
Nous ne vendons pas de sécurité absolue. Nous livrons un site remis au propre et documenté, puis des mesures qui réduisent nettement le risque.
Et après : remettre le site au travail
Un site trop ancien pour être maintenu restera exposé. Notre agence web à Mulhouse peut le reconstruire sur des bases saines, avec des formulaires de demande de prix fiables. Pour piloter l’ensemble de vos leviers, consultez notre page agence marketing digital à Mulhouse.
Notre offre complète figure sur la page nettoyage de site WordPress piraté. Vous avez aussi des sites dans le Bas-Rhin ? Voyez notre page site WordPress piraté à Strasbourg, qui présente notre approche pour l’Eurométropole.
FAQ : sécurité WordPress à Mulhouse
Combien de temps avant votre intervention ?
Nous traitons les urgences en priorité, en fonction de notre planning. Le délai vous est précisé dès le premier échange. Pour démarrer vite, rassemblez les accès à l’hébergement, au nom de domaine et à WordPress.
Allons-nous perdre nos positions sur Google ?
Une infection courte et vite traitée laisse en général peu de traces. Si Google a indexé des pages parasites ou affiché un avertissement, le recul peut être net. Après nettoyage et réexamen, la visibilité revient le plus souvent progressivement, sans garantie de retrouver chaque position.
Les coordonnées de nos clients ont pu fuiter : que faire ?
Si la violation présente un risque pour les personnes, le RGPD impose une notification à la CNIL sous 72 heures. Un risque élevé oblige aussi à informer les personnes concernées. Nous documentons les faits techniques pour vous aider à décider.
Comment estimez-vous le coût ?
Il dépend du nombre de fichiers infectés, de l’état de la base, de la messagerie et des corrections à prévoir. Vous recevez un devis détaillé en euros après notre diagnostic gratuit.
L’hébergeur a coupé notre site : que pouvez-vous faire ?
Nous travaillons avec l’hébergeur pour obtenir un accès temporaire, nettoyer le site et demander sa réactivation. Le délai de remise en ligne dépend ensuite de sa propre procédure.
Comment éviter une nouvelle attaque ?
Installez les mises à jour dès leur parution et supprimez les extensions inutiles. Donnez à chaque utilisateur son propre compte, avec double authentification. Gardez des sauvegardes externes et vérifiez régulièrement qu’elles se restaurent.
Vous voulez en avoir le cœur net ? Faites tester gratuitement la sécurité de votre site :
Demandez votre diagnostic gratuit de site WordPress piraté à Mulhouse : communiquez-nous l’adresse de votre site. Nous repérons l’infection, la faille exploitée et l’état de votre messagerie, puis nous classons les corrections par urgence.