 0498 70 98 60
Site WordPress piraté à Nîmes : remise en ligne rapide et site assaini
Un matin, un client vous signale que votre site affiche une page étrange. Ou Google indique « Ce site a peut-être été piraté » sous votre nom. Pour une PME, ce n’est pas qu’un souci technique : les contacts entrants se tarissent tant que le problème persiste.
Pour un site WordPress piraté à Nîmes ou ailleurs dans le Gard, nous prenons le dossier en main à distance. Nous identifions l’infection, nettoyons fichiers et base de données, refermons la faille et demandons la levée des alertes Google. Le but : un site propre aujourd’hui, et mieux protégé demain.
Depuis plus de 15 ans, Référenceur maintient et répare des sites professionnels. Sur Google, 107 avis clients nous valent une moyenne de 4,7/5. Expliquez-nous la situation pour obtenir un diagnostic gratuit : vous saurez rapidement ce qui s’est passé et comment en sortir.
Avant même de nous écrire, vous pouvez tester gratuitement votre site avec notre outil d’analyse de sécurité WordPress, juste en dessous.
Comment savoir si votre site WordPress est compromis
Les pirates cherchent souvent à rester discrets. Certains signes doivent pourtant vous alerter, même si la page d’accueil semble normale.
- Redirections vers d’autres sites, souvent seulement sur mobile ou depuis Google, ce qui rend le problème difficile à reproduire.
- Pages en japonais ou de produits contrefaits indexées sous votre domaine : c’est le spam SEO japonais, très fréquent sur WordPress.
- Messages de votre domaine classés en spam, ou alerte de votre hébergeur sur des envois massifs d’e-mails.
- Avertissement rouge dans Chrome, ou rubrique « Problèmes de sécurité » active dans Search Console.
- Administrateurs inconnus dans WordPress, extensions que personne n’a installées, fichiers PHP aux noms étranges.
- Lenteurs soudaines, erreurs 500 ou suspension du compte par l’hébergeur.
Face à l’un de ces symptômes, les premiers gestes comptent. Notre guide site WordPress piraté : que faire détaille les réflexes à adopter et les erreurs à éviter, comme supprimer des fichiers au hasard.
Ce que comprend notre intervention sur un site WordPress piraté à Nîmes
Notre intervention suit une liste de contrôle précise. Elle est décrite en détail sur notre page nettoyage de site WordPress piraté.
| Action | Ce que nous faisons |
|---|---|
| Diagnostic | Examen des fichiers, de la base, des logs d’accès et de la liste des utilisateurs WordPress |
| Suppression des malwares | Retrait des portes dérobées, des scripts injectés et des fichiers étrangers au cœur WordPress |
| Nettoyage de la base | Suppression des contenus, options et comptes ajoutés par l’attaquant |
| Fermeture de la faille | Mise à jour de PHP, de WordPress, du thème et des extensions ; remplacement des composants abandonnés |
| Durcissement | Mots de passe renouvelés pour chaque compte, double authentification activée, permissions revues, pare-feu applicatif |
| Sauvegardes | Copies externalisées, testées et restaurables |
| Réexamen Google | Demande via Search Console, suivi jusqu’à la levée des avertissements |
| Surveillance | Contrôles réguliers après l’intervention pour repérer une réinfection |
Ce dispositif réduit fortement le risque, sans pouvoir l’annuler. Aucun prestataire sérieux ne promet une sécurité absolue, et nous ne le ferons pas non plus.
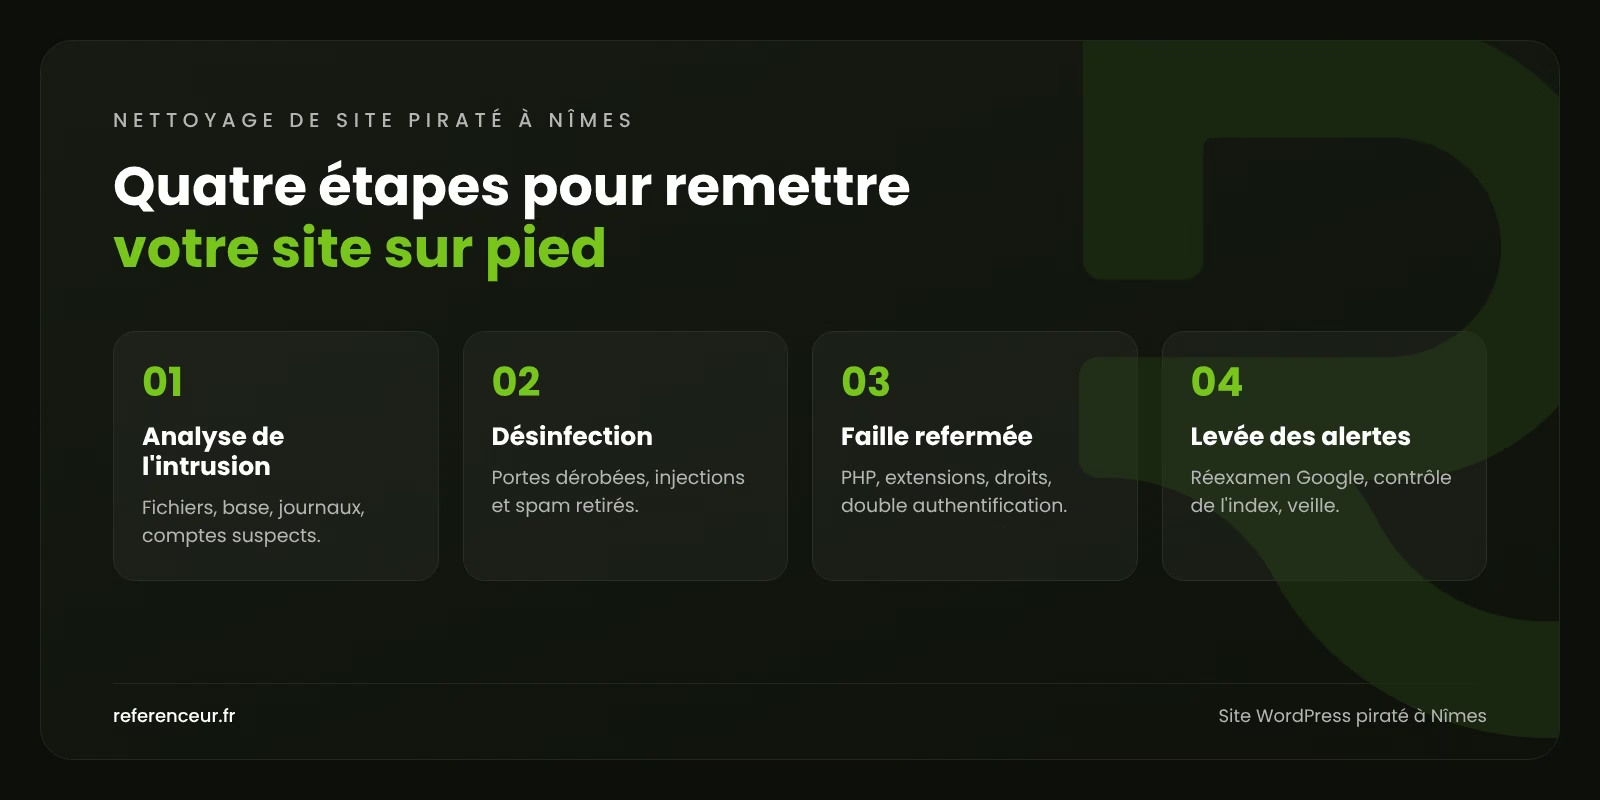
Notre méthode en 4 étapes
Agir dans le bon ordre évite de nettoyer un site qui se réinfecte le lendemain. Les délais indiqués restent indicatifs.
- Analyse de l’intrusion : repérage des fichiers modifiés, des comptes suspects et de la porte d’entrée probable. Un premier bilan est souvent remis sous 24 à 48 heures après réception des accès.
- Désinfection : retrait des portes dérobées, des injections et des pages de spam, dans les fichiers comme dans la base. Cette phase dure le plus souvent d’un à trois jours, selon le volume de fichiers.
- Faille refermée : mises à jour, suppression des extensions vulnérables, réglages de sécurité, sauvegardes automatiques.
- Levée des alertes : demande de réexamen à Google, contrôle de l’index, surveillance pendant plusieurs semaines.
Votre site présente déjà des signes inquiétants ? Transmettez-nous vos accès et une description des symptômes. Nous revenons vers vous avec un premier avis.
Sécurité WordPress à Nîmes : des enjeux différents selon votre activité
Les conséquences d’un piratage varient selon votre modèle commercial. Voici quelques cas types pour un site WordPress piraté à Nîmes et dans l’agglomération.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Boutique WooCommerce gardoise | Relancer les ventes sans risque pour les clients | Contrôle prioritaire du paiement et du tunnel de commande, analyse des données exposées |
| Entreprise de biotechnologie au parc Georges Besse | Protéger sa réputation auprès de partenaires exigeants | Rapport d’incident documenté, revue des accès, durcissement du serveur |
| Industriel de la zone de Mitra | Retrouver ses demandes de consultation | Remise en ligne, vérification des formulaires, surveillance des fichiers |
| Cabinet d’avocats, d’architectes ou d’expertise | Préserver la confidentialité | Nettoyage, double authentification, journal des connexions, conseils de maintenance |
| Artisan du bâtiment qui diffuse des annonces | Faire réactiver ses campagnes suspendues | Nettoyage, contrôle Search Console, demande de réexamen des annonces |
| Organisme de formation ou établissement d’enseignement privé | Rassurer élèves et entreprises partenaires | Suppression du spam SEO, nettoyage de l’index, mise à jour des composants |
Dans tous les cas, le nettoyage passe avant la refonte. Reconstruire sur une base infectée reviendrait à déplacer le problème.
Ce qu’un piratage coûte vraiment à une PME nîmoise
Le premier coût est commercial. Un formulaire détourné ou un site bloqué par Chrome ne produit plus de demandes. Si vous faites de la publicité, Google peut refuser les annonces renvoyant vers un site compromis.
Le deuxième coût concerne la visibilité. Des milliers de pages de spam indexées peuvent faire reculer vos pages légitimes dans les résultats. Plus l’infection dure, plus le nettoyage de l’index prend du temps.
Le troisième coût est réglementaire. Lorsque des données personnelles sont touchées, le RGPD prévoit une notification à la CNIL dans les 72 heures, sauf risque improbable pour les personnes. Un diagnostic rapide aide à établir les faits et à décider avec votre conseil juridique.
Pourquoi confier la sécurité de votre site à Référenceur
Nous intervenons à distance depuis la Belgique et le Luxembourg, sans bureau en France. C’est sans conséquence pour un nettoyage : tout se passe sur le serveur. Un technicien référent suit votre dossier et reste votre contact jusqu’à la clôture.
Notre double métier est un atout. Après un piratage, il faut aussi retrouver ses positions et ses annonces. Nos équipes SEO et Google Ads s’occupent de l’index, des avertissements et de la reprise des campagnes.
À la fin, vous recevez un rapport : origine probable, actions menées, recommandations. Nos références publiées sont belges, comme la Menuiserie Rosen, Lupulus, Isolpur et l’Auto-école Georges. Voir nos projets.
Après le nettoyage : consolider votre site
Un site très ancien peut rester fragile, même nettoyé. Notre agence web à Nîmes peut le reconstruire sur une base saine et maintenue. Pour la prévention, notre guide sur la sécurisation de WordPress et la version de PHP rappelle les bonnes pratiques.
Pour une vision globale de nos services aux entreprises gardoises, consultez notre page agence marketing digital à Nîmes. Nous traitons aussi les sites WordPress piratés à Perpignan, avec la même méthode d’intervention.
Vos questions sur le nettoyage d’un site piraté à Nîmes
Sous quel délai pouvez-vous intervenir ?
Le diagnostic démarre dès que nous recevons les accès à l’hébergement et à WordPress. Le délai précis dépend de notre charge et vous est confirmé au premier échange. Un site de taille modeste est souvent assaini en quelques jours.
Vais-je perdre mon référencement Google ?
Un piratage peut entraîner une baisse, surtout avec du spam SEO ou un avertissement de sécurité. Une fois le site nettoyé et le réexamen accepté, les positions remontent souvent par étapes. Nous ne pouvons toutefois pas garantir de délai.
Des données clients ont peut-être fuité : quelles obligations ?
Si des données personnelles sont concernées, vous devez en principe notifier la CNIL sous 72 heures, sauf risque improbable. Selon la gravité, les personnes touchées doivent aussi être informées. Notre rapport technique documente l’incident pour vous aider à décider.
Combien coûte la suppression d’un malware WordPress ?
Le prix dépend de l’étendue de l’infection, du nombre de sites hébergés et de l’état des mises à jour. Le chiffrage vous parvient une fois le diagnostic gratuit réalisé. Rien n’est engagé sans votre accord écrit.
Le site peut-il être piraté à nouveau ?
Oui, si la faille d’entrée reste ouverte. C’est la raison pour laquelle nous la cherchons et la refermons avant de rendre le site. Le risque baisse nettement, sans jamais disparaître totalement.
Comment réduire le risque à l’avenir ?
Mettez à jour WordPress, le thème, les extensions et PHP chaque mois. Supprimez ce qui ne sert plus, activez la double authentification et gardez des sauvegardes hors du serveur. Un contrat de maintenance peut prendre ces tâches en charge.
Testez la sécurité de votre site WordPress
Vous n’êtes pas certain que votre site soit sain ? Lancez une analyse gratuite de son niveau de sécurité avec notre outil :
Demandez votre diagnostic gratuit pour un site WordPress piraté à Nîmes : contactez notre équipe technique. Il précise la nature de l’infection, les données potentiellement exposées et le plan d’intervention que nous proposons.