 0498 70 98 60
Site WordPress piraté à Niort : site assaini, clients rassurés
Votre page d’accueil renvoie vers un casino, la Search Console signale du contenu piraté ou votre hébergeur a coupé la messagerie ? Dans une ville où tant d’entreprises travaillent pour des assureurs, un site WordPress piraté à Niort pose une question sensible. Vos clients vont vous demander si leurs données sont en sécurité.
Nous intervenons à distance pour nettoyer le site, trouver la faille exploitée et la refermer. Vous récupérez un site sain, des accès renouvelés et un rapport écrit à présenter à vos donneurs d’ordres. Aucun réglage ne rend un site invulnérable, mais un WordPress tenu à jour repousse la grande majorité des attaques automatisées.
Depuis plus de quinze ans, Référenceur développe et maintient des sites WordPress. Google et Microsoft comptent l’agence parmi leurs partenaires, et ses clients lui attribuent 4,7/5 sur 107 avis Google. Signalez-nous les symptômes observés : le diagnostic initial est gratuit.
Envie d’un premier indicateur avant de nous contacter ? Le test ne prend qu’un instant. Lancez notre analyse gratuite ci-dessous : elle examine les signaux de sécurité que votre site expose publiquement.
Les risques d’un piratage pour une entreprise du Niortais
Pour une ESN, un cabinet de conseil ou un courtier, le site est une vitrine de sérieux. Les donneurs d’ordres de l’assurance interrogent souvent leurs fournisseurs sur leurs pratiques de sécurité. Un site compromis peut fragiliser votre position lors d’un référencement fournisseur ou d’un renouvellement.
Les données sont l’autre enjeu. Formulaires de contact, demandes de devis, candidatures ou espaces clients contiennent des informations personnelles. Un courtier peut même stocker des éléments sur la situation de ses clients. Si une fuite crée un risque pour ces personnes, le RGPD impose de prévenir la CNIL sous 72 heures.
Les effets commerciaux suivent rapidement. Google peut afficher un avertissement à côté de votre adresse, et les navigateurs bloquer l’accès. Vos campagnes Google Ads sont suspendues tant que le site reste infecté.
Enfin, le temps joue contre vous. Plus une infection dure, plus le nettoyage de l’index Google prend de temps. Agir vite limite les dégâts, sans pour autant céder à la précipitation.
Comment reconnaître un site compromis
Certains signes sont flagrants, d’autres restent masqués et ne visent que les visiteurs arrivant de Google ou d’un mobile. Surveillez en particulier :
- Des redirections inexpliquées vers des sites de jeux, de crypto-monnaies ou de produits contrefaits.
- Des pages parasites indexées : la commande « site:votredomaine.fr » fait apparaître des titres en japonais ou des offres que vous ne vendez pas.
- Des envois de spam depuis votre serveur, des e-mails qui n’arrivent plus ou une messagerie suspendue par l’hébergeur.
- Une alerte « site piraté » dans Search Console, ou un écran rouge dans le navigateur.
- Un compte administrateur que personne ne reconnaît dans WordPress.
- Des annonces Google Ads refusées pour logiciel malveillant ou pour destination inaccessible.
Ne réinstallez pas une sauvegarde au hasard : elle peut contenir la même faille. Notre guide site WordPress piraté, les premières actions détaille les bons réflexes. Pour les pages en japonais, consultez notre article sur le spam SEO japonais dans WordPress.
Ce que comprend notre intervention
Un nettoyage de surface ne règle rien si la porte d’entrée reste ouverte. Nous traitons donc la cause autant que les effets.
| Volet | Notre action |
|---|---|
| Diagnostic | Lecture des journaux du serveur, comparaison des fichiers avec les versions d’origine, inventaire des comptes et tâches planifiées |
| Fichiers | Suppression du code malveillant et des accès cachés, remplacement des fichiers WordPress altérés |
| Base de données | Retrait des contenus injectés, des redirections et des utilisateurs frauduleux |
| Fermeture des failles | Identification de la cause : extension non corrigée, mot de passe partagé, droits d’hébergement trop larges |
| Mises à jour | Cœur, thème et modules actualisés, PHP migré vers une branche que ses développeurs corrigent encore |
| Durcissement | Changement de tous les mots de passe, double authentification, permissions strictes, pare-feu applicatif |
| Sauvegardes | Copies programmées sur un espace distinct du serveur web, avec un essai de restauration |
| Retrait des URL de spam via Search Console, demande de réexamen | |
| Surveillance | Contrôles périodiques de l’intégrité du site, alerte en cas de changement suspect |
À la fin, vous recevez un rapport d’intervention : cause probable, actions menées, recommandations. Vous pouvez le transmettre à un client, à votre assureur ou à votre délégué à la protection des données.
Notre méthode en 4 étapes
L’ordre ne change pas, même sous pression, afin de ne rien oublier. La durée de chaque étape dépend de l’ampleur de l’attaque.
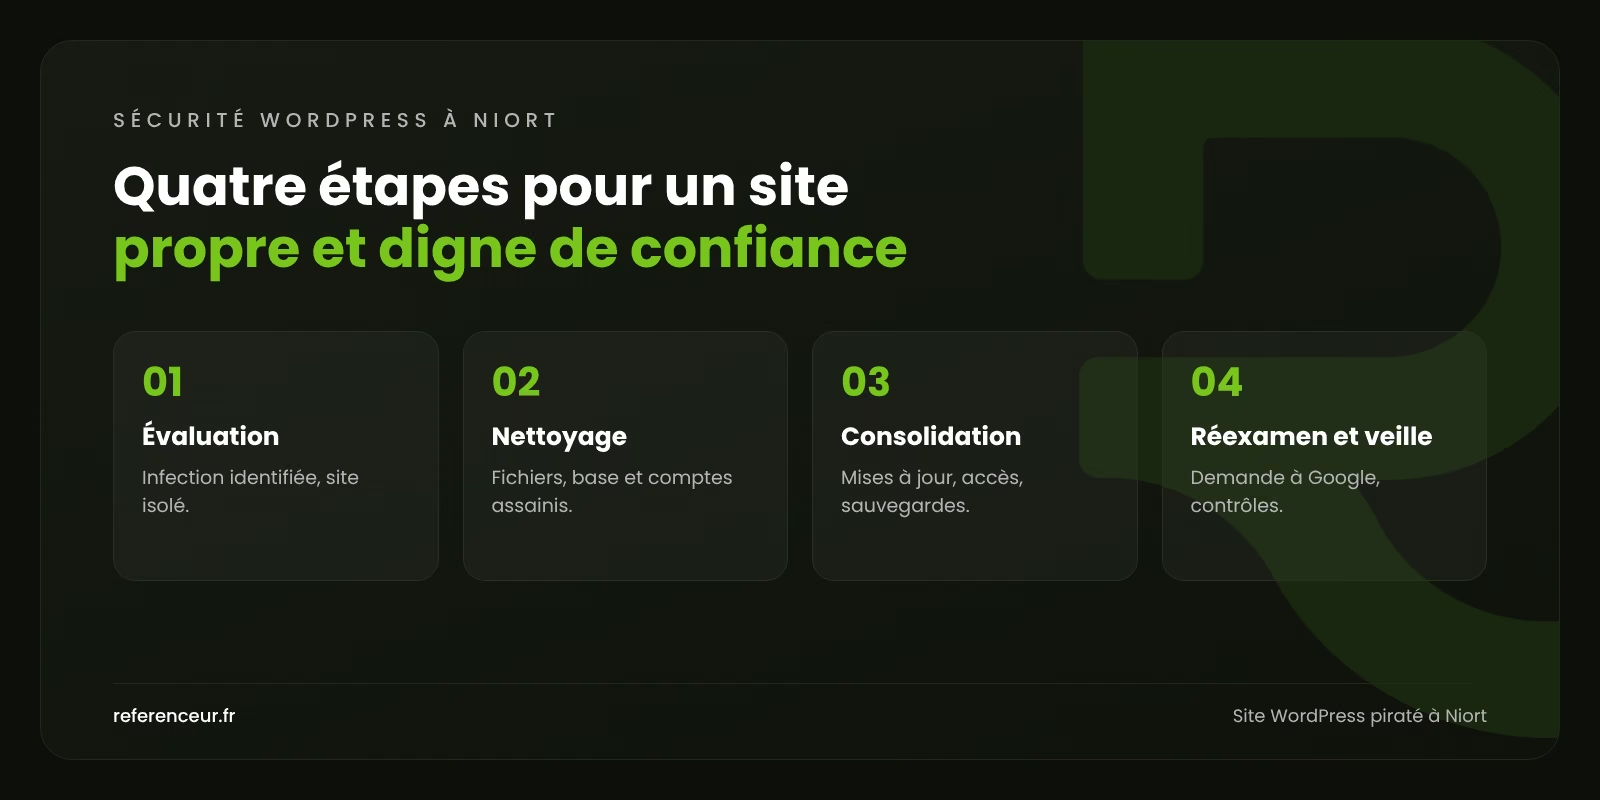
- Évaluation et isolement : identification de l’infection, mise en maintenance si nécessaire, conservation d’une copie pour l’analyse.
- Nettoyage : fichiers, base de données et comptes assainis, faille refermée. Une attaque simple se règle parfois en une journée.
- Consolidation : mises à jour, nouveaux accès, double authentification et sauvegardes externalisées.
- Réexamen et veille : demande de réexamen auprès de Google, suivi de l’indexation et contrôles réguliers.
Google décide seul du rythme de son réexamen, de quelques jours à quelques semaines. Pendant ce temps, le site reste sous notre surveillance.
Site WordPress piraté à Niort : du courtier à l’ESN, des besoins qui diffèrent
La priorité dépend de ce que votre site fait pour votre activité. Voici cinq situations typiques de l’agglomération niortaise.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Courtier ou agent d’assurance avec formulaires de devis | Protéger les informations de ses clients et prospects | Audit des formulaires et des pièces jointes stockées, constats pour votre analyse RGPD, durcissement des accès |
| ESN ou cabinet de conseil prestataire des mutuelles | Rassurer ses donneurs d’ordres sur la maîtrise de la sécurité | Rapport technique détaillé, rotation de tous les accès, plan de maintenance documenté |
| Organisme de formation avec inscriptions en ligne | Rouvrir les inscriptions sans risque | Nettoyage prioritaire du parcours d’inscription, contrôle des paiements, vérification des comptes stagiaires |
| PME industrielle de la périphérie avec site vitrine | Retrouver ses demandes de prix et son image | Désinfection, suppression des pages de spam, demande de réexamen, suivi de l’indexation |
| Entreprise de services dont les annonces sont bloquées | Faire réactiver ses campagnes au plus vite | Assainissement, vérification de l’état Safe Browsing, puis réexamen demandé côté Google Ads |
Ces cas sont illustratifs et ne désignent aucun client. Votre site sera examiné selon son rôle réel dans votre activité.
Pourquoi faire appel à Référenceur
Retirer le malware ne suffit pas si le site a disparu des résultats. Chez nous, développeurs WordPress, consultants SEO et experts Google Ads travaillent dans la même équipe. Après le nettoyage, nous vérifions donc aussi votre visibilité.
Un seul interlocuteur suit votre dossier jusqu’au rapport final. Toute l’intervention se mène à distance, depuis Francorchamps (Belgique) ou Wemperhardt (Luxembourg). Vos accès techniques suffisent.
Une branche de PHP périmée figure parmi les causes fréquentes. Notre article sécuriser WordPress grâce à la bonne version de PHP vous aide à contrôler la vôtre. Nous citons des clients belges, notamment la Menuiserie Rosen, Isolpur, Lupulus et l’Auto-école Georges. Parcourez nos réalisations.
Votre site est touché en ce moment ? Envoyez-nous son adresse et une description du problème pour une prise en charge rapide.
Après l’incident : un site plus sûr et toujours visible
Un WordPress encombré de modules jamais mis à jour reste une cible, même assaini. Notre agence web à Niort peut repartir sur une base plus légère, en WordPress ou en sur mesure. Notre page site WordPress piraté présente toutes nos prestations de sécurité.
Après un site WordPress piraté à Niort, votre visibilité compte autant. Tous nos services figurent sur la page agence marketing digital à Niort. Vous avez aussi un site en Loire-Atlantique ? La même méthode s’applique à un site WordPress piraté à Nantes.
Questions fréquentes sur la sécurité WordPress à Niort
Quand pouvez-vous commencer ?
Un site infecté passe avant les projets ordinaires, dans la limite des urgences en cours. Nous vous donnons une date de démarrage dès le premier contact. Rassembler les accès à l’avance fait gagner du temps.
Mes positions Google vont-elles chuter ?
Une infection qui s’éternise expose à des reculs et à des mentions d’alerte. Une fois le site propre et réexaminé, les pages regagnent en principe du terrain par paliers. Retrouver exactement le classement d’avant n’est jamais assuré.
Un formulaire contenait des données d’assurés : quelles obligations ?
Documentez la violation, comme l’exige le RGPD. Si elle présente un risque pour les personnes, notifiez-la à la CNIL sous 72 heures. Nous vous transmettons les éléments techniques ; la décision de notifier vous revient.
Quel est le prix d’une intervention ?
Tout dépend de l’attaque subie, du volume de pages et des failles découvertes en chemin. Un tarif annoncé sans examen serait fantaisiste. Votre devis ferme suit le diagnostic gratuit.
Faut-il un prestataire présent à Niort ?
Non, l’essentiel du travail a lieu sur le serveur et dans le tableau de bord WordPress. Prévoyez vos identifiants d’hébergement, un accès SFTP, l’accès à la base et un compte administrateur.
Comment éviter qu’un pirate revienne ?
Installez chaque correctif dès sa sortie et désinstallez tout module devenu superflu. Utilisez une version de PHP maintenue, un compte par personne et la double authentification. Des sauvegardes testées et une surveillance régulière ferment la boucle.
Un doute subsiste sur votre site ? Faites tourner à nouveau notre analyse de sécurité gratuite.
Demandez votre diagnostic gratuit de site WordPress piraté à Niort : transmettez-nous l’adresse du site concerné. Vous saurez quelle infection le touche, ce qu’elle change pour Google et vos annonces, et quels accès sécuriser d’abord.