 0498 70 98 60
Redirection malveillante WordPress : la prouver, la localiser et la supprimer
Un client vous écrit qu’en cliquant sur votre site depuis Google, il a atterri sur une fausse loterie. Vous vérifiez sur votre ordinateur : tout fonctionne. Ce scénario est typique d’une redirection malveillante WordPress, un code qui choisit ses victimes pour rester invisible aux yeux du propriétaire, parfois pendant des mois.
L’agence Référenceur aide les TPE, PME, artisans, professions libérales et associations partout en France à reproduire le détournement, à en trouver la source et à remettre le site d’aplomb, entièrement à distance. Ce guide explique pourquoi l’attaque vous échappe, comment la démontrer et où chercher le code responsable.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Il prolonge le guide central de la sécurité WordPress et notre page sur la marche à suivre quand un site WordPress est piraté. Vous pouvez aussi lancer l’analyse gratuite de sécurité disponible sur cette page.
Pourquoi un site WordPress redirige vers un autre site de façon sélective
Quand un site WordPress redirige vers un autre site une fois sur trois, sur mobile seulement ou uniquement après une recherche, il ne s’agit pas d’un bug de cache. Le script injecté applique des filtres pour que l’administrateur ne voie jamais rien.
Les filtres les plus courants portent sur la provenance du clic (moteur de recherche, réseau social), le type d’appareil et la présence d’un cookie de connexion WordPress, qui trahit l’équipe du site. Certains codes ne se déclenchent qu’une seule fois par adresse IP, ce qui rend les essais répétés trompeurs.
Les règles de Google relatives au spam classent ces comportements parmi les redirections trompeuses. Google y précise qu’un site piraté peut rediriger en fonction du référent, de l’agent utilisateur ou de l’appareil ; la Search Console prévoit d’ailleurs une action manuelle propre aux redirections trompeuses sur mobile.
Démontrer la redirection avant de chercher le code
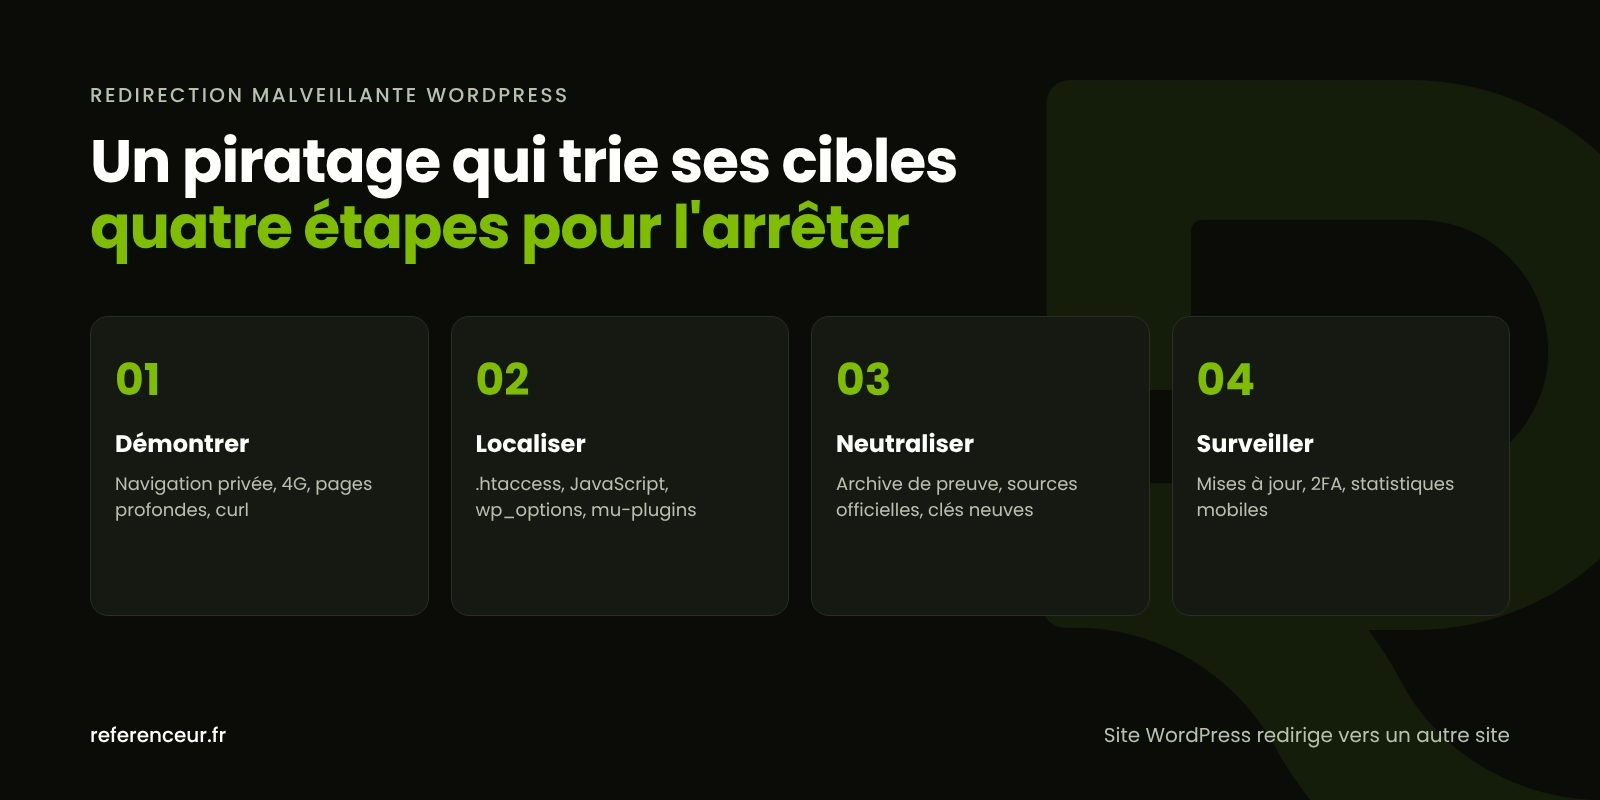
Un symptôme intermittent se traite mal. Il faut d’abord le rendre reproductible. À chaque essai, notez l’heure, l’appareil, le navigateur, la page de départ et l’adresse finale : ces détails guident ensuite la recherche dans les fichiers.
- Navigation privée sur ordinateur, sans être connecté à WordPress : adresse tapée directement, puis clic depuis une recherche Google.
- Smartphone en données mobiles, Wi-Fi coupé, en ouvrant votre site depuis les résultats de recherche ou un lien partagé.
- Pages profondes : fiches produits, articles anciens, versions traduites, car le code peut ne cibler qu’une partie du site.
- Test en direct de la Search Console, pour voir la page telle que Googlebot la reçoit.
- Rapport de transparence de Google, pour savoir si Safe Browsing a déjà classé le domaine comme dangereux.
curl -sI -A "Mozilla/5.0 (iPhone; CPU iPhone OS 17_0 like Mac OS X)" -e "https://www.google.fr/" https://www.votredomaine.fr/Cette requête imite un iPhone arrivant depuis Google et n’affiche que les en-têtes de réponse. Un en-tête Location vers un domaine inconnu signe une redirection côté serveur. Si rien n’apparaît, le détournement passe peut-être par du JavaScript, visible seulement dans le code source ou l’onglet Réseau des outils de développement.
Redirection malveillante WordPress : les points d’ancrage du code
Une même redirection malveillante WordPress est souvent posée à plusieurs endroits, si bien qu’un nettoyage partiel la laisse renaître. Passez en revue chacun de ces emplacements.
| Point d’ancrage | Trace typique | Comment vérifier |
|---|---|---|
| .htaccess (racine et sous-dossiers) | RewriteCond testant HTTP_REFERER ou HTTP_USER_AGENT, puis renvoi vers un domaine étranger | Recherche grep dans tous les fichiers .htaccess |
| Fichiers JavaScript du thème ou des extensions | Code obscurci ajouté en fin de fichier | Comparer avec l’archive d’origine de l’éditeur |
| Table wp_options | Adresse du site modifiée, champ « scripts d’en-tête » rempli à votre insu | Commandes WP-CLI et réglages des extensions d’insertion de code |
| Articles, pages et widgets | Balise script cachée dans un bloc HTML | Recherche de balises script dans toutes les tables |
| mu-plugins et extensions | PHP qui lit l’appareil ou le référent avant d’envoyer un en-tête Location | Empreintes WP-CLI, inventaire du dossier mu-plugins |
grep -rln --include=".htaccess" -e "HTTP_REFERER" -e "HTTP_USER_AGENT" .
wp option get home
wp db search "<script" --all-tables
Exécutée à la racine, la première commande liste les fichiers .htaccess suspects. La deuxième affiche l’adresse que WordPress utilise pour l’accueil, qui doit être la vôtre au caractère près. La dernière repère les balises script stockées dans la base ; un outil de mesure d’audience légitime peut y figurer, vérifiez chaque résultat.
Neutraliser le détournement sans le voir revenir
Réalisez d’abord une archive des fichiers et de la base, stockée hors du serveur, à la fois preuve et point de retour. Ne restaurez pas une ancienne sauvegarde tant que la date d’apparition du code reste inconnue : elle pourrait déjà le contenir.
Remplacez chaque .htaccess altéré par le bloc de base fourni dans la documentation WordPress et ne remettez que les règles que vous savez justifier. Retirez les scripts des contenus, des widgets et des options, puis réinstallez le cœur, les extensions et le thème depuis leurs sources officielles.
Il reste à trouver la voie d’accès : fichiers PHP dans les médias, administrateurs inconnus, tâches planifiées suspectes. Notre méthode pour éliminer un malware de WordPress détaille ces contrôles ; régénérer les clés secrètes ferme au passage les sessions encore actives.
Refaites enfin les essais du départ, avec les mêmes appareils. Une redirection qui réapparaît après quelques heures désigne presque toujours une tâche cron ou un fichier oublié qui réécrit le code.
Prévenir la récidive et repérer les signaux faibles
Ces piratages s’appuient en général sur une extension, un thème ou une version de PHP obsolète. Gardez tous les composants à jour et contrôlez votre environnement serveur grâce à notre page sur la version de PHP et la sécurité de WordPress.
Limitez les accès : double authentification, mots de passe uniques, suppression des comptes d’anciens prestataires. Les mises à jour WordPress doivent devenir une routine planifiée, accompagnée de sauvegardes externes testées.
Gardez aussi un œil sur vos statistiques. Une baisse brutale des sessions mobiles ou un temps de visite qui s’effondre sur les pages d’arrivée depuis Google peut révéler une redirection avant qu’un client ne vous écrive. Un suivi en web analytics correctement paramétré joue alors le rôle d’alarme.
Diagnostic et remise en état 100 % en visioconférence
Ce type de piratage se diagnostique justement mieux à distance, puisqu’il faut adopter le point de vue d’un visiteur extérieur. Lors d’une première visio, nous reproduisons ensemble la redirection en partage d’écran et rassemblons les accès utiles.
La recherche et la suppression du code se font ensuite avec des identifiants temporaires, révoqués à la fin. Vous recevez un rapport des emplacements nettoyés et de la faille probable, ainsi qu’une courte vidéo pour refaire les tests vous-même.
Un suivi mensuel peut ensuite gérer mises à jour et sauvegardes, pour un restaurant à Marseille comme pour un cabinet à Rennes. Notre page réparer un site WordPress piraté décrit l’intervention complète.
Redirection malveillante WordPress : questions fréquentes
Pourquoi seuls les visiteurs sur smartphone sont-ils redirigés ?
De nombreux scripts lisent l’agent utilisateur pour ne viser que les mobiles, plus nombreux et rarement testés par les administrateurs. Essayez en données mobiles, Wi-Fi coupé, en passant par une recherche Google. Ce comportement oriente vers une redirection malveillante WordPress installée dans le .htaccess, dans un fichier JavaScript ou dans une extension compromise.
Mon site WordPress redirige vers un autre site seulement depuis Google : est-ce grave ?
Oui. Si votre site WordPress redirige vers un autre site uniquement pour les visiteurs issus de Google, un code contrôle le référent pour échapper à votre vigilance. Vos clients peuvent tomber sur une arnaque et Google peut afficher un avertissement ou prendre une action manuelle. Traitez la situation comme une intrusion à part entière.
Une extension de redirections peut-elle être responsable ?
C’est possible de deux façons. Un attaquant disposant d’un compte administrateur a pu ajouter des règles dans une extension tout à fait légitime : passez-les toutes en revue. L’extension elle-même, si elle n’était pas à jour, a pu servir de porte d’entrée. Mettez-la à jour ou remplacez-la, puis vérifiez la liste des administrateurs.
Changer de thème peut-il régler le problème ?
Rarement. Le code se loge souvent dans le .htaccess, la base de données, une extension ou un fichier must-use, qui restent actifs quel que soit le thème. Le changement peut même masquer le symptôme quelques jours et donner une fausse impression de guérison. Identifiez la source, puis réinstallez le thème d’origine.
Mon hébergeur dit que le serveur est sain : que faire ?
L’hébergeur surveille son infrastructure, pas le contenu de votre WordPress : les deux peuvent être dans un état différent. Transmettez-lui vos essais documentés et demandez les journaux d’accès. Vous pouvez aussi utiliser 17Cyber, le dispositif d’assistance en ligne opéré avec Cybermalveillance.gouv.fr, la police et la gendarmerie, pour obtenir un diagnostic et une orientation.
Dois-je prévenir les clients redirigés ?
Si la page d’arrivée réclamait un mot de passe, un paiement ou un téléchargement, informez vos clients avec sobriété et invitez-les à changer les identifiants saisis. Cybermalveillance.gouv.fr publie des fiches utiles pour les victimes d’hameçonnage. Si des données personnelles traitées par votre site ont été exposées, le RGPD peut imposer une notification à la CNIL ; faites-vous accompagner.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Certains visiteurs se retrouvent sur un site inconnu ? Fixez un appel visio de 20 minutes pour diagnostiquer le site : nous reproduisons la redirection avec vous en partage d’écran et définissons le plan pour la supprimer durablement.