 0498 70 98 60
Site WordPress piraté que faire : le plan d’urgence en 7 étapes
Un client vous appelle parce que votre site l’a envoyé sur une fausse boutique, Chrome affiche un écran rouge, ou l’hébergeur vient de suspendre l’hébergement. Site WordPress piraté que faire dans l’immédiat ? Cette page déroule un plan d’urgence pensé pour les premières heures : contenir l’attaque, préserver les traces, puis remettre le site en état sans le voir retomber une semaine plus tard.
L’agence Référenceur intervient à distance pour les TPE, PME, commerçants, professions libérales et associations dont le site a été compromis : diagnostic écran partagé, recherche de la faille, puis accompagnement pour réparer un site WordPress piraté de façon durable.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Cette page complète notre dossier sur la sécurité WordPress. Une analyse gratuite de sécurité est disponible sur cette page pour un premier repérage ; si vous préférez nous confier directement le dossier, consultez notre offre d’intervention sur un site WordPress piraté.
Les premières minutes : ce qu’il ne faut surtout pas faire
Le réflexe naturel consiste à tout effacer ou à remettre en ligne la sauvegarde la plus récente. Mauvaise idée dans les deux cas : vous perdez les indices qui expliquent l’attaque, et la dernière sauvegarde contient peut-être déjà le code injecté.
Évitez aussi de supprimer uniquement le fichier suspect que vous voyez, de réinstaller un thème ou une extension « nulled » trouvés sur un site de téléchargement, ou de solliciter Google pour un réexamen avant la fin du nettoyage. Google indique qu’une demande envoyée trop tôt peut allonger la durée pendant laquelle le site reste signalé.
Ne répondez à aucun message de l’attaquant. Et si un prestataire doit intervenir, ne lui envoyez pas vos mots de passe par courriel : créez-lui des comptes à son nom, limités dans le temps, que vous supprimerez à la fin.
Site WordPress piraté que faire : le plan d’urgence en 7 étapes
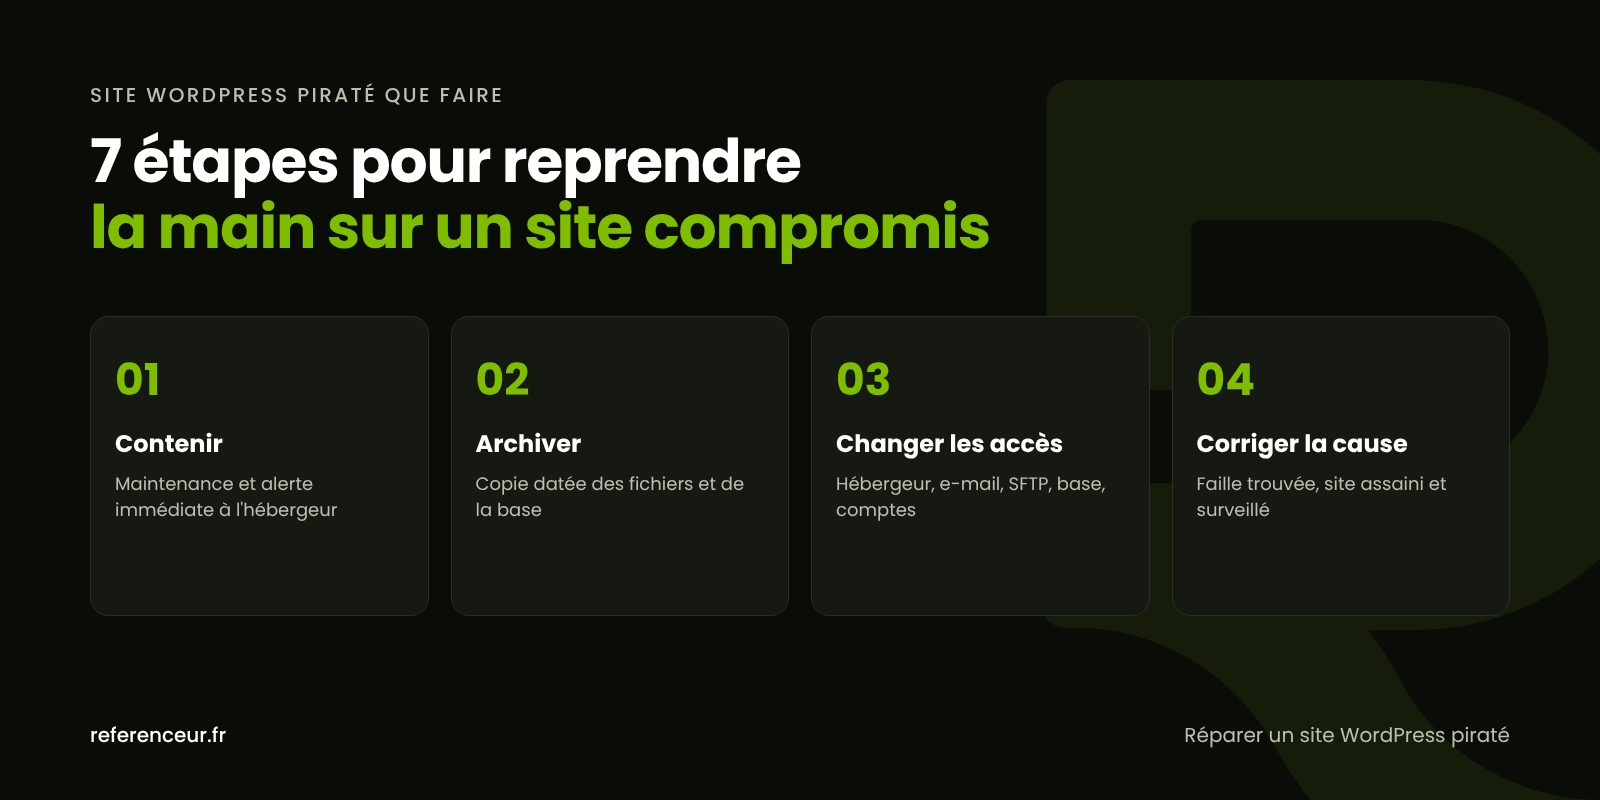
- Constituez un dossier. Notez l’heure, les adresses concernées, faites des captures depuis un ordinateur, un smartphone et un clic dans les résultats Google : certaines redirections ne ciblent que ces visiteurs.
- Coupez l’exposition. Activez une page de maintenance ; si l’administration n’est plus fiable, demandez à l’hébergeur de restreindre l’accès public.
- Alertez l’hébergeur. Il détient les journaux du serveur, peut vérifier les autres sites du même compte et vous dire quelles sauvegardes il conserve.
- Archivez l’état compromis. Téléchargez les fichiers et exportez la base de données sans rien modifier, dans un dossier daté. Cette archive sert de preuve et d’objet d’analyse, jamais de point de restauration.
- Reprenez la main sur les accès, selon l’ordre du tableau ci-dessous.
- Trouvez la cause : extension faillible, identifiants dérobés, ancien compte encore actif.
- Remettez en état, puis surveillez : nettoyage ou restauration, mises à jour immédiates, double authentification et contrôles répétés les semaines suivantes.
Les quatre premières étapes se font le jour même : elles limitent la casse pendant que la cause est recherchée. Voilà, en résumé, la réponse la plus sûre à la question « site WordPress piraté que faire ».
Changer les mots de passe dans le bon ordre
Commencez par les comptes qui permettent de récupérer tous les autres : l’espace client de l’hébergeur et l’adresse e-mail de récupération. Faites-le depuis un appareil sain, pas depuis un poste qui pourrait lui-même être infecté.
| Priorité | Accès concerné | Point de contrôle |
|---|---|---|
| 1 | Compte chez l’hébergeur | Double authentification, coordonnées de contact non modifiées |
| 2 | Boîte e-mail de l’administrateur | Absence de règle de transfert ou de filtre ajouté |
| 3 | SFTP et SSH | Suppression des comptes et clés que vous ne reconnaissez pas |
| 4 | Utilisateur de la base de données | Nouveau mot de passe recopié dans DB_PASSWORD du fichier wp-config.php |
| 5 | Comptes WordPress | Administrateurs inconnus relevés puis supprimés, mots de passe renouvelés |
| 6 | Clés et salages de wp-config.php | Nouvelles valeurs pour invalider toutes les sessions en cours |
WordPress.org met à disposition un générateur officiel de clés. Stockez les nouveaux mots de passe, longs et tous différents, dans un gestionnaire dédié plutôt que dans un document partagé.
Identifier la faille avant de nettoyer
Nettoyer sans connaître la porte d’entrée revient à soigner la fièvre sans traiter l’infection. Avec WP-CLI, l’outil en ligne de commande maintenu par le projet WordPress, quelques commandes passées en SSH dressent un premier état des lieux :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator
wp cron event list
find wp-content/uploads -name "*.php"
Les deux premières confrontent le cœur et les extensions issues du répertoire officiel aux empreintes publiées par WordPress.org. Les trois autres affichent les administrateurs, les tâches planifiées et les fichiers PHP cachés parmi les médias, un dossier qui ne devrait en contenir aucun.
Croisez ces résultats avec les journaux d’accès et la date de dernière mise à jour de chaque extension. Si un administrateur inconnu apparaît, notre article sur le compte admin WordPress piraté détaille l’enquête à mener.
Réparer un site WordPress piraté : restauration ou nettoyage
Restaurer est la voie la plus rapide, à deux conditions : disposer d’une copie antérieure à l’intrusion et avoir refermé la faille. Sinon, le site retombera par le même chemin. Notre guide sauvegarde WordPress aide à dater la bonne copie.
Le nettoyage complet devient indispensable quand la date de l’intrusion reste floue ou que les sauvegardes manquent : réinstallation du cœur et des extensions depuis les sources officielles, revue du thème, de la configuration et de la base, retrait de chaque élément injecté. La méthode est détaillée dans nettoyer un malware WordPress.
Lorsque le site repose sur un thème qui n’est plus maintenu, réparer un site WordPress piraté ne fait parfois que repousser le prochain incident. Une refonte sur des fondations saines, sous WordPress ou sur mesure, mérite alors d’être étudiée.
Après le nettoyage : Google, CNIL et 17Cyber
Une fois le site propre, mettez à jour le cœur, les thèmes et les extensions, contrôlez que la version de PHP est toujours supportée et supprimez tout composant inutile. Appliquez ensuite les recommandations de la page officielle Hardening WordPress.
Si Google a signalé le site, corrigez chaque URL listée dans le rapport « Problèmes de sécurité » de la Search Console, puis demandez un réexamen en décrivant précisément les corrections. L’aide de Google évoque un délai allant d’environ un jour à plusieurs semaines selon le type de problème.
Si des données personnelles ont pu être exposées et que cela crée un risque pour les personnes, le RGPD impose une notification à la CNIL, si possible dans les 72 heures, par son téléservice en ligne : notre article fuite de données et RGPD détaille la démarche. Le service 17Cyber, opéré par Cybermalveillance.gouv.fr avec la police et la gendarmerie, propose un diagnostic et une orientation ; une plainte peut être déposée auprès de la police ou de la gendarmerie.
Un accompagnement à distance, entièrement en visio
Un site compromis se répare sur le serveur, pas dans vos locaux. Nous travaillons donc uniquement en visioconférence : appel initial avec partage d’écran pour constater les symptômes, création d’accès temporaires, intervention, puis restitution enregistrée et rapport écrit.
Quand la question « site WordPress piraté que faire » se pose, vous voyez chaque action au moment où elle est menée. Ce format convient aussi bien à un cabinet d’architectes à Rennes qu’à une boutique en ligne de Montpellier ou à une association de Strasbourg : un lien de connexion suffit.
Site WordPress piraté que faire : réponses aux questions courantes
Dois-je mettre le site hors ligne tout de suite ?
Protégez d’abord vos visiteurs, mais sans supprimer quoi que ce soit. Une page de maintenance ou un blocage temporaire par l’hébergeur suffit. Supprimer les fichiers efface les preuves et empêche de comprendre l’attaque ; un site recréé à l’identique, sans correction de la faille, a toutes les chances d’être compromis à nouveau.
La sauvegarde d’hier peut-elle tout régler ?
Rarement à elle seule. Beaucoup d’intrusions restent dormantes plusieurs semaines avant de se manifester : la copie de la veille peut contenir la même porte dérobée. Comparez plusieurs sauvegardes, regardez les dates de modification des fichiers et appliquez toutes les mises à jour juste après la restauration, faute de quoi la faille reste ouverte.
L’hébergeur a suspendu mon compte : quelle est la marche à suivre ?
Demandez-lui le motif précis, la liste des fichiers en cause et les conditions de réactivation. Réclamez également les journaux d’accès et l’inventaire des sauvegardes disponibles, utiles pour dater l’intrusion. Ne migrez pas le site chez un autre hébergeur avant d’avoir trouvé la cause : vous déplaceriez simplement le problème.
Faut-il prévenir mes clients ?
Si des données personnelles ont été atteintes et que la violation présente un risque élevé pour les personnes, le RGPD impose de les informer, notamment pour qu’elles changent un mot de passe réutilisé ailleurs. La notification à la CNIL suit ses propres critères. En cas de doute sur votre situation, consultez les ressources de la CNIL ou un juriste.
Combien de temps faut-il pour réparer un site WordPress piraté ?
Cela dépend de l’ampleur de l’infection, de la présence de sauvegardes saines et de la complexité du site. Un site vitrine bien sauvegardé se remet sur pied plus vite qu’une boutique infectée depuis des mois. Pour réparer un site WordPress piraté durablement, la recherche de la cause compte autant que le nettoyage.
Que m’apporte concrètement 17Cyber ?
Le service en ligne pose un diagnostic de votre situation, fournit des recommandations adaptées et peut vous mettre en relation avec un prestataire ou, si nécessaire, avec un policier ou un gendarme par tchat. Il ne répare pas le site à votre place : la remise en état reste à mener avec votre hébergeur ou un professionnel.
Quel compte rendu exiger après l’intervention ?
Un rapport écrit qui nomme la porte d’entrée retenue, les fichiers et comptes supprimés, les mises à jour effectuées et les protections ajoutées. Demandez aussi qui assure la surveillance ensuite, et selon quelle fréquence. Sans ce document, impossible de vérifier que la cause a été traitée, et pas seulement le symptôme.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Votre site WordPress vient d’être piraté ? Planifiez un appel visio de diagnostic : nous constatons ensemble les symptômes, écran partagé, et fixons les premières mesures à prendre sans détruire les preuves.