 0498 70 98 60
Site WordPress piraté à Orléans : site assaini, demandes rétablies
Vos clients signalent des e-mails douteux envoyés depuis votre domaine ? Votre site affiche des produits que vous ne vendez pas, ou Google le marque comme dangereux ? Un site WordPress piraté à Orléans coupe d’un coup le flux de demandes d’une PME. Chaque jour compte pour vos positions et vos annonces.
Nous prenons en charge le nettoyage à distance, trouvons par où l’attaquant est entré et refermons cette porte. Votre site redevient fiable, puis nous ajoutons les protections qui manquaient. Aucun prestataire sérieux ne garantit l’invulnérabilité, mais un site à jour et surveillé décourage l’immense majorité des attaques automatisées.
Référenceur maintient des sites WordPress depuis plus de quinze ans. Google et Microsoft nous ont accordé le statut de partenaire, et nos clients nous accordent 4,7/5 sur 107 avis Google. Signalez-nous l’adresse du site touché : le premier diagnostic ne vous coûte rien.
Avant même de nous contacter, faites un premier contrôle : l’analyseur gratuit ci-dessous passe en revue la sécurité visible de votre WordPress.
Les signes qui trahissent un WordPress infecté
Un piratage moderne cherche souvent à rester discret, pour exploiter votre site le plus longtemps possible. Les symptômes suivants doivent pourtant vous alerter.
- Envoi de spam depuis votre serveur : vos factures et devis atterrissent en indésirables, ou votre hébergeur limite vos envois.
- Redirections ciblées : seuls les visiteurs sur smartphone ou venus de Google sont détournés vers des sites frauduleux.
- Contenus injectés : des pages de produits contrefaits ou de casino apparaissent dans l’index de Google sous votre domaine.
- Avertissement de sécurité : Search Console vous notifie un problème, ou Chrome affiche une alerte rouge à l’ouverture.
- Comptes inconnus : de nouveaux administrateurs figurent dans WordPress, ou des mots de passe ont changé sans raison.
- Annonces Google refusées pour « logiciel malveillant », alors que vos campagnes fonctionnaient.
Ne réinstallez pas une ancienne sauvegarde à l’aveugle : la faille d’origine serait toujours là. Commencez par lire notre guide site WordPress piraté : que faire. Si le problème concerne surtout les e-mails, notre article WordPress envoie du spam par e-mail vous aide à le confirmer.
Pour une PME orléanaise, un piratage se paie en demandes perdues
Beaucoup d’entreprises de la métropole, des sociétés de services d’Interives aux industriels de Saran, comptent sur leur site pour recevoir leurs premiers contacts. Un site détourné ou bloqué les prive de ces demandes. Les concurrents récupèrent les prospects pendant toute la durée de l’incident.
L’impact touche aussi la publicité. Google Ads refuse les annonces qui mènent vers un site compromis, quel que soit votre budget. Pour une entreprise qui dépend des annonces, l’acquisition s’arrête net jusqu’à la remise en état.
Le référencement naturel encaisse le choc à son tour. Les pages de spam indexées et les alertes de sécurité font reculer vos positions. Une intervention rapide réduit en général le temps de récupération.
Reste la question réglementaire. Formulaires, espaces clients ou candidatures : votre WordPress contient sans doute des données personnelles. Si une violation présente un risque pour les personnes concernées, l’article 33 du RGPD laisse 72 heures pour prévenir la CNIL.
Le contenu de notre intervention
Supprimer les fichiers infectés sans trouver la cause revient à repeindre une porte restée ouverte. Notre intervention traite les deux.
- Diagnostic approfondi : on remonte la trace de l’intrusion dans les logs, on compare chaque fichier à sa version saine, on vérifie les comptes.
- Désinfection des fichiers : code hostile et accès cachés éliminés, fichiers d’origine réinstallés pour WordPress, le thème et les extensions.
- Désinfection de la base : retrait des contenus de spam, des scripts injectés dans les réglages et des utilisateurs illégitimes.
- Fermeture du point d’entrée : plugin troué corrigé ou retiré, identifiants révoqués, accès serveur restreints.
- Mises à jour : WordPress, thème, extensions et PHP passés sur des versions encore maintenues.
- Durcissement : renouvellement des mots de passe, double authentification, restriction des droits, pare-feu applicatif.
- Sauvegardes : archives quotidiennes conservées chez un tiers, restauration vérifiée au moins une fois.
- Google : demande de suppression des URL parasites dans Search Console, puis réexamen sollicité après assainissement.
- Surveillance : empreinte des fichiers vérifiée à intervalles fixes, avec notification au moindre écart.
Un compte rendu écrit vous est remis à la fin : origine probable, actions menées, recommandations. Il sera utile pour votre assureur ou votre registre RGPD. Votre hébergement fait tourner un PHP ancien ? Notre article sécuriser WordPress via la version de PHP détaille les risques d’une version obsolète.
Site WordPress piraté à Orléans : de la boutique B2B au cabinet de courtage, des besoins qui diffèrent
Pour un site WordPress piraté à Orléans, l’urgence n’est pas la même partout. Une boutique perd des ventes, un cabinet risque surtout une atteinte à la confidentialité. Voici cinq situations typiques de la métropole.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Distributeur B2B avec boutique WooCommerce à Saran | Reprendre les commandes sans exposer les données de paiement | Nettoyage prioritaire du tunnel d’achat, contrôle des scripts de paiement, revue des comptes clients |
| Courtier ou cabinet d’assurance du centre d’Orléans | Protéger des données personnelles parfois sensibles | Audit des formulaires et des fichiers stockés, éléments factuels pour votre analyse de risque RGPD |
| ESN installée à Interives | Préserver sa crédibilité technique auprès de ses clients | Nettoyage discret, durcissement complet, rapport détaillé réutilisable auprès des clients |
| Fournisseur de la filière cosmétique à Saint-Jean-de-Braye | Rassurer des donneurs d’ordres très attentifs à la confidentialité | Revue des accès partenaires, retrait des pages de spam, demande de réexamen à Google |
| PME de services d’Olivet dont les e-mails partent en spam | Rétablir la délivrabilité de ses devis | Arrêt des envois parasites, enregistrements DNS d’authentification (SPF, DKIM, DMARC) contrôlés, réputation du domaine suivie |
Ces situations sont des exemples, pas des clients. L’ordre des opérations s’adapte toujours à votre urgence principale.
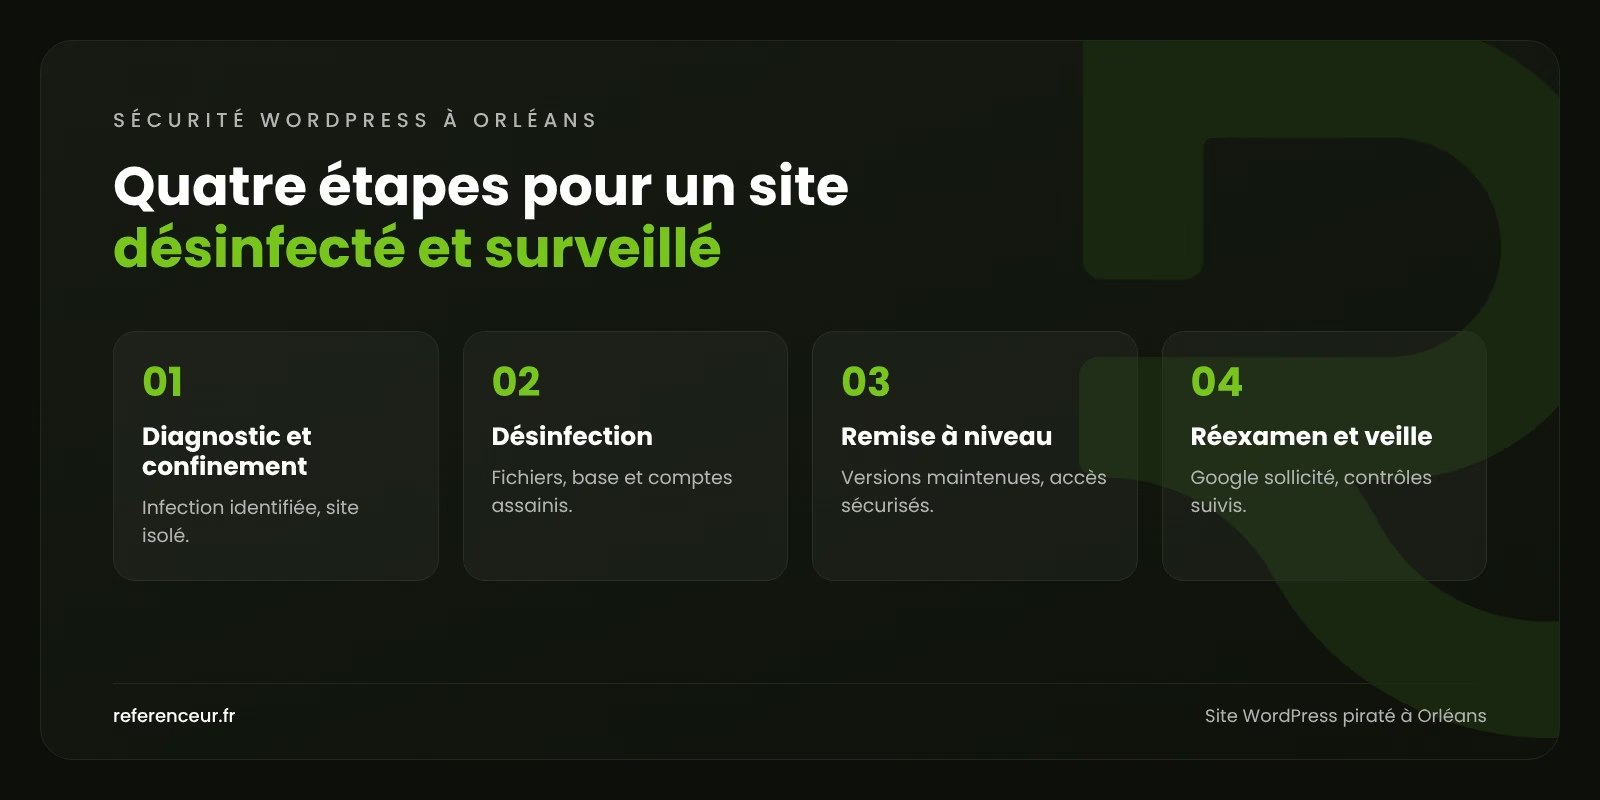
Notre méthode en 4 étapes
Chaque intervention suit la même séquence, pour ne rien oublier sous la pression. Sa durée dépend de l’ampleur de l’infection.
- Diagnostic et confinement : identification de l’infection, mise en maintenance si nécessaire, copie de l’état infecté pour l’analyse.
- Désinfection : fichiers et base assainis, utilisateurs frauduleux retirés, faille colmatée. Selon les cas, l’opération prend de quelques heures à plusieurs jours.
- Remise à niveau et protection : versions maintenues, accès sécurisés, sauvegardes automatiques en place.
- Réexamen et veille : sollicitation de Google, suivi des pages indexées, contrôles réguliers sur plusieurs semaines.
Le délai de réponse de Google échappe à tout prestataire et dépend du type d’alerte. Pendant cette attente, nous vérifions que le site reste propre.
Pourquoi confier votre site à Référenceur
Un site désinfecté doit aussi retrouver sa place dans Google. Notre équipe réunit des développeurs WordPress, des consultants SEO et des spécialistes Google Ads. Après un site WordPress piraté à Orléans, nous surveillons donc aussi la reprise de votre visibilité.
Vous gardez un seul interlocuteur du premier échange au rapport final. Nos techniciens interviennent depuis la Belgique (Francorchamps) et le Luxembourg (Wemperhardt), sans jamais se déplacer. Les accès techniques suffisent pour intervenir.
Après le nettoyage, nos consultants suivent l’indexation et l’évolution des positions. Si vos annonces avaient été suspendues, nous accompagnons leur réapprobation. Vous n’avez pas à jongler entre plusieurs prestataires dans un moment déjà délicat.
Lupulus, Isolpur, la Menuiserie Rosen et l’Auto-école Georges, toutes basées en Belgique, figurent parmi nos clients. Parcourez nos projets. Votre site est infecté aujourd’hui ? Contactez-nous en décrivant les symptômes, nous revenons vers vous rapidement.
Après la crise : un site plus solide
Un WordPress ancien, chargé d’extensions abandonnées, reste vulnérable même nettoyé. Notre agence web à Orléans peut le reconstruire sur des bases saines, en WordPress ou en sur mesure. Pour le détail de nos prestations de sécurité, consultez la page site WordPress piraté.
Pour voir l’ensemble de nos services aux entreprises du Loiret, rendez-vous sur la page marketing digital à Orléans. Vous avez une filiale en Indre-et-Loire ? Nous traitons aussi les cas de site WordPress piraté à Tours. Un contrat de maintenance peut ensuite prendre le relais.
Questions fréquentes sur la sécurité WordPress à Orléans
Combien de temps avant votre intervention ?
Les sites infectés sont traités en priorité, selon notre charge du moment. Nous vous annonçons un délai précis dès le premier échange. Des accès prêts à l’emploi accélèrent nettement la prise en charge.
Mon référencement va-t-il en souffrir ?
Plus l’infection dure, plus Google risque de déclasser des pages ou d’afficher une alerte. Après désinfection et réexamen, les positions remontent le plus souvent par paliers. Un retour exact à la situation antérieure ne peut pas être promis.
Quelles obligations si des données personnelles ont été exposées ?
Vous devez évaluer la violation et la consigner dans votre registre. En cas de risque pour les personnes, la notification à la CNIL intervient sous 72 heures. Nous fournissons les constats techniques, vous restez responsable de la décision.
Quel budget prévoir pour désinfecter mon site ?
Le prix varie selon la gravité de l’infection, la taille du site et le nombre de failles. Nous ne fixons pas de forfait sans avoir examiné le site. Vous recevez un devis après le diagnostic gratuit, avant le moindre travail.
Une intervention à distance est-elle suffisante ?
Oui : l’essentiel du travail a lieu dans les fichiers hébergés et dans le back-office. Nous avons besoin des accès à l’hébergement, au transfert de fichiers, à la base de données et au tableau de bord. Une présence physique n’apporterait rien.
Comment se protéger durablement ?
Installez les mises à jour dès leur sortie et supprimez les extensions inutilisées. Optez pour une version de PHP maintenue, des mots de passe robustes et l’authentification à deux facteurs. Ajoutez des sauvegardes vérifiées et une surveillance régulière.
Une inquiétude persiste sur votre site ? Notre scanner gratuit, juste en dessous, vous donne un nouvel état des lieux en un clic.
Demandez votre diagnostic gratuit de site WordPress piraté à Orléans : transmettez-nous l’adresse du site concerné. Vous saurez quel type d’infection le touche, ce que Google en voit et quels accès sécuriser immédiatement.