 0498 70 98 60
Extension WordPress vulnérable : repérer, trier et remplacer sans risque
Agenda en ligne d’un ostéopathe, simulateur de devis d’un menuisier, retrait en magasin d’une cave à vins de Lyon : derrière chaque bouton se cache une extension écrite par un tiers. Il suffit d’une extension WordPress vulnérable pour que tout le site soit exposé, car ce code tourne avec les droits complets de WordPress.
L’agence Référenceur accompagne les TPE, artisans, professions libérales et associations loi 1901 qui veulent savoir ce qui tourne réellement sur leur site : revue de chaque composant, classement par niveau de risque et feuille de route de remplacement, le tout en visioconférence, avec vous ou avec votre prestataire habituel.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Extension WordPress vulnérable : un risque qui dépasse sa fonction
Une extension de galerie photo n’a pas besoin d’accéder à vos commandes, et pourtant elle le peut : WordPress ne cloisonne pas les extensions entre elles. Si elle contient une faille permettant de téléverser un fichier PHP, d’injecter du SQL ou de s’octroyer un rôle supérieur, l’attaquant en profite pour prendre pied sur l’ensemble de l’installation.
La documentation officielle sur le durcissement de WordPress cite les extensions et logiciels obsolètes parmi les méthodes d’attaque courantes. L’OWASP, dans son Top 10 2025, consacre de son côté une catégorie entière aux failles de la chaîne d’approvisionnement logicielle, c’est-à-dire aux composants tiers que l’on intègre sans toujours les surveiller.
Paradoxe : c’est souvent la sortie du correctif qui ouvre la période la plus dangereuse. Une fois la vulnérabilité documentée, des scripts automatisés testent des milliers de sites pour trouver ceux qui n’ont pas encore appliqué la mise à jour.
Thème WordPress nulled ou extension piratée : tolérance zéro
Un thème WordPress nulled est une copie illégale d’un produit payant, débarrassée de sa vérification de licence puis revendue pour une poignée d’euros sur des plateformes douteuses. Le gain apparent cache un problème majeur : quelqu’un a modifié le code, et vous ignorez ce qu’il y a ajouté.
Dans la pratique, ces fichiers embarquent régulièrement du code caché : porte dérobée, injection de liens publicitaires, création d’un utilisateur fantôme. Et parce qu’ils sont coupés des serveurs de l’éditeur, ils ne se mettent jamais à jour, ce qui les rend vulnérables à chaque faille corrigée dans l’original.
Le projet WordPress déconseille toute installation depuis une source non fiable. Un thème WordPress nulled découvert sur un site en ligne impose donc un audit complet, pas un simple échange de fichiers : notre procédure pour nettoyer un malware WordPress commence justement là.
Passer vos composants au crible
Le point de départ est un tableau de bord honnête de tout ce qui est installé. Que vous le fassiez vous-même ou que votre prestataire s’en charge, quatre questions structurent la revue :
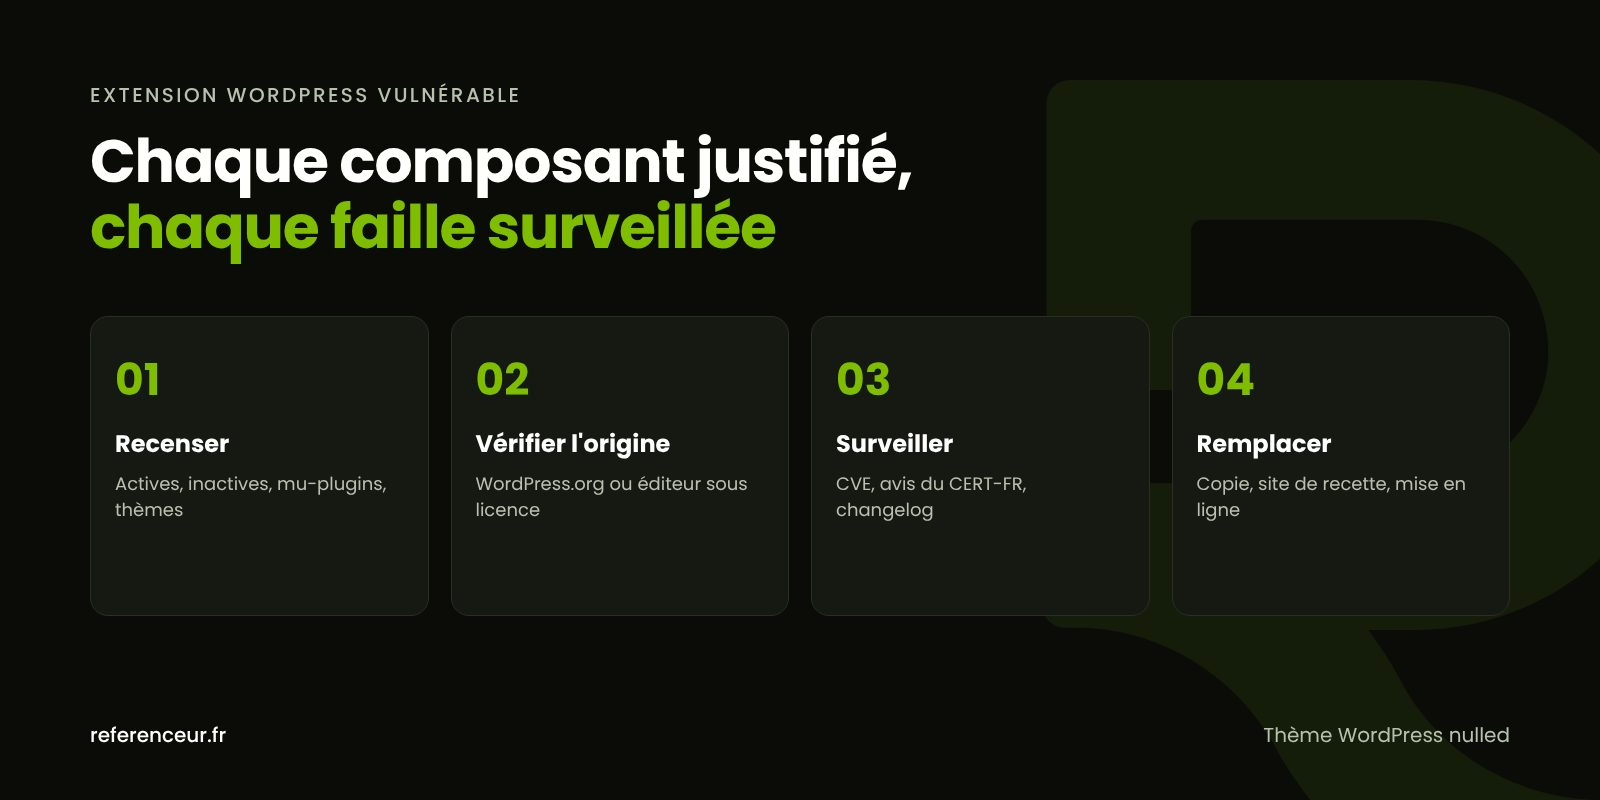
- Qu’est-ce qui est présent ? Extensions actives ou non, dossier mu-plugins, thème principal et thème enfant.
- D’où cela vient-il ? Répertoire WordPress.org, éditeur commercial avec licence valide, ou origine floue.
- Qui le maintient ? Date de la dernière version, compatibilité annoncée, correctifs en attente.
- Que décide-t-on ? Mettre à jour et garder, migrer vers une alternative, ou retirer.
Si vous disposez d’un accès SSH, WP-CLI fournit ces informations en quelques secondes. Les commandes ci-dessous repèrent les extensions inactives, celles qui attendent une nouvelle version, leur statut sur WordPress.org et toute modification de leurs fichiers :
wp plugin list --status=inactive --fields=name,version
wp plugin list --update=available --fields=name,version,update_version
wp plugin list --fields=name,wporg_status,wporg_last_updated
wp plugin verify-checksums --all
Sur WordPress.org, méfiez-vous de deux signaux. Un avertissement précise parfois que l’extension n’a pas été testée avec les trois dernières versions majeures et risque de ne plus être suivie ; un autre indique qu’elle a été fermée, donc retirée du téléchargement.
Quant aux extensions simplement désactivées, elles restent un risque : leurs fichiers PHP demeurent accessibles sur le serveur. La règle est la même que pour un vieux compte utilisateur : ce qui ne sert plus disparaît.
Une veille des failles adaptée à une petite structure
Chaque vulnérabilité publiée reçoit un numéro CVE, référencé dans la base américaine NVD. Plusieurs sociétés spécialisées dans WordPress tiennent aussi des catalogues consultables par nom d’extension, avec les versions touchées et la version corrigée.
Côté institutions françaises, le CERT-FR, rattaché à l’ANSSI, diffuse des avis et des alertes de sécurité, précieux pour suivre la pile serveur : PHP, serveur web, panneau d’hébergement. Cybermalveillance.gouv.fr met à disposition des TPE et des associations des fiches pratiques et, en cas d’attaque, le parcours d’assistance 17Cyber.
Pour une petite équipe, la veille la plus rentable reste pourtant la lecture du changelog au moment de la mise à jour : dès qu’il mentionne un correctif de sécurité, n’attendez pas. Le tableau suivant aide à prioriser :
| Ce que vous constatez | Niveau d’urgence | Réponse à apporter |
|---|---|---|
| L’agenda en ligne d’un cabinet paramédical affiche une mise à jour « security » | Élevé : la faille est documentée | Copie de secours, puis mise à jour le jour même |
| Le simulateur de devis d’un artisan n’a pas bougé depuis plusieurs versions majeures | Moyen : maintenance incertaine | Écrire à l’auteur et repérer un remplaçant |
| L’extension de fidélité d’un commerce a été retirée de WordPress.org | Élevé : plus aucun correctif | Planifier la migration dans les semaines à venir |
| La licence du module de paiement n’a pas été renouvelée | Élevé : fonction critique figée | Régulariser l’abonnement ou basculer vers un autre module |
| Un thème acheté hors de la boutique officielle de l’éditeur | Critique : intégrité inconnue | Analyse du site, nettoyage, licence légitime |
Remplacer un composant sans interrompre l’activité
Première étape incontournable : une copie de secours intégrale, fichiers et base de données, conservée hors de l’hébergement et dont la restauration a été testée. Notre guide de la sauvegarde WordPress explique comment organiser ces copies.
Le changement se prépare ensuite sur un site de recette, clone du site en ligne. On y exporte la configuration de l’ancien composant, on installe et règle le nouveau, puis on vérifie formulaires, paiement et pages en anglais si le site est bilingue. Ce n’est qu’après validation que l’opération est reproduite en production et que l’ancienne extension est effacée.
WordPress permet, depuis sa version 5.5, de choisir les mises à jour automatiques extension par extension, avec une notification par e-mail à chaque opération. Réservez-les aux composants sans enjeu financier et pilotez manuellement le reste ; notre article sur la mise à jour WordPress détaille ces arbitrages.
N’oubliez pas le socle : selon php.net, PHP 8.2 ne reçoit plus de correctif de sécurité au-delà du 31 décembre 2026, alors que PHP 8.4 et 8.5 bénéficient encore du support actif. Une extension incompatible avec une version récente est un candidat au départ ; voyez comment sécuriser un site WordPress avec la bonne version de PHP.
Complétez avec les recommandations du guide officiel de durcissement, notamment define( 'DISALLOW_FILE_EDIT', true ); dans wp-config.php, et notre page sur le durcissement de WordPress. L’ensemble est résumé dans notre guide de sécurité WordPress.
L’audit de vos extensions, 100 % en visio
Tout se passe en ligne. Un premier échange vidéo permet de comprendre à quoi sert chaque fonctionnalité pour votre activité ; nous examinons ensuite ensemble, en partage d’écran, la liste des extensions et l’espace de votre hébergeur. Vos identifiants restent chez vous, que vous travailliez depuis Rennes, Toulouse ou Paris.
À l’issue de l’audit, vous recevez une feuille de route écrite, un tutoriel vidéo pour appliquer les mises à jour en sécurité et, si besoin, un suivi mensuel. Lorsqu’aucune extension maintenue ne remplit plus une fonction clé, un développement sur mesure vous rend la maîtrise du code. Si une faille a déjà été exploitée, la page site WordPress piraté décrit notre intervention d’urgence.
Extension WordPress vulnérable : vos questions
Toute mise à jour disponible corrige-t-elle une faille ?
Non, beaucoup apportent seulement des fonctions ou des corrections mineures. Le journal des modifications indique la nature du changement : une mention de sécurité impose d’agir vite. Dans le doute, cherchez le nom du composant dans une base de vulnérabilités ; une alerte récente confirme que vous avez affaire à une extension WordPress vulnérable.
Pourquoi effacer une extension que je n’utilise plus ?
Parce que la désactiver ne retire pas ses fichiers du serveur. Un robot qui connaît la faille peut appeler directement le script concerné, même si l’extension ne s’affiche plus nulle part. Et comme elle n’apparaît plus dans vos priorités, elle ne reçoit plus de mises à jour : une sauvegarde, puis la suppression, règlent la question.
Mon ancien webdesigner a installé un thème premium sans facture : est-ce grave ?
C’est un signal à prendre au sérieux. Sans licence à votre nom, il s’agit peut-être d’un thème WordPress nulled, donc d’un code potentiellement modifié et privé de correctifs. Demandez la preuve d’achat ; à défaut, achetez une licence officielle ou changez de thème, puis faites analyser le site avant de considérer l’affaire close.
L’auteur d’une extension ne répond plus : que faire ?
Commencez par vérifier la date de sa dernière version et les messages du forum d’assistance sur WordPress.org. Si rien ne bouge depuis longtemps, sélectionnez une alternative suivie, testez la bascule sur un site de recette et prévoyez la migration. En attendant, limitez son usage et surveillez les publications de failles la concernant.
Les mises à jour automatiques peuvent-elles casser ma boutique ?
C’est possible, surtout lorsque WooCommerce, le module de paiement et les extensions de livraison dépendent les uns des autres. Pour ces briques, préférez une mise à jour testée sur un clone puis appliquée à la main, précédée d’une copie de secours. Les extensions secondaires, elles, gagnent à se mettre à jour seules.
Une extension de sécurité suffit-elle à me protéger ?
Elle aide à détecter et à bloquer certaines attaques, mais ne remplace ni les mises à jour, ni le tri des composants, ni la double authentification. Elle reste d’ailleurs un composant tiers de plus, à maintenir comme les autres. Un pare-feu ne peut pas compenser durablement une extension WordPress vulnérable laissée en place.
Comment récupérer les licences restées au nom de l’ancienne agence ?
Demandez par écrit la liste des licences actives, leur titulaire et leur date d’échéance, puis le transfert ou le rachat à votre nom. Votre entreprise ou votre association doit en être propriétaire : c’est la condition pour continuer à recevoir les correctifs quand vous changez de prestataire.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vous ne savez plus à quoi servent la moitié de vos extensions ? Réservez un appel visio de 20 minutes : nous parcourons la liste avec vous et repérons ce qu’il faut mettre à jour, remplacer ou supprimer sur votre site WordPress.