 0498 70 98 60
Fuite de données site web RGPD : les bons réflexes après un piratage
Votre WordPress a été piraté et l’intrus a pu voir des fiches clients, des messages de contact ou des commandes : vous êtes peut-être confronté à une fuite de données site web RGPD. Enquête technique et démarches réglementaires se mènent alors en parallèle.
L’agence Référenceur assure la partie technique de ces incidents pour des TPE, des PME, des professions libérales et des associations en France : conservation des traces, recherche de l’accès utilisé, remise en état du site. Tout se fait en visioconférence, pendant que vous ou votre conseil gérez le volet juridique.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Précision utile : ce guide s’appuie sur le RGPD et les publications de la CNIL et des services de l’État. Ce n’est pas un conseil juridique.
Incident de sécurité ou violation de données : où passe la frontière
L’article 4, point 12, du RGPD définit la violation de données à caractère personnel comme une violation de la sécurité qui entraîne, de façon accidentelle ou illicite, la destruction, la perte, l’altération ou la divulgation non autorisée de données, ou l’accès non autorisé à ces données. Un piratage n’en est pas toujours une, mais oblige à vérifier.
Sur un WordPress, les informations personnelles se cachent à plusieurs endroits : comptes utilisateurs avec leurs adresses e-mail et mots de passe hachés, clients et commandes WooCommerce, messages enregistrés par l’extension de formulaire, listes d’abonnés à la lettre d’information, documents téléversés dans wp-content/uploads.
Un robot de spam n’a pas forcément lu ces tables ; une porte dérobée ayant accès à la base ou un rançongiciel changent l’analyse.
Fuite de données site web RGPD : sept gestes dans l’ordre
Le compte à rebours de 72 heures démarre lorsque vous prenez connaissance de la violation. Il faut figer les indices et couper la route à l’attaquant :
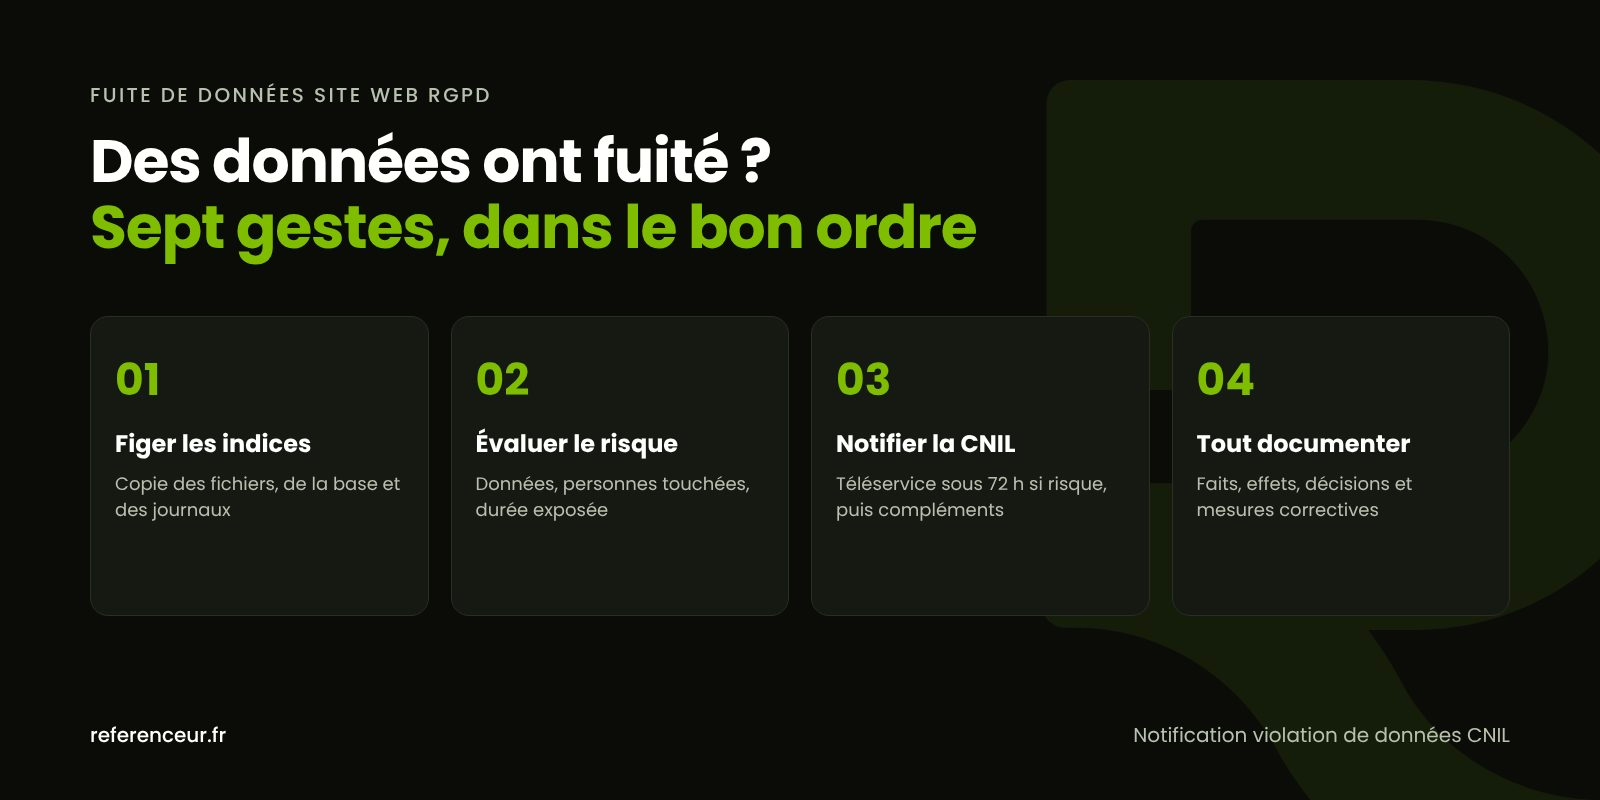
- Ne rien effacer : pas de restauration immédiate, qui écraserait justement les indices permettant de mesurer la fuite.
- Faire une copie complète des fichiers, de la base et des journaux, puis la ranger sur un support distinct du serveur touché.
- Réclamer les journaux d’accès et d’erreurs à l’hébergeur, avant leur rotation automatique.
- Renouveler tous les secrets : mots de passe des administrateurs, de l’espace d’hébergement, de la base et du SFTP, puis clés et sels de
wp-config.php. - Délimiter la fuite : tables et fichiers consultés, nombre de personnes, période d’exposition.
- Qualifier le risque pour les personnes et arrêter la décision de notifier ou non.
- Assainir puis renforcer le site, une fois la copie en sécurité.
Si WP-CLI est installé, deux commandes en lecture seule révèlent les comptes administrateurs et leur date de création ainsi que les fichiers du cœur modifiés :
wp user list --role=administrator --fields=user_login,user_email,user_registered
wp core verify-checksums
Pour la gestion de crise côté technique, reportez-vous à notre fiche que faire quand un site WordPress est piraté ; ici, nous nous concentrons sur les données personnelles.
Article 33 : dans quels cas la CNIL doit être saisie
Le responsable du traitement notifie la violation à l’autorité de contrôle dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, sauf si elle n’est pas susceptible d’engendrer un risque pour les droits et libertés des personnes. En France, cette autorité est la CNIL, qui précise qu’en cas de doute il vaut mieux notifier.
Passé ce délai, la notification expose les raisons du retard. Les informations qui manquent encore peuvent être fournies par étapes, comme le prévoit l’article 33, paragraphe 4.
Le dossier décrit la nature de la violation, si possible les catégories et le nombre approximatif de personnes et d’enregistrements touchés, les coordonnées d’un contact, les conséquences probables et les mesures prises ou prévues. Texte intégral sur EUR-Lex.
Si une agence ou un hébergeur traite les données pour votre compte, il agit en sous-traitant : l’article 33, paragraphe 2, l’oblige à vous prévenir dans les meilleurs délais après avoir découvert la violation.
Notification violation de données CNIL : le téléservice pas à pas
La démarche se fait en ligne, via le téléservice de notification des violations de la CNIL, réservé aux responsables de traitement, organismes publics ou privés. Un particulier qui souhaite se plaindre passe par un autre formulaire.
La CNIL attend une notification initiale, si possible dans les 72 heures, puis une notification complémentaire lorsque les éléments manquants sont réunis.
Une notification violation de données CNIL envoyée tôt puis complétée vaut mieux qu’un dossier impeccable mais tardif. Désignez dès maintenant la personne qui la remplira.
Les interlocuteurs à prévenir
| Interlocuteur | Quand le solliciter | Moyen et échéance |
|---|---|---|
| CNIL | Violation présentant un risque pour les personnes | Téléservice en ligne : notification initiale si possible sous 72 heures, puis complémentaire |
| Personnes concernées | Risque élevé pour leurs droits et libertés (article 34) | Message individuel, ou communication publique si l’envoi individuel exige des efforts disproportionnés |
| 17Cyber | Besoin d’un diagnostic, de conseils ou d’un échange avec un policier ou un gendarme | Plateforme 17cyber.gouv.fr, accessible à toute heure |
| Commissariat ou gendarmerie | Intrusion, chantage, rançongiciel, détournement de données | Plainte, avec la copie des preuves et la chronologie |
| Responsable du traitement | Vous êtes vous-même sous-traitant (agence, hébergeur) | Alerte dans les meilleurs délais, selon le contrat |
Pour chaque fuite de données site web RGPD, notez la date, l’heure et le contenu de tous vos échanges avec ces interlocuteurs.
Prévenir les clients, adhérents ou patients
L’article 34 impose d’informer les personnes dans les meilleurs délais quand la violation est susceptible d’engendrer un risque élevé pour leurs droits et libertés. Ce seuil est plus exigeant que celui qui déclenche la notification à la CNIL, et la CNIL peut elle-même exiger cette information.
Le message emploie des mots simples : ce qui s’est passé, le contact à joindre, les conséquences probables et les mesures prises. Il n’est pas obligatoire si les données étaient rendues incompréhensibles, par exemple chiffrées, si des mesures ultérieures écartent le risque élevé, ou si l’effort serait disproportionné, auquel cas une communication publique s’y substitue.
Conseillez un changement de mot de passe et la méfiance envers les e-mails citant une commande : une fuite nourrit souvent un hameçonnage ciblé.
17Cyber, Cybermalveillance.gouv.fr et dépôt de plainte
17Cyber est le guichet unique d’assistance aux victimes, porté par la police nationale, la gendarmerie nationale et Cybermalveillance.gouv.fr. Ouvert aux particuliers, aux entreprises et aux collectivités, il propose un diagnostic en ligne, un tchat avec un policier ou un gendarme lorsque l’atteinte est sérieuse et, si besoin, la mise en relation avec un prestataire référencé par Cybermalveillance.gouv.fr.
L’ANSSI et son CERT-FR interviennent avant tout auprès des administrations et des opérateurs régulés ; une TPE, une PME ou une association se tourne d’abord vers 17Cyber, ou vers le CSIRT de sa région quand il en existe un.
Aucune de ces démarches ne remplace la notification à la CNIL, ni une plainte déposée au commissariat ou à la brigade de gendarmerie, indispensable pour qu’une enquête judiciaire soit ouverte.
Tenir la documentation interne
L’article 33, paragraphe 5, impose de documenter chaque violation, y compris celles qui ne sont pas notifiées : faits, effets et mesures correctives. La CNIL indique que le récapitulatif de la notification peut servir à cette documentation.
Ouvrez le dossier dès la première heure : chronologie, catégories de personnes concernées, évaluation du risque et motifs de chaque décision, notamment celle de ne pas notifier.
Remettre le site d’aplomb
Un assainissement complet retire chaque porte dérobée, pas seulement les symptômes visibles : notre méthode pour supprimer un malware WordPress détaille la démarche.
Le durcissement de WordPress ajoute second facteur, comptes nominatifs et pare-feu applicatif, tandis que des sauvegardes WordPress testées et stockées hors du serveur évitent de restaurer une copie infectée.
C’est aussi le moment d’appliquer la minimisation : les messages de formulaire n’ont pas vocation à rester en base indéfiniment. L’analyse gratuite de sécurité présente sur cette page donne un premier aperçu externe du site.
Une prise en charge à distance, en visioconférence
Un premier appel en visio pose le diagnostic, puis vous suivez chaque contrôle en partage d’écran.
Nous produisons une note technique exploitable pour votre notification et pour votre conseil, puis une formation enregistrée et un suivi mensuel prennent le relais. Un accès temporaire nominatif suffit, jamais vos mots de passe personnels.
Le dispositif fonctionne pour un cabinet de kinésithérapie à Bordeaux comme pour une boutique en ligne à Rennes. Notre page site WordPress piraté décrit l’intervention, le guide sécurité WordPress regroupe toutes les fiches, et notre agence de création de site web prend le relais si une refonte s’impose.
Questions fréquentes sur la fuite de données site web RGPD
Je n’ai qu’un formulaire de contact : suis-je concerné ?
Oui, dès que les messages sont conservés en base ou arrivent dans une messagerie compromise : noms, adresses e-mail et contenus des messages sont des données personnelles. Le risque est souvent limité, mais toute fuite de données site web RGPD doit être évaluée puis inscrite dans votre documentation interne, même sans notification.
Le délai de 72 heures est dépassé : est-il trop tard ?
Non, notifiez sans attendre davantage. Le RGPD prévoit qu’une notification tardive soit accompagnée des motifs du retard : indiquez quand et comment vous avez découvert l’incident. Une notification violation de données CNIL tardive mais justifiée reste bien préférable à un silence.
Mon prestataire web peut-il notifier à ma place ?
La responsabilité de la notification incombe au responsable du traitement, en général l’entreprise ou l’association propriétaire du site. Le prestataire, en tant que sous-traitant, doit vous alerter rapidement et vous fournir les éléments techniques. Il peut vous aider à rédiger, mais la décision d’envoyer et son contenu restent les vôtres.
Les mots de passe des clients sont-ils exposés en clair ?
Non, WordPress enregistre une empreinte hachée et non le mot de passe lui-même. Un attaquant peut néanmoins tenter de retrouver les mots de passe faibles ou réutilisés ailleurs. Par prudence, forcez leur renouvellement sur les comptes concernés et tenez compte de ce point lorsque vous évaluez si le risque est élevé.
Les numéros de carte bancaire de ma boutique sont-ils en danger ?
Le plus souvent non : avec les solutions de paiement courantes, la saisie de la carte se fait chez le prestataire de paiement et non dans WordPress. Vérifiez-le toutefois dans votre configuration. Adresses, téléphones et historiques d’achat restent en revanche stockés sur le site et méritent une analyse approfondie des tables de commandes.
Dois-je fermer le site pendant les vérifications ?
Cela dépend de l’attaque. Si le site redirige les visiteurs, diffuse du code malveillant ou laisse encore fuiter des données, une page de maintenance s’impose, après avoir sauvegardé l’état compromis. Un message sobre annonçant une opération technique suffit pendant l’évaluation.
Une association loi 1901 a-t-elle les mêmes obligations ?
Oui, le RGPD s’applique à toute structure qui traite des données personnelles, quels que soient sa taille ou son statut. Fichiers d’adhérents, dons et inscriptions à des événements sont concernés. Désignez un responsable de la démarche au sein du bureau et préparez dès maintenant l’accès au téléservice de la CNIL pour gagner du temps le jour venu.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Vous craignez une fuite sur votre WordPress ? Planifiez un appel visio de 20 minutes : nous faisons le point sur la situation technique et dressons la liste des éléments à réunir pour votre dossier de violation.