 0498 70 98 60
Mise à jour WordPress : cœur, extensions, thèmes et PHP sans mauvaise surprise
Repousser une mise à jour WordPress parce que « le site marche, on ne touche à rien » se comprend, mais c’est exactement ce qui laisse une faille documentée ouverte pendant des mois. Le cœur, les extensions, les thèmes et la version de PHP évoluent chacun à leur rythme, et chaque retard s’additionne aux autres.
L’agence Référenceur organise pour les TPE, commerçants, professions libérales et associations des mises à jour planifiées, vérifiées et tracées. Lorsque le mal est déjà fait, nous commençons par nettoyer le site WordPress piraté avant toute montée de version.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Ce guide fait partie de notre dossier sécurité WordPress. Il fait le tri entre ce que WordPress gère seul, ce qui dépend de vous ou de votre hébergeur, et la façon d’avancer sans interrompre votre activité. Une analyse gratuite de sécurité proposée sur cette page repère déjà les composants en retard.
Automatique ou manuel : qui met à jour quoi ?
D’après la documentation WordPress, les versions mineures du cœur, qui apportent maintenance et correctifs de sécurité, s’installent d’elles-mêmes par défaut, de même que les traductions. Depuis la version 5.6, une installation neuve accepte aussi les versions majeures ; un site plus ancien garde le réglage qu’il avait tant que personne n’y touche.
Les extensions et les thèmes, eux, attendent votre décision. La page officielle sur les mises à jour automatiques explique que, depuis WordPress 5.5, l’administrateur peut les activer un par un. Le contrôle a lieu deux fois par jour et un e-mail vous informe du succès ou de l’échec.
| Élément | Ce qui se passe par défaut | Ce qui vous revient |
|---|---|---|
| Cœur, versions mineures | Installation automatique | S’assurer qu’aucune constante ni règle d’hébergement ne la désactive |
| Cœur, versions majeures | Automatique sur les installations récentes, variable sur les anciennes | Vérifier le réglage, sauvegarder et tester avant |
| Extensions et thèmes du répertoire WordPress.org | Automatisation à activer élément par élément | Décider ce qui peut tourner seul et surveiller le reste |
| Extension premium (boutique, constructeur de pages) | Mise à jour liée à une licence active chez l’éditeur | Renouveler la licence et passer d’abord par la préproduction |
| PHP | Géré par l’hébergeur, jamais par WordPress | Demander le passage à une branche encore maintenue |
La constante WP_AUTO_UPDATE_CORE dans wp-config.php peut modifier ce comportement. L’écran Tableau de bord > Mises à jour montre ce qui est réellement activé sur votre site.
La version de PHP, angle mort de la maintenance
PHP relève de l’hébergement. Selon la page des versions supportées sur php.net, quatre branches restent maintenues fin octobre 2026, de 8.2 à 8.5. La branche 8.2 ne reçoit plus que des correctifs de sécurité et sera abandonnée le 31 décembre 2026 ; la 8.3 reste couverte jusqu’au 31 décembre 2027, la 8.4 jusqu’à fin 2028.
WordPress.org recommande PHP 8.3 ou plus récent, avec MariaDB 10.11 ou MySQL 8.0 au minimum. Un serveur figé sur une branche abandonnée ne reçoit plus aucun correctif, même si toutes vos extensions sont à jour.
Outils > Santé du site indique la version en service. Avant de demander une migration, essayez le site en préproduction sur la nouvelle version : une vieille extension peut générer des erreurs. Notre article pour sécuriser WordPress grâce à la version de PHP détaille la méthode.
Mettre à jour extensions WordPress en six étapes
Pour un site qui encaisse des paiements, gère des réservations ou collecte des demandes de devis, une montée de version se prépare. Cette méthode reste légère.
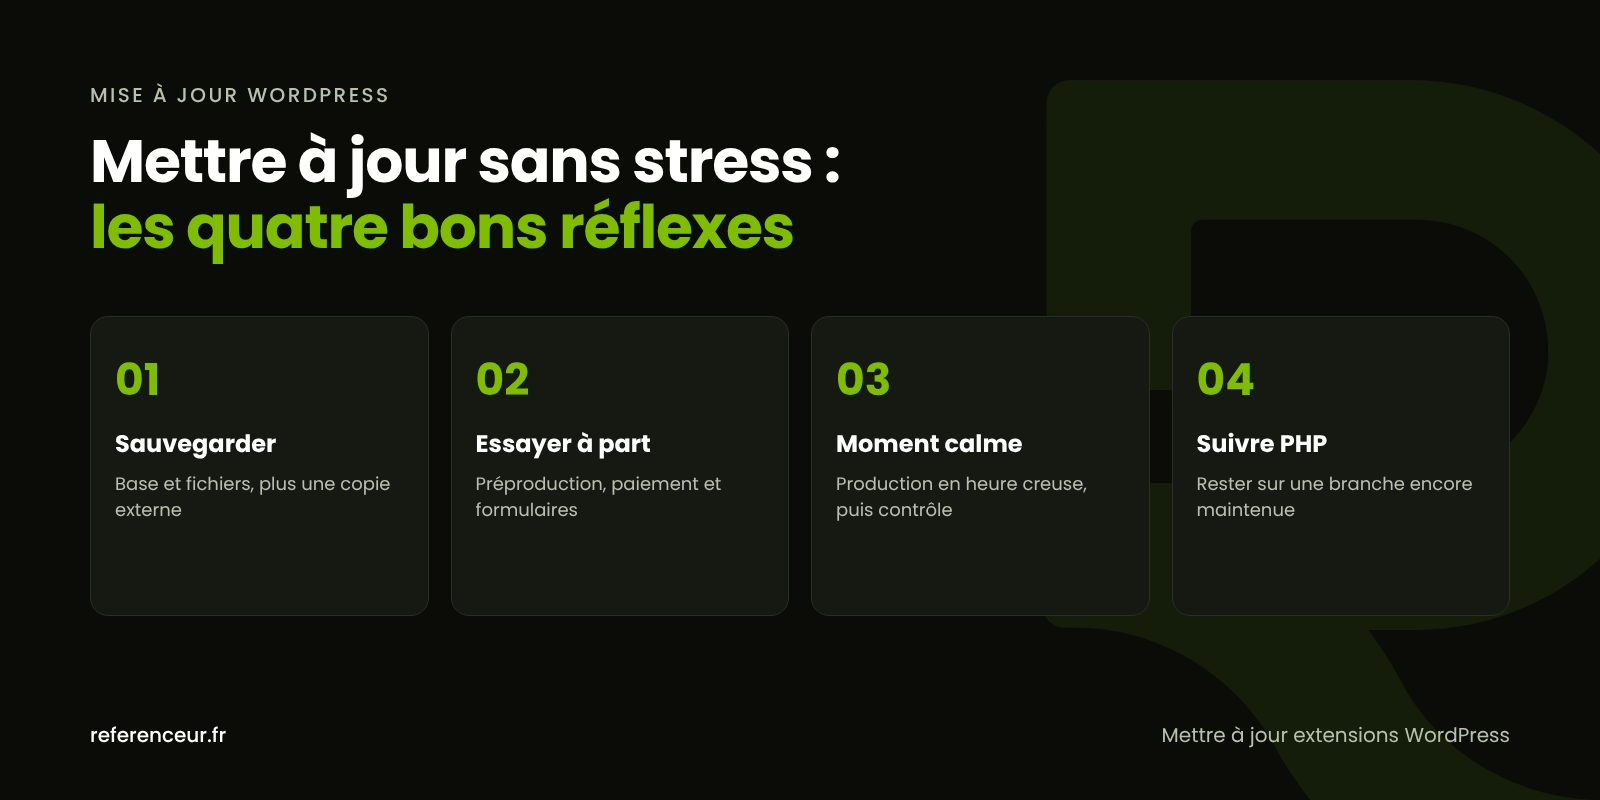
- Sauvegarder fichiers et base, avec une copie externe, comme l’explique notre guide de la sauvegarde WordPress.
- Parcourir le journal des changements des extensions critiques : paiement, boutique, formulaires, constructeur de pages, multilingue.
- Commencer par la préproduction, sur une copie protégée de l’indexation.
- Vérifier les parcours essentiels : formulaires, panier, paiement, espace client, affichage sur mobile.
- Appliquer en production à un moment calme, puis refaire les mêmes contrôles.
- Tenir un registre des versions installées et des anomalies constatées.
wp plugin list --update=available
wp plugin update --all --dry-run
wp theme update --all
wp core update
La première commande WP-CLI liste les extensions en attente ; l’option --dry-run affiche ce qui serait modifié sans rien installer. Sans accès SSH, l’administration de WordPress offre les mêmes actions. L’important est de mettre à jour extensions WordPress et thèmes à un rythme régulier, pas lors d’un grand ménage annuel.
Quand une mise à jour casse quelque chose
En cas d’erreur fatale, WordPress déclenche un mode de récupération : l’adresse e-mail de l’administrateur reçoit un lien de connexion spécial qui permet de désactiver l’extension fautive. Assurez-vous que cette adresse est encore consultée par quelqu’un.
Si le tableau de bord est inaccessible, renommer le dossier de l’extension via SFTP suffit à la neutraliser. Pour un problème plus étendu, revenez à la copie réalisée juste avant et signalez le conflit à l’éditeur. Évitez de bloquer durablement une extension sur une ancienne version : le correctif de sécurité suivant ne vous parviendrait jamais.
Une extension qui n’évolue plus doit être remplacée. Le répertoire officiel avertit lorsqu’une extension n’a pas été testée avec les dernières versions majeures ; notre page sur les extensions WordPress vulnérables aide à les repérer.
Veille, calendrier et répartition des responsabilités
Un correctif de sécurité s’installe sans attendre ; les nouveautés fonctionnelles peuvent suivre un rythme hebdomadaire ou mensuel. Cybermalveillance.gouv.fr recommande d’ailleurs, pour les sites internet, d’appliquer les mises à jour du CMS, des modules et des extensions dès leur publication et d’activer l’automatisme lorsque c’est possible.
Pour la veille, le CERT-FR, rattaché à l’ANSSI, publie en accès libre ses avis et alertes de sécurité sur cert.ssi.gouv.fr, même si son assistance directe vise en priorité les services de l’État et les opérateurs d’importance vitale ou de services essentiels.
Surtout, désignez un responsable : vous, votre agence ou un hébergeur infogéré. Notez qui installe, qui teste, qui garde les copies et qui est alerté en cas de faille critique. Sans nom écrit, chacun pense que l’autre s’en occupe.
Si votre site montre déjà des signes de piratage, ne commencez pas par une mise à jour WordPress générale : elle n’efface pas une porte dérobée cachée dans la médiathèque ou la base. Le nettoyage vient d’abord, puis le durcissement de WordPress.
Une maintenance suivie 100 % en visioconférence
Notre suivi se fait intégralement en visioconférence, pour une boutique de Strasbourg comme pour un cabinet de Marseille. Une séance de cadrage dresse l’inventaire des extensions, des thèmes, de la version de PHP et des sauvegardes.
Les premières interventions ont lieu en partage d’écran, en préproduction puis en production, pour que vous compreniez chaque geste. Une formation enregistrée reste à votre équipe et un point mensuel passe en revue le registre de maintenance.
Mise à jour WordPress : vos questions
Peut-on activer les mises à jour automatiques partout ?
Pour des extensions simples et bien maintenues, c’est envisageable si des sauvegardes quotidiennes et une surveillance sont en place. Pour un module de paiement, une boutique, un constructeur de pages ou une extension multilingue, une mise à jour WordPress validée en préproduction reste plus prudente. Les versions mineures du cœur, elles, doivent rester automatiques.
Comment connaître la version de PHP de mon site ?
Ouvrez Outils > Santé du site, puis l’onglet Informations : la section Serveur affiche la version de PHP, la section Base de données celle de MySQL ou MariaDB. Comparez-la à la page des versions supportées de php.net. Si la branche n’est plus maintenue, testez le site sur une version récente en préproduction avant de demander la migration.
Que faire des extensions désactivées ?
Les supprimer, dans la plupart des cas. Désactivée, une extension reste sur le serveur et ses fichiers demeurent exploitables si une faille les concerne. Plutôt que de mettre à jour extensions WordPress que personne n’utilise, faites le ménage : moins de code installé, c’est moins de correctifs à suivre et une surface d’attaque réduite.
Une mise à jour peut-elle effacer mes contenus ?
Les contenus vivent dans la base et ne sont normalement pas touchés. Le risque porte plutôt sur l’affichage : un thème modifié directement perd ses personnalisations, un constructeur de pages peut décaler une mise en page. Utilisez un thème enfant pour vos retouches et gardez une copie complète réalisée juste avant l’intervention.
Pourquoi bannir les extensions « nulled » ?
Ces versions piratées d’extensions payantes ne reçoivent aucun correctif officiel et contiennent parfois du code malveillant dès l’installation. Elles sont aussi une cause classique de réinfection après un nettoyage. Remplacez-les par la version officielle sous licence active, ou par une alternative maintenue du répertoire WordPress.org.
Qui doit gérer la mise à jour WordPress : hébergeur ou agence ?
Cela dépend de votre contrat. Un hébergement classique s’occupe du serveur et parfois de PHP, rarement des extensions. Une offre infogérée ou un contrat de maintenance peut couvrir l’ensemble. L’essentiel est de mettre noir sur blanc qui installe, qui vérifie et qui conserve les copies, afin qu’aucune tâche ne tombe entre deux chaises.
Combien de temps attendre après la sortie d’une version majeure ?
Pour les correctifs de sécurité, aucun délai : ils s’installent tout de suite. Pour une version majeure du cœur, quelques jours laissent aux éditeurs d’extensions le temps de publier leurs ajustements de compatibilité. Profitez-en pour tester en préproduction, puis appliquez en production dans les deux semaines, sans laisser le retard s’installer.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Les mises à jour en attente s’accumulent ? Programmons un appel visio pour diagnostiquer votre site : nous passons en revue extensions, thèmes et version de PHP, puis nous définissons ensemble une méthode pour mettre à jour extensions WordPress sans casse.