 0498 70 98 60
Site signalé dangereux Google : retrouver la confiance de vos visiteurs
Un lundi matin, un artisan de Nantes ouvre sa boutique en ligne et découvre un écran rouge qui parle de site trompeur ou de logiciels malveillants. Pour ses prospects, un site signalé dangereux Google ressemble à un piège : la plupart ferment l’onglet sans insister. La priorité n’est pas de supprimer des fichiers à l’aveugle, mais de comprendre ce que Google a détecté.
L’agence Référenceur accompagne les TPE, PME, commerçants et associations loi 1901 dont le site WordPress a été épinglé par Google : lecture de la Search Console, nettoyage, demande d’examen, sans jamais réclamer vos mots de passe. Vous trouverez ici la démarche complète, et une analyse gratuite de sécurité est proposée sur cette page pour un premier contrôle de votre domaine.
Analysez la sécurité de votre site WordPress : lancez dès maintenant une première analyse gratuite avec notre outil ci-dessous.
Pourquoi un site signalé dangereux Google fait fuir vos visiteurs
L’alerte provient de Google Safe Browsing, une base d’adresses jugées risquées que Chrome consulte avant d’afficher une page, tout comme Firefox ou Safari. Le blocage frappe donc aussi l’internaute qui clique sur un lien de votre newsletter.
La Search Console classe ces incidents en trois familles. Le contenu piraté regroupe les pages, liens ou scripts ajoutés à votre insu ; viennent ensuite les logiciels malveillants ou indésirables, puis l’ingénierie sociale, c’est-à-dire un contenu qui incite l’internaute à livrer ses identifiants ou à télécharger un fichier.
L’effet domino est rapide. Des antivirus et des pare-feu d’entreprise tiennent leurs propres listes de réputation, l’hébergeur peut suspendre le compte et vos e-mails de commande glissent plus souvent dans les indésirables.
Établir l’état des lieux sans rien effacer
Premier réflexe : interroger l’outil d’état des sites de Google, qui indique si votre domaine figure en ce moment parmi les adresses jugées dangereuses. Dans la Search Console, le rapport « Problèmes de sécurité » précise ensuite la catégorie retenue, la date de première détection et quelques URL d’exemple.
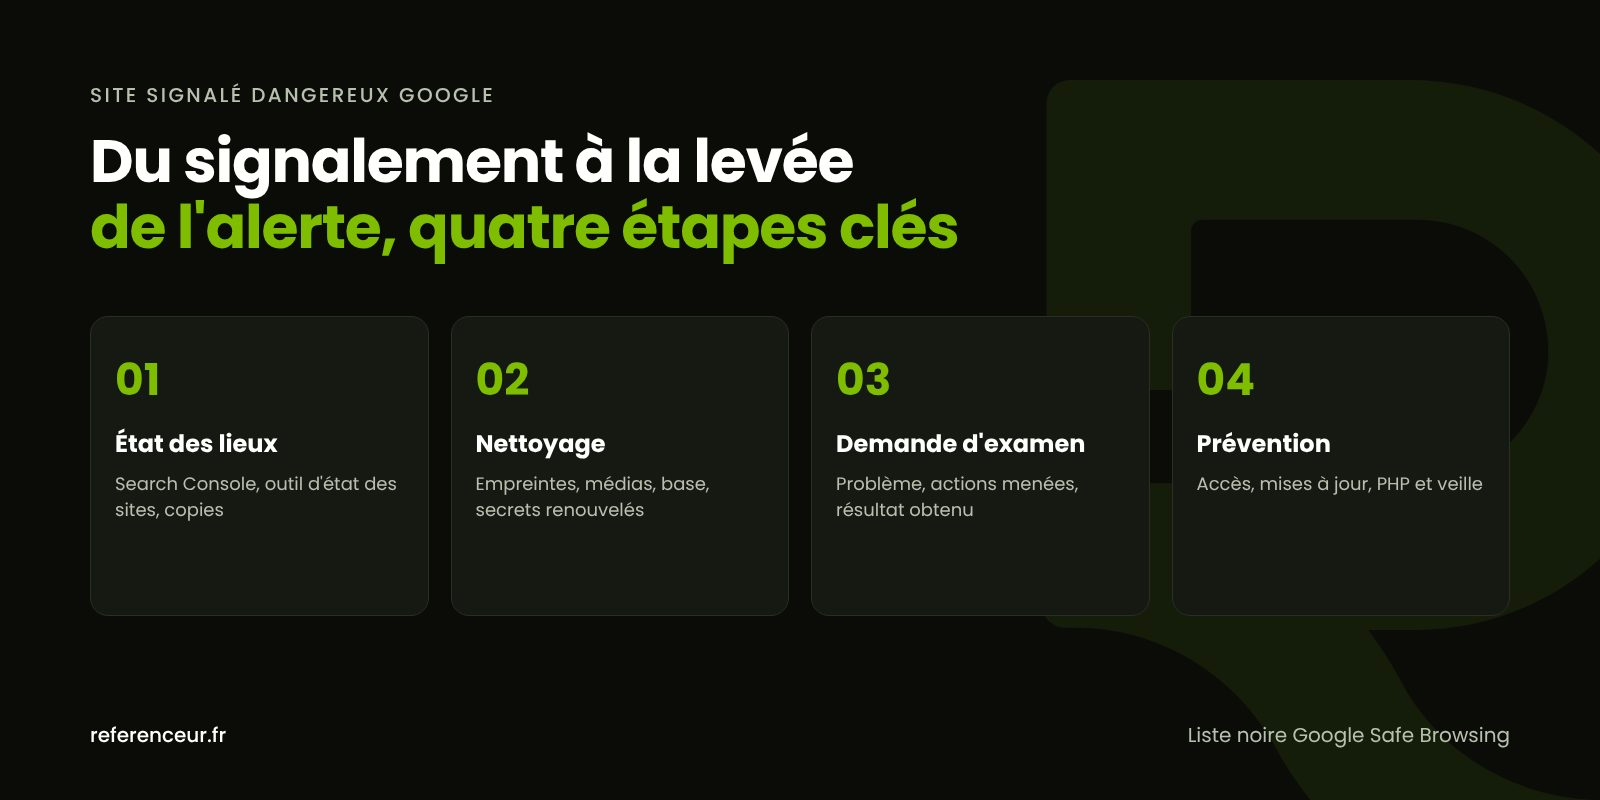
Ces exemples ne constituent pas un inventaire complet : Google demande de corriger tout le site, pas seulement les adresses citées. Validez la propriété sans tarder : la demande d’examen partira de là.
Évitez d’ouvrir une page suspecte dans votre navigateur habituel : l’outil d’inspection d’URL montre ce que reçoit Googlebot, souvent très différent de ce qu’affiche votre session d’administrateur.
Avant toute correction, conservez une copie des fichiers, de la base de données et des journaux du serveur, avec des captures datées de l’avertissement. Cette archive sert à reconstituer l’intrusion et, le cas échéant, à appuyer une plainte ; elle ne doit jamais servir à restaurer le site. Demandez aussi ses journaux à votre hébergeur.
Assainir l’installation WordPress pas à pas
Un nettoyage à moitié fait laisse l’avertissement en place, et l’attaquant revient souvent par la même porte. Voici l’ordre que nous suivons :
- Isoler : mode maintenance ou accès protégé par mot de passe pendant l’intervention.
- Comparer le cœur et les extensions du répertoire officiel à leurs empreintes de référence.
- Débusquer les intrus : fichiers PHP parmi les médias, tâches cron inconnues, comptes administrateurs récents.
- Réinstaller cœur, thème et extensions à partir de leurs sources officielles.
- Fouiller la base : scripts glissés dans les articles, les widgets ou la table des options.
- Changer tous les secrets : WordPress, SFTP, base de données, hébergement, puis clés de sécurité.
Si votre hébergement propose SSH, WP-CLI mène ces vérifications en lecture seule, sans rien modifier :
wp core verify-checksums
wp plugin verify-checksums --all
wp user list --role=administrator --fields=ID,user_login,user_registered
wp cron event list
find wp-content/uploads -type f -name "*.php"
Les extensions premium échappent aux empreintes publiées par WordPress.org : retéléchargez-les depuis votre compte client chez l’éditeur. Toute version « nulled » repérée sur le serveur doit disparaître, car elle ne reçoit aucun correctif et sert fréquemment de cheval de Troie.
Selon le cas : redirection malveillante déclenchée uniquement sur mobile, centaines de pages de spam SEO japonais visibles dans l’index. Notre méthode pour nettoyer un malware WordPress détaille chacun de ces cas.
Demande d’examen et liste noire Google Safe Browsing
Quand le site est sain et accessible à Googlebot, la demande d’examen se lance depuis le rapport « Problèmes de sécurité ». Google y attend trois informations : la nature du problème, les actions menées pour le corriger et le résultat obtenu.
Soyez concret : extension compromise remplacée, fichiers malveillants supprimés, comptes inconnus effacés, mots de passe renouvelés. N’envoyez la demande qu’une fois le problème entièrement réglé : selon Google, une demande prématurée ne fait que prolonger le signalement.
La documentation de Google sur la demande d’examen donne des ordres de grandeur : environ un jour pour l’hameçonnage, quelques jours pour un logiciel malveillant, jusqu’à plusieurs semaines pour un piratage avec spam. Une fois le site jugé propre, les avertissements quittent les navigateurs et les résultats dans les 72 heures.
Sortir de la liste noire Google Safe Browsing ne suffit pas toujours : plusieurs éditeurs d’antivirus et services de filtrage gèrent leur propre base. Après la décision de Google, signalez-leur l’erreur avec le résumé de vos corrections.
CNIL, 17Cyber, plainte : les démarches côté France
La plateforme 17Cyber, lancée par la Police nationale, la Gendarmerie nationale et Cybermalveillance.gouv.fr, s’adresse aux particuliers, aux entreprises et aux collectivités. Un court questionnaire identifie la menace et propose des conseils ; si l’attaque est jugée grave, un tchat avec un policier ou un gendarme permet d’engager les premières démarches.
Cybermalveillance.gouv.fr référence aussi des prestataires d’assistance, dont certains portent le label ExpertCyber. Pour porter plainte, adressez-vous à un commissariat ou à une brigade de gendarmerie avec vos captures et la copie conservée du site. Le CERT-FR, rattaché à l’ANSSI, intervient en priorité pour les services de l’État et les opérateurs d’importance vitale ou de services essentiels ; pour une TPE ou une association, le point d’entrée reste 17Cyber.
Si des formulaires, des comptes clients ou des commandes ont pu être consultés, le RGPD (art. 33) impose de notifier la violation à la CNIL dans les meilleurs délais, si possible dans les 72 heures après en avoir pris connaissance, dès lors qu’elle présente un risque pour les personnes. La notification passe par le téléservice de cnil.fr ; les personnes concernées sont informées si le risque est élevé (art. 34), et toute violation se documente en interne. Notre page sur la fuite de données d’un site WordPress renvoie aux textes ; pour votre situation précise, interrogez la CNIL ou un juriste.
Empêcher une nouvelle inscription sur la liste
Lever l’alerte ne sert à rien si la faille d’origine reste ouverte : un retour sur la liste noire Google Safe Browsing relancerait tout le cycle. Voici comment répartir les chantiers entre votre structure et vos prestataires :
| Chantier | Ce que vous pilotez | Ce que l’hébergeur ou le prestataire assure |
|---|---|---|
| Comptes et connexions | Retirer les comptes dormants, imposer la double authentification | Filtrer wp-login.php et xmlrpc.php, limiter les essais |
| Extensions et thème | Garder uniquement l’utile, appliquer les correctifs | Valider chaque mise à jour sur une préproduction |
| PHP et serveur | Lire la version dans Outils, puis Santé du site | Migrer vers une branche de PHP encore maintenue |
| Copies de secours | Savoir quelle copie est saine et de quand elle date | Stockage hors serveur et restauration testée |
| Veille | Recevoir les alertes de la Search Console | Analyse des fichiers et surveillance de disponibilité |
Désactivez aussi l’éditeur de fichiers intégré à l’administration avec define( 'DISALLOW_FILE_EDIT', true ); dans wp-config.php : un compte volé ne pourra plus réécrire le code depuis le tableau de bord. Les autres mesures figurent dans notre guide de sécurité WordPress.
Méfiez-vous de la sauvegarde de la veille : l’infection précède souvent le signalement de plusieurs semaines. Ne restaurez qu’une version contrôlée, puis appliquez toutes les mises à jour avant la remise en ligne.
Surveillez enfin les pages indexées et le trafic organique dans les semaines qui suivent : notre équipe SEO et référencement naturel s’assure que les URL parasites sortent bien de l’index.
Un diagnostic mené entièrement en visioconférence
Un site bloqué se diagnostique très bien à distance. En visioconférence avec partage d’écran, vous suivez chaque contrôle en direct et c’est vous qui tapez vos identifiants : aucun mot de passe ne circule par e-mail. Que votre activité soit à Lille, à Toulouse ou à Marseille, la méthode reste identique.
Le déroulé : un appel de diagnostic pour lire ensemble la Search Console, un plan écrit qui distingue vos tâches de celles de l’hébergeur, puis une relecture commune avant l’envoi de la demande d’examen. Une session enregistrée forme ensuite votre équipe.
Pour une prise en charge de bout en bout, consultez notre page site WordPress piraté.
Site signalé dangereux Google : questions fréquentes
Mon site s’affiche normalement chez moi : pourquoi cette alerte ?
Beaucoup d’infections se cachent aux administrateurs connectés et ne s’activent que pour un visiteur venu de Google, sur smartphone ou depuis certains pays. Testez en navigation privée, depuis un autre réseau, et utilisez l’inspection d’URL de la Search Console. Si tout est réellement sain, la demande d’examen sert justement à le faire constater.
Puis-je simplement attendre que Google repasse ?
Google repasse sans calendrier garanti, et l’avertissement reste affiché tant que le problème subsiste. La voie la plus sûre consiste à corriger l’ensemble du site, puis à déposer une demande d’examen documentée dans la Search Console : elle déclenche une vérification, et vous recevez la réponse par e-mail.
Seul un sous-domaine est visé : le reste du site est-il concerné ?
Google peut signaler une page, un répertoire ou un domaine entier selon l’étendue du problème. Une ancienne préproduction ou un blog abandonné sur un sous-domaine suffit à entacher la réputation de l’ensemble. Déclarez chaque sous-domaine dans la Search Console et traitez le site signalé dangereux Google comme un tout.
Dois-je prévenir mes clients ?
Si des données personnelles ont pu être consultées et que le risque pour eux est élevé, le RGPD impose de les informer, en plus de la notification à la CNIL. En cas de doute sur vos obligations, interrogez la CNIL ou un juriste.
Changer de nom de domaine règle-t-il le problème ?
Non. Le nouveau domaine hériterait de la même faille, et vous perdriez l’historique de référencement, les liens entrants et la notoriété acquise. Pour sortir de la liste noire Google Safe Browsing, il faut nettoyer, supprimer la cause et obtenir un examen favorable ; si le site doit être refait, mieux vaut le reconstruire sur le même domaine.
17Cyber peut-il nettoyer mon site à ma place ?
Non : 17Cyber pose un diagnostic, donne des conseils et, pour une attaque grave, met en relation avec un policier ou un gendarme. Pour l’intervention technique, la plateforme peut orienter vers un prestataire référencé par Cybermalveillance.gouv.fr. Exigez de l’équipe choisie qu’elle documente chaque action.
Ma visibilité dans Google reviendra-t-elle ?
Pendant le blocage, la plupart des visiteurs renoncent devant l’écran rouge. Une fois l’avertissement levé, la visibilité revient généralement si les contenus injectés ont été supprimés et les pages parasites désindexées. Un site signalé dangereux Google qui rechute repart en revanche de zéro : d’où l’intérêt de surveiller le site après la levée.
Un doute sur l’état de votre site ? Lancez une analyse de sécurité gratuite de votre site WordPress :
Votre site affiche un avertissement rouge ? Réservez un appel visio de 20 minutes : nous ouvrons ensemble la Search Console, identifions la cause du signalement et vous remettons un plan d’action écrit pour rétablir la confiance dans votre site WordPress.