 0498 70 98 60
Site WordPress piraté à Saint-Étienne : un site propre et vite relancé
Un client vous signale que votre site l’a renvoyé vers une page douteuse. Ou bien Google affiche « Ce site a peut-être été piraté » sous votre nom. Pour une PME, un site WordPress piraté à Saint-Étienne signifie des demandes perdues dès aujourd’hui et une image abîmée auprès des acheteurs.
Nous prenons en charge la désinfection complète, à distance : recherche de l’infection, nettoyage, fermeture de la porte d’entrée, puis remise en service. Nous traitons ensuite les causes, pour que le site ne retombe pas au même point quelques semaines plus tard. Aucune protection n’est absolue, mais un site maintenu décourage la plupart des attaques automatisées.
Depuis plus de 15 ans, Référenceur conçoit, maintient et répare des sites WordPress. L’agence affiche 4,7/5 sur 107 avis Google et collabore avec Google et Microsoft en tant que partenaire. Décrivez-nous ce que vous constatez : le diagnostic initial est offert.
Premier réflexe utile : passez l’adresse de votre site dans notre outil d’analyse. Ce contrôle gratuit signale en quelques secondes les failles et anomalies visibles de l’extérieur.
Comment reconnaître un site WordPress compromis
Les pirates cherchent rarement à casser un site. Ils préfèrent l’exploiter en silence, le plus longtemps possible. Les signes passent donc souvent inaperçus pendant des semaines.
- Le site redirige certains visiteurs, souvent ceux qui arrivent depuis Google ou un smartphone, vers des pages de jeux ou de faux produits.
- Des centaines de pages en japonais ou en caractères étrangers apparaissent dans Google sous votre nom de domaine.
- Vos e-mails n’arrivent plus : le serveur envoie du spam, et votre domaine se retrouve sur des listes noires.
- Chrome affiche une alerte rouge, ou la Search Console vous signale un « problème de sécurité ».
- Un administrateur inconnu figure dans la liste des utilisateurs WordPress.
- Vos annonces Google Ads sont refusées pour « logiciel malveillant » ou « site compromis ».
Gardez les fichiers en l’état : ils aideront à comprendre l’attaque. Notre guide que faire quand son site WordPress est piraté liste les premières mesures à prendre. Le symptôme des pages japonaises est expliqué dans notre article sur le spam SEO japonais.
Ce que coûte une intrusion à une entreprise stéphanoise
Dans le bassin, beaucoup d’industriels et de prestataires reçoivent par leur site leurs premières consultations. Un formulaire de devis détourné ou un site bloqué par Chrome interrompt ce flux. Les acheteurs ne rappellent pas : ils consultent le fournisseur suivant. Le manque à gagner est réel, même s’il reste difficile à chiffrer.
La publicité s’arrête aussi. Google Ads suspend les annonces qui pointent vers un site jugé dangereux, même si votre compte est irréprochable. Une campagne à l’arrêt, c’est autant de contacts en moins chaque semaine.
Le référencement souffre à son tour. Pages de spam indexées, avertissement dans les résultats, chute de confiance : la remontée prend d’autant plus de temps que l’infection a duré.
Reste l’aspect réglementaire. Si des données personnelles ont été exposées, le RGPD prévoit en principe une notification à la CNIL sous 72 heures. Elle n’est écartée que si la violation ne présente pas de risque pour les personnes concernées.
Nettoyage de site piraté à Saint-Étienne : ce que nous faisons
Notre nettoyage de site piraté à Saint-Étienne traite la cause autant que les symptômes. Voici le contenu habituel d’une intervention.
- Diagnostic : analyse des fichiers, de la base de données, des journaux du serveur et des comptes utilisateurs pour dater et situer l’intrusion.
- Nettoyage des fichiers : suppression des scripts injectés, des portes dérobées et des fichiers modifiés dans le cœur, le thème et les extensions.
- Nettoyage de la base de données : retrait des liens cachés, des contenus de spam, des tâches planifiées et des comptes illégitimes.
- Fermeture des failles : correction de l’extension vulnérable, des accès trop permissifs ou des identifiants compromis.
- Mises à jour : passage à une version de PHP maintenue, mise à niveau de WordPress, du thème et des extensions, retrait de ce qui n’est plus suivi.
- Durcissement : renouvellement des identifiants, double authentification, permissions de fichiers corrigées, pare-feu applicatif.
- Sauvegardes : copies automatiques stockées hors du serveur, avec une restauration testée.
- Google et Search Console : suppression des pages de spam de l’index et demande de réexamen une fois le site sain.
- Surveillance : contrôles réguliers de l’intégrité des fichiers et alerte en cas de modification suspecte.
Vous recevez un compte rendu : point d’entrée probable, opérations réalisées, recommandations. Il peut être joint à votre registre RGPD ou transmis à votre assureur. La version de PHP est souvent en cause : notre article sécuriser WordPress grâce à la version de PHP explique pourquoi.
Notre méthode en 4 étapes
Nettoyer avant d’avoir trouvé la faille serait inutile : l’ordre des opérations est donc fixe. Les durées dépendent de l’étendue de l’infection et de la qualité des accès fournis.
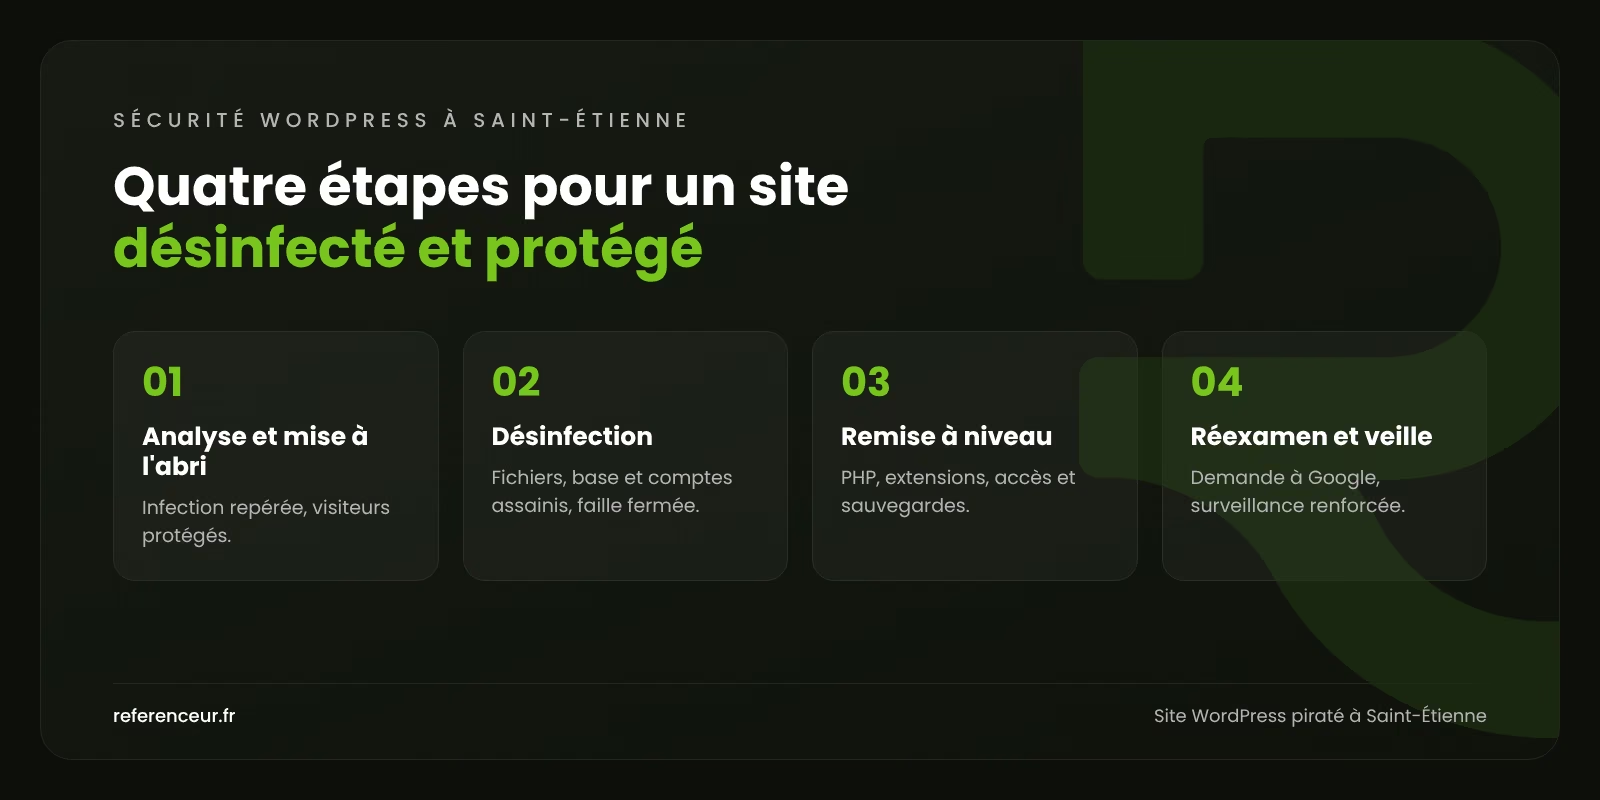
- Analyse et mise à l’abri : identification de l’infection et, si besoin, mise en maintenance du site pour protéger les visiteurs.
- Désinfection : fichiers, base de données et comptes sont assainis, et la porte d’entrée est verrouillée. Selon les cas, cela prend de quelques heures à quelques jours.
- Remise à niveau : mises à jour de PHP, de WordPress, du thème et des extensions, sécurisation des accès et des sauvegardes.
- Réexamen et veille : demande de réexamen à Google, contrôle de l’indexation et surveillance renforcée pendant plusieurs semaines.
Google fixe seul la durée de son réexamen, qui varie de quelques jours à plusieurs semaines. Nous surveillons le site pendant ce temps pour détecter toute réinfection.
Site WordPress piraté à Saint-Étienne : du studio de design à l’industriel, des besoins qui diffèrent
La priorité d’intervention dépend de ce que votre site rapporte. Voici cinq situations rencontrées dans des entreprises comparables à celles du bassin stéphanois, avec une réponse propre à chacune.
| Profil d’entreprise | Objectif | Ce que nous mettons en place |
|---|---|---|
| Industriel de Saint-Chamond dont le formulaire de devis envoie du spam | Retrouver des e-mails qui arrivent chez les acheteurs | Suppression des scripts d’envoi, vérification SPF, DKIM et DMARC, suivi des listes noires |
| Fabricant de dispositifs médicaux avec site bilingue | Effacer les pages parasites vues par ses distributeurs étrangers | Nettoyage des deux versions linguistiques, retrait des URL de spam, réexamen Google |
| Studio de design du quartier Manufacture | Remettre en ligne un portfolio redirigé vers des sites douteux | Nettoyage des fichiers du thème, contrôle des extensions de galerie, mise à jour complète |
| Boutique WooCommerce de la zone d’Andrézieux-Bouthéon | Reprendre les ventes sans risque pour les clients | Priorité au tunnel de commande, vérification des scripts de paiement, évaluation des données exposées |
| Cabinet de conseil installé à Châteaucreux | Protéger la confidentialité de ses échanges | Audit des formulaires et des comptes, éléments techniques pour décider d’une notification à la CNIL |
Des messages partent de votre serveur sans que personne ne les ait écrits ? Notre guide WordPress envoie du spam vous aide à le vérifier.
Pourquoi faire appel à Référenceur
Nous sommes une agence de marketing digital, pas seulement de sécurité. Après un site WordPress piraté à Saint-Étienne, nous vérifions donc aussi l’indexation et la visibilité sur Google. C’est souvent là que se cachent les séquelles les plus coûteuses.
Un seul interlocuteur suit le dossier du diagnostic au compte rendu. Tout se fait à distance, depuis nos bureaux de Francorchamps (Belgique) et de Wemperhardt (Luxembourg). Il suffit de nous transmettre les accès au serveur et à WordPress.
Si vos annonces ont été suspendues, nos spécialistes Google Ads suivent leur remise en diffusion. Vous n’avez pas à coordonner plusieurs prestataires pendant la crise.
Nos références sont des PME belges, parmi lesquelles la Menuiserie Rosen, Lupulus, Isolpur et l’Auto-école Georges. Parcourez nos projets. Votre site présente déjà des signes d’infection ? Contactez-nous en indiquant les symptômes, nous revenons vers vous avec un premier avis.
Après l’intervention
Un site ancien, construit sur des extensions abandonnées, restera fragile. Notre agence web à Saint-Étienne peut le reconstruire sur des bases saines. L’ensemble de notre offre de sécurité est présenté sur la page site WordPress piraté.
Vous avez aussi des sites dans d’autres villes ? Consultez nos pages site piraté à Lyon et site piraté à Clermont-Ferrand. Pour relancer ensuite vos demandes, notre page marketing digital à Saint-Étienne présente tous nos leviers d’acquisition.
Questions fréquentes sur la sécurité WordPress à Saint-Étienne
Sous quel délai pouvez-vous prendre en charge mon site ?
Les situations urgentes passent en priorité, en fonction de notre charge du moment. Dès notre premier échange, vous connaissez la date de démarrage envisageable. Réunir vos accès à l’avance accélère nettement le démarrage.
Vais-je perdre mon référencement ?
Une infection qui dure peut faire reculer des pages ou provoquer un avertissement dans les résultats. Une fois le site nettoyé et réexaminé, les positions reviennent le plus souvent progressivement. Personne ne peut promettre un retour identique à la situation d’avant.
Des données de clients ont peut-être fuité : quelles obligations ?
Vous devez évaluer la violation et, si elle présente un risque pour les personnes, la notifier à la CNIL dans les 72 heures. Nous documentons les éléments techniques utiles. La décision de notifier vous appartient, en tant que responsable de traitement.
Combien coûte la désinfection d’un site WordPress ?
Tout dépend de l’étendue de l’infection, de la taille du site et de l’état des mises à jour. Nous ne pratiquons pas de forfait fixé à l’aveugle. Vous recevez un devis clair à l’issue du diagnostic gratuit, avant toute action.
Pouvez-vous intervenir sans vous déplacer ?
Oui. Le nettoyage se fait sur le serveur, en SFTP, dans la base de données et dans l’administration WordPress. Une présence physique n’apporterait rien de plus.
Comment éviter une nouvelle attaque ?
Gardez WordPress, le thème et les extensions à jour, et supprimez ceux qui ne servent plus. Utilisez une version de PHP supportée, des mots de passe uniques et la double authentification. Ajoutez des sauvegardes externes testées et une surveillance régulière.
Vous voulez vérifier l’état de votre site avant de nous écrire ? Notre scanner gratuit vous livre un premier état des lieux :
Demandez votre diagnostic gratuit de site WordPress piraté à Saint-Étienne : envoyez-nous l’adresse du site concerné. Nous identifions l’infection, son effet sur Google et les accès à sécuriser en priorité.